








在 less 中处理自定义字体引入的 css 跨域问题,核心做法是确保生成的 css 文件通过 http 响应头 access-control-allow-origin 允许当前域名访问。由于浏览器对字体文件的跨域限制(cors)比图片更严格,必须配置服务器或 cdn 返回正确的 cors 标头,否则即使 less 编译成功,浏览器也会拒绝加载字体。
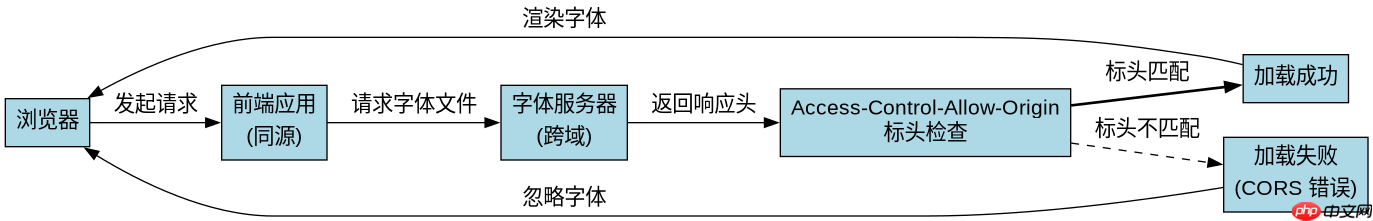
如何配置 Webpack 开发服务器以支持字体跨域?
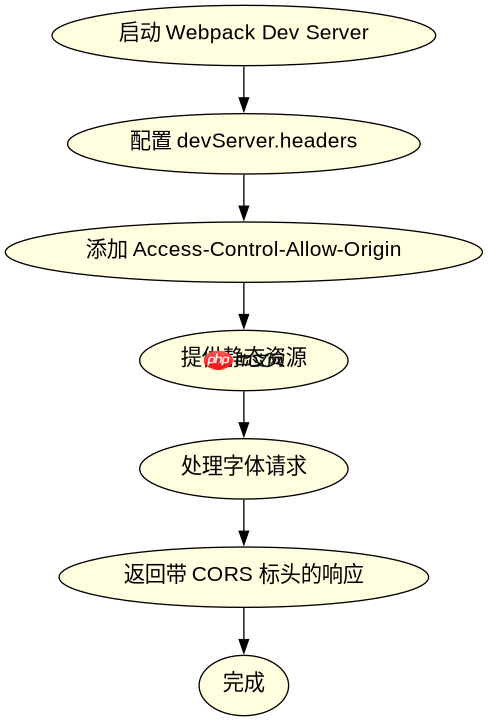
使用 Webpack Dev Server 时,可以通过配置 headers 选项直接为所有静态资源添加 CORS 标头。这能解决本地开发环境中因同源策略导致的字体加载失败问题。
module.exports = {
  devServer: {
    headers: {
      'Access-Control-Allow-Origin': '*'
    }
  }
};
上述配置将 Access-Control-Allow-Origin 设置为通配符 *,允许任何来源的请求访问字体文件。在实际生产环境中,建议将 * 替换为具体的前端域名,以提高安全性。此配置仅影响开发服务器,不影响生产构建后的静态文件托管行为。
立即学习“前端免费学习笔记(深入)”;

生产环境中如何处理字体文件的跨域请求?
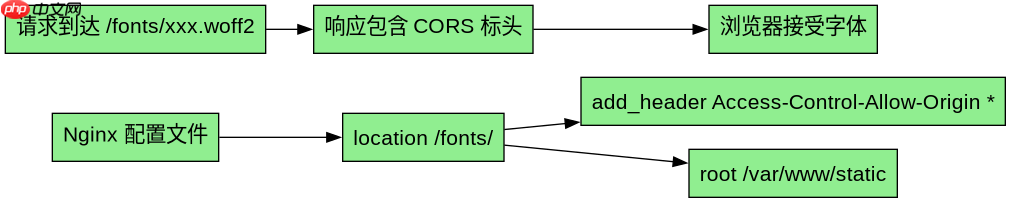
在生产环境中,字体文件通常由独立的 CDN 或静态资源服务器托管。此时需要在该服务器的 HTTP 响应头中配置 CORS。例如,在 Nginx 配置中添加 add_header Access-Control-Allow-Origin *;。如果字体文件和前端应用部署在同一域名下,则无需额外配置,因为属于同源请求。
server {
    listen 80;
    server_name static.example.com;

    location /fonts/ {
        add_header Access-Control-Allow-Origin *;
        root /var/www/static;
    }
}
这段 Nginx 配置针对 /fonts/ 路径下的所有文件添加了 CORS 标头。确保字体文件实际存储在 /var/www/static/fonts/ 目录下。如果前端应用与静态资源同域,即 static.example.com 与前端页面域名相同,则此配置非必需,但保留它有助于保持环境一致性。
Less 编译后生成的 @font-face 规则中字体 URL 格式如何影响跨域?
Less 编译生成的 CSS 中,@font-face 规则的 src 属性中的字体 URL 必须是绝对路径或相对于当前 CSS 文件的相对路径。如果使用相对路径,浏览器会根据 CSS 文件的位置解析字体文件位置,从而决定是否为跨域请求。若字体文件位于不同域名,则必须确保该域名服务器支持 CORS。





















