





讲师中心 微信公众号

工具推荐

视频效率加速
Laper
Laper

剧本策划到成片协作

AniShort
AniShort

AI短剧协同制作平台

Seko
Seko

AI短剧一键生成成片

updream

一键生成高质量推广成片

如何配置SQL Server的扩展事件追踪可疑注入行为

阿瑶姑娘_8030

阿瑶姑娘_8030

发布时间:2026-11-18 08:52:30

|

305人浏览过

|

来源于php中文网

原创

配置sql server扩展事件追踪可疑注入行为,核心是捕获包含常见攻击关键字的t-sql语句。具体做法是在服务器端创建一个扩展事件会话,绑定`sql_batch_completed`或`rpc_completed`事件,并添加一个基于谓词(predicate)的过滤条件,使用`like`操作符匹配`text_data`字段中是否包含`'or 1=1'`、`'union select'`等典型注入特征字符串。这样可以在数据库层面实时拦截并记录潜在的恶意查询,而无需修改应用程序代码。

如何配置SQL Server的扩展事件追踪可疑注入行为

如何构建针对特定注入关键字的过滤谓词

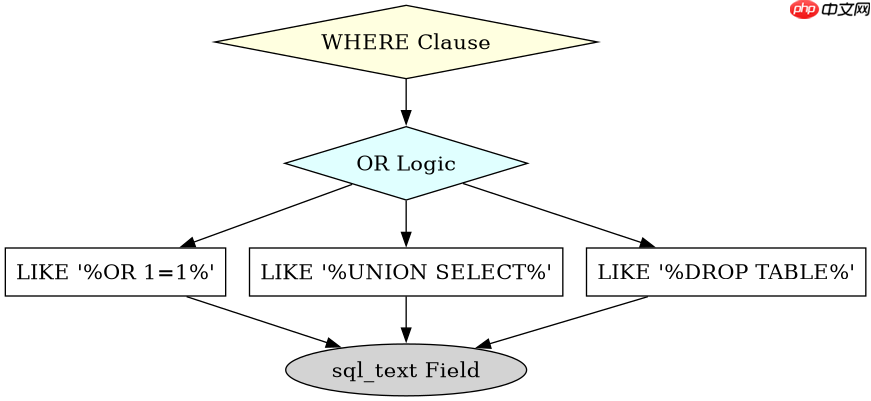
要精准捕获注入尝试,必须正确编写扩展事件的谓词表达式。我们通常选择`like`谓词来检查`sql_text`或`batch_text`字段。例如,为了检测经典的布尔型注入,我们可以设置谓词为`[sqlserver].[like]([sql_text], '%OR 1=1%')`。如果需要同时监控多种注入模式,可以使用`and`或`or`逻辑组合多个`like`条件。关键在于确保谓词在事件触发前进行计算,以减少性能开销,因此建议将过滤条件尽可能前置。
如何配置SQL Server的扩展事件追踪可疑注入行为

-- 创建扩展事件会话以追踪特定注入关键字
CREATE EVENT SESSION [Suspicious_Injection_Tracking] ON SERVER 
ADD EVENT sqlserver.sql_batch_completed(
    ACTION(sqlserver.client_app_name,sqlserver.database_name,sqlserver.username)
    WHERE ([sql_text] LIKE '%OR 1=1%' 
           OR [sql_text] LIKE '%UNION SELECT%' 
           OR [sql_text] LIKE '%DROP TABLE%'))
ADD TARGET package0.event_file(SET filename=N'C:\XEvents\Injection_Track.xel',max_file_size=(50),max_rollover_files=(4))
WITH (MAX_MEMORY=4096 KB,EVENT_RETENTION_MODE=ALLOW_SINGLE_EVENT_LOSS);
GO

-- 启动会话
ALTER EVENT SESSION [Suspicious_Injection_Tracking] ON SERVER STATE = START;
GO

上述代码定义了一个名为`Suspicious_Injection_Tracking`的会话。它监听`sql_batch_completed`事件,这意味着只有当一批SQL语句执行完毕后才会触发。动作部分捕获了客户端应用名、数据库名和用户名,以便后续溯源。谓词部分使用了`OR`逻辑,只要文本中包含任一危险片段即被记录。目标设置为文件目标,限制单个文件大小为50MB,并保留4个轮转文件,防止磁盘占满。

如何处理捕获到的事件数据并进行分析

捕获到数据后,需要将其从二进制格式转换为可读形式以便分析。SQL Server提供了系统视图`sys.fn_xe_file_target_read_file`来读取文件目标中的数据。通过查询该函数,可以提取出时间戳、数据库名、用户名以及具体的SQL文本。分析时,应重点关注那些非正常业务逻辑触发的查询,例如在登录接口中出现`UNION SELECT`,或在搜索框中出现`DROP TABLE`。此外,还可以结合Windows事件日志或防火墙日志,确认发起这些查询的IP地址是否来自已知的外部威胁源。

如何配置SQL Server的扩展事件追踪可疑注入行为

-- 读取扩展事件文件内容
SELECT 
    event_data.value('(/event/@timestamp)[1]', 'datetime') AS EventTime,
    event_data.value('(/event/data[@name=''database_name'']/value)[1]', 'nvarchar(128)') AS DatabaseName,
    event_data.value('(/event/action[@name=''username'']/value)[1]', 'nvarchar(128)') AS UserName,
    event_data.value('(/event/data[@name=''sql_text'']/value)[1]', 'nvarchar(max)') AS SqlText
FROM (
    SELECT CAST(event_data AS XML) AS event_data
    FROM sys.fn_xe_file_target_read_file('C:\XEvents\Injection_Track*.xel', NULL, NULL, NULL)
) AS src
WHERE event_data.value('(/event/data[@name=''sql_text'']/value)[1]', 'nvarchar(max)') IS NOT NULL;
GO

这段T-SQL查询展示了如何解析`.xel`文件。它使用XML路径表达式提取关键信息。`EventTime`用于确定攻击发生的时间点,`DatabaseName`和`UserName`帮助定位受影响的资源和账户。`SqlText`字段包含了完整的可疑语句,管理员可以直接复制该语句在测试环境中复现,以评估其危害程度。如果发现有大量此类记录,应立即审查相关应用程序的代码,修复SQL注入漏洞,并考虑加强输入验证和参数化查询的使用。

当捕获到高频注入尝试时应采取什么紧急措施

如果在监控中发现某个IP或用户账号在短时间内产生大量可疑注入记录,说明可能正在遭受自动化攻击。此时应立即采取紧急措施。首先,通过SQL Server的系统动态管理视图`sys.dm_exec_connections`和`sys.dm_exec_sessions`找到对应的连接ID。然后,使用`KILL `命令强制断开该连接。其次,建议在防火墙或Web应用防火墙(WAF)层面屏蔽该IP地址。最后,检查该账号是否有异常的数据访问行为,如大规模导出或修改数据,必要时重置该账号密码并审计其历史操作。

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

热门AI工具

更多
DeepSeek

DeepSeek是一款面向对话、写作、编程和推理场景的AI大模型工具。

码上飞
码上飞 Hot

一款基于自然语言的AI应用开发平台,可根据用户描述自动生成应用程序,帮助个人和团队快速完成应用原型与开发。

咔片AIPPT

一款在线AI演示文稿制作工具,可根据主题和内容需求辅助生成PPT结构与页面,提高演示材料制作效率。

豆包大模型

豆包大模型是一款由字节跳动推出的企业级大语言模型服务平台。

火山引擎

火山引擎是一款面向企业的云计算与AI服务平台。

WorkBuddy

一款AI办公效率工具,主要用于腾讯云推出的AI原生桌面智能体工作台,适合需要提升相关任务效率的用户。

SkildArt
SkildArt Hot

SkildArt是一款AI文本写作工具,一站式 AI 视觉创作平台。

讯飞智作

讯飞智作是一款AI视频创作工具,AI文本配音工具,数字人课程、营销视频制作。

创客贴AI

创客贴AI是一款AI图像与设计工具,AI辅助的智能在线设计工具。

相关专题

更多
sqlserver和mysql区别
sqlserver和mysql区别

SQL Server和MySQL是两种广泛使用的关系型数据库管理系统。它们具有相似的功能和用途,但在某些方面存在一些显著的区别。php中文网给大家带来了相关的教程以及文章,欢迎大家前来学习阅读。

6951

2023.08.11

数据库三范式
数据库三范式

数据库三范式是一种设计规范,用于规范化关系型数据库中的数据结构,它通过消除冗余数据、提高数据库性能和数据一致性,提供了一种有效的数据库设计方法。本专题提供数据库三范式相关的文章、下载和课程。

3265

2023.06.29

如何删除数据库
如何删除数据库

删除数据库是指在MySQL中完全移除一个数据库及其所包含的所有数据和结构,作用包括:1、释放存储空间;2、确保数据的安全性;3、提高数据库的整体性能,加速查询和操作的执行速度。尽管删除数据库具有一些好处,但在执行任何删除操作之前,务必谨慎操作,并备份重要的数据。删除数据库将永久性地删除所有相关数据和结构,无法回滚。

4281

2023.08.14

vb怎么连接数据库
vb怎么连接数据库

在VB中,连接数据库通常使用ADO(ActiveX 数据对象)或 DAO(Data Access Objects)这两个技术来实现:1、引入ADO库;2、创建ADO连接对象;3、配置连接字符串;4、打开连接;5、执行SQL语句;6、处理查询结果;7、关闭连接即可。

3691

2023.08.31

MySQL恢复数据库
MySQL恢复数据库

MySQL恢复数据库的方法有使用物理备份恢复、使用逻辑备份恢复、使用二进制日志恢复和使用数据库复制进行恢复等。本专题为大家提供MySQL数据库相关的文章、下载、课程内容,供大家免费下载体验。

1127

2023.09.05

vb中怎么连接access数据库
vb中怎么连接access数据库

vb中连接access数据库的步骤包括引用必要的命名空间、创建连接字符串、创建连接对象、打开连接、执行SQL语句和关闭连接。本专题为大家提供连接access数据库相关的文章、下载、课程内容,供大家免费下载体验。

3187

2023.10.09

数据库对象名无效怎么解决
数据库对象名无效怎么解决

数据库对象名无效解决办法:1、检查使用的对象名是否正确,确保没有拼写错误;2、检查数据库中是否已存在具有相同名称的对象,如果是,请更改对象名为一个不同的名称,然后重新创建;3、确保在连接数据库时使用了正确的用户名、密码和数据库名称;4、尝试重启数据库服务,然后再次尝试创建或使用对象;5、尝试更新驱动程序,然后再次尝试创建或使用对象。

3167

2023.10.16

vb连接access数据库的方法
vb连接access数据库的方法

vb连接access数据库方法:1、使用ADO连接,首先导入System.Data.OleDb模块,然后定义一个连接字符串,接着创建一个OleDbConnection对象并使用Open() 方法打开连接;2、使用DAO连接,首先导入 Microsoft.Jet.OLEDB模块,然后定义一个连接字符串,接着创建一个JetConnection对象并使用Open()方法打开连接即可。

3033

2023.10.16

Go-Zero API开发使用教程
Go-Zero API开发使用教程

本专题聚焦Go-Zero的API开发,拆解.api描述文件的语法结构、路由与分组定义、参数绑定与校验规则,说明统一响应体、JWT鉴权、跨域与接口文档生成的落地方式,并给出网关聚合与接口测试的实践建议。

140

2026.11.12

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
热门推荐
/
最新课程
关于我们 免责申明 举报中心 意见反馈 讲师合作 广告合作 最新更新
php中文网:公益在线php培训,帮助PHP学习者快速成长!
关注服务号
PHP中文网订阅号
每天精选资源文章推送

Copyright 2014-2026 https://www.php.cn/ All Rights Reserved | php.cn








