








在sql中使用bit_and函数处理权限掩码,核心做法是将多个用户的权限位进行按位与运算,从而筛选出所有用户共同拥有的权限。具体操作时,需确保参与运算的列是整数类型,并直接对权限字段调用bit_and()聚合函数。若某一位在所有行中均为1,结果对应位即为1;只要有一行为0,结果位即为0,这天然符合“共同拥有”的逻辑判断。

如何验证特定权限位是否被所有记录共享?
要验证特定权限位是否被所有记录共享,最直接的方法是使用BIT_AND函数结合位掩码进行过滤。例如,假设有一个权限表,其中包含用户ID和权限值(如1代表读,2代表写,4代表执行),你可以计算所有用户的权限交集,然后检查目标权限位是否在交集中。具体而言,先通过BIT_AND获取全局权限掩码,再使用位与运算符&将该掩码与目标权限值进行比较,若结果等于目标权限值,则说明该权限被所有记录共享。
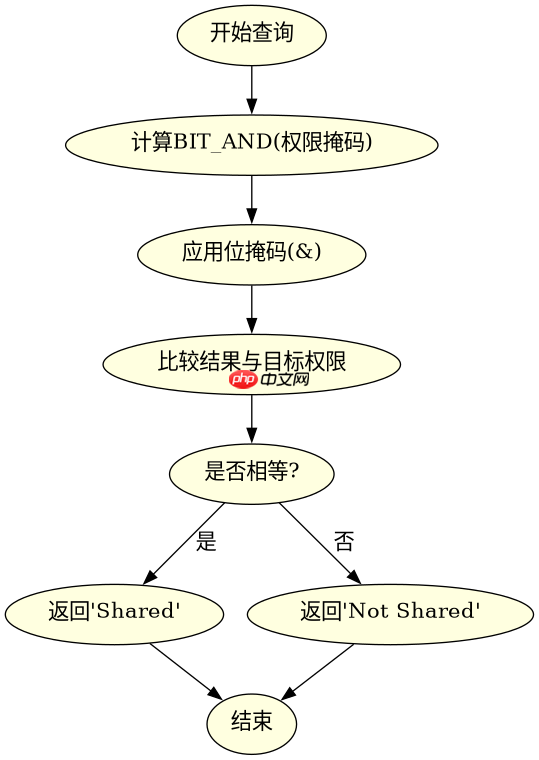
SELECT
  BIT_AND(permission_mask) AS common_permissions
FROM
  user_permissions;

-- 验证'写'权限(值为2)是否被所有人共享
SELECT
  CASE
    WHEN (BIT_AND(permission_mask) & 2) = 2 THEN 'Shared'
    ELSE 'Not Shared'
  END AS write_permission_status
FROM
  user_permissions;
如何处理空值或NULL权限掩码以避免错误?
在处理权限掩码时,如果表中存在NULL值,BIT_AND函数会将NULL视为未知,可能导致结果不准确或返回NULL。为避免这种情况,应在查询前使用COALESCE或IFNULL函数将NULL值替换为默认权限掩码(通常为0或全1,取决于业务逻辑)。例如,将NULL替换为0可以确保不参与任何权限共享,而替换为全1(如-1或0xFFFFFFFF)则可以确保不影响其他位的运算。此外,还可以使用WHERE子句排除NULL值所在的行,从而保证计算的准确性。
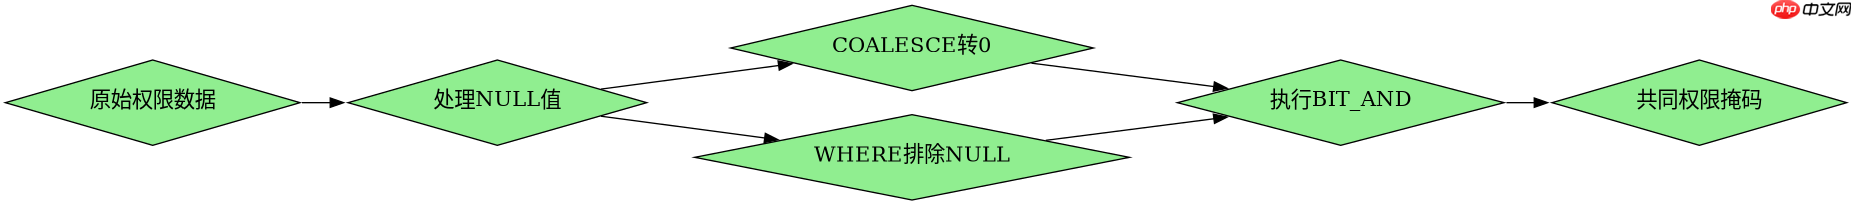
-- 方法1: 用COALESCE将NULL转为0
SELECT
  BIT_AND(COALESCE(permission_mask, 0)) AS common_permissions
FROM
  user_permissions;

-- 方法2: 排除NULL值行
SELECT
  BIT_AND(permission_mask) AS common_permissions
FROM
  user_permissions
WHERE
  permission_mask IS NOT NULL;
基于程序中某个输入、条件或结果的具体问题:当权限掩码为负数时,BIT_AND的行为是什么?
当权限掩码为负数时,BIT_AND函数的行为取决于数据库系统对负数的位表示方式。在大多数支持位运算的数据库(如MySQL、PostgreSQL)中,负数通常以补码形式存储。BIT_AND会对负数的二进制补码进行按位与运算,因此结果可能包含高位为1的情况,导致结果为负数。例如,若两个权限掩码分别为-1(全1)和-4(...11111100),它们的BIT_AND结果为-4。在实际应用中,若权限掩码设计为正数,应避免使用负数;若必须处理负数,需明确补码规则并测试边界情况,以确保权限逻辑符合预期。


















