








用 cursor.execute(sql, 参数) 绑定 sqlite 查询条件。问号占位符按顺序接收元组,命名占位符按名称接收字典。参数绑定适用于值,动态列名需要从允许的名称中选择。
使用问号占位符执行位置参数查询
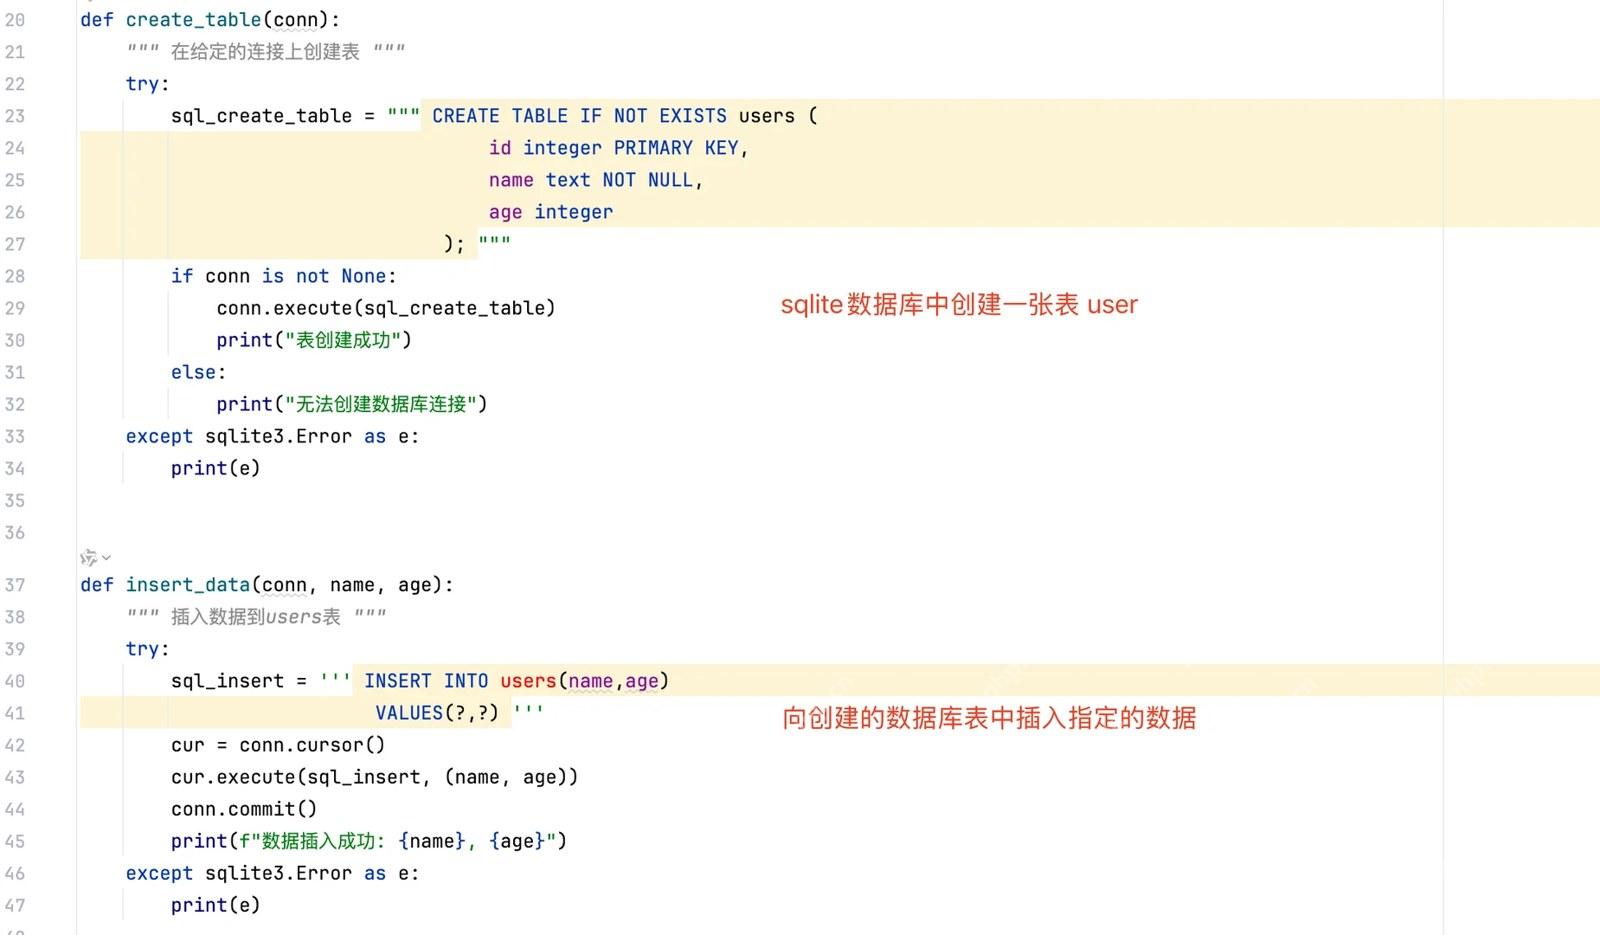
先在空目录保存并运行 init_db.py,建立下面三段查询共同使用的示例数据库。
import sqlite3

with sqlite3.connect("example.db") as db:
    db.execute("CREATE TABLE IF NOT EXISTS users (id INTEGER PRIMARY KEY, name TEXT, age INTEGER, status TEXT)")
    db.execute("INSERT OR REPLACE INTO users VALUES (?, ?, ?, ?)",
               (1, "张三", 28, "active"))
当查询条件较多或顺序固定时,使用问号作为占位符是最直观的方式。execute 方法的第二个参数接收一个元组,其中的值会按顺序替换 SQL 语句中的问号。这种方式要求代码中参数的顺序与 SQL 语句中问号的顺序严格一致。
import sqlite3

def query_by_position(db_path):
    conn = sqlite3.connect(db_path)
    cursor = conn.cursor()
    # 使用 ? 作为占位符,参数以元组形式传入
    sql = "SELECT * FROM users WHERE age > ? AND status = ?"
    params = (20, 'active')

    try:
        cursor.execute(sql, params)
        results = cursor.fetchall()
        for row in results:
            print(row)
    except sqlite3.Error as e:
        print(f"Database error: {e}")
    finally:
        conn.close()

# 假设数据库中已存在 users 表且包含数据
query_by_position('example.db')
运行上述代码后,终端将输出符合年龄大于 20 且状态为 active 的用户记录。如果未找到匹配项,则无输出。若传入的参数类型与数据库列类型不兼容,可能会触发 OperationalError。
立即学习“Python免费学习笔记(深入)”;

利用命名参数提升可读性与维护性
对于逻辑复杂的查询,命名参数能显著降低出错概率。通过在 SQL 中使用 :variable_name 格式,并在字典中提供对应的键值对,可以明确每个参数所代表的含义。这种方法不需要关心参数在 SQL 中的出现顺序,只要键名匹配即可。
import sqlite3

def query_by_named_params(db_path):
    conn = sqlite3.connect(db_path)
    cursor = conn.cursor()
    # 使用 :name 和 :age 作为命名占位符
    sql = "SELECT id, name, age FROM users WHERE name = :name AND age < :age_limit"
    params = {
        'name': '张三',
        'age_limit': 30
    }

    try:
        cursor.execute(sql, params)
        rows = cursor.fetchall()
        if rows:
            for row in rows:
                print(f"ID: {row[0]}, Name: {row[1]}, Age: {row[2]}")
        else:
            print("No matching records found.")
    except sqlite3.Error as e:
        print(f"Query failed: {e}")
    finally:
        conn.close()

query_by_named_params('example.db')
执行该脚本后,系统将查找名为‘张三’且年龄小于 30 的记录。由于使用了字典传参,即使 SQL 语句中 :age_limit 出现在 :name 之前,也能正确映射。这种写法在处理动态生成的复杂查询条件时尤为有效。
验证参数绑定的安全性与异常处理
参数绑定的核心目的是防止 SQL 注入攻击。如果直接使用字符串拼接,恶意输入如 ' OR '1'='1 可能导致全表泄露。通过对比直接拼接与参数绑定的行为,可以验证安全性。此外,需确保在连接关闭前正确处理游标和异常。
import sqlite3

def test_security(db_path):
    conn = sqlite3.connect(db_path)
    cursor = conn.cursor()

    # 模拟恶意输入
    malicious_input = "' OR '1'='1"

    # 错误做法:字符串拼接(仅用于演示风险,实际禁止)
    # unsafe_sql = f"SELECT * FROM users WHERE name = '{malicious_input}'"
    # cursor.execute(unsafe_sql)  <-- 这将返回所有行

    # 正确做法:参数绑定
    safe_sql = "SELECT * FROM users WHERE name = ?"
    try:
        cursor.execute(safe_sql, (malicious_input,))
        results = cursor.fetchall()
        print(f"Safe query returned {len(results)} rows.")
        # 预期输出:0 rows,因为不存在名字完全等于 "' OR '1'='1" 的用户
    except sqlite3.Error as e:
        print(f"Error during safe query: {e}")
    finally:
        conn.close()

test_security('example.db')
运行测试函数后,预期输出为 'Safe query returned 0 rows.'。这证明即使输入包含特殊字符,参数绑定也会将其视为普通字符串值进行精确匹配,而非 SQL 语法的一部分。任何试图通过注入改变查询逻辑的尝试都会被拦截。


















