








升级 laravel 版本后 session 驱动异常,通常是因为配置文件 config/session.php 中的 driver 选项与当前环境或依赖包不匹配,或者旧版配置项在新版中被废弃。修复的核心做法是检查并修正 session_driver 环境变量或配置文件中的值,确保其指向已安装的驱动(如 file、cookie、database 或 redis),并清除旧的缓存配置。

如何确认当前Session驱动配置及常见错误原因
要确认当前驱动配置,需查看 .env 文件中的 SESSION_DRIVER 变量或直接检查 config/session.php。常见错误包括:升级后未运行 php artisan config:clear 导致旧配置残留;使用了新版不再支持的驱动(如旧版的 memcached 在某些极端精简环境下);或者数据库表缺失导致 database 驱动报错。直接回答本节问题:通过检查环境变量和配置文件,并确保执行了配置清除命令,可以解决大部分因配置不一致导致的驱动异常。
php artisan config:clear
php artisan cache:clear
php artisan route:clear
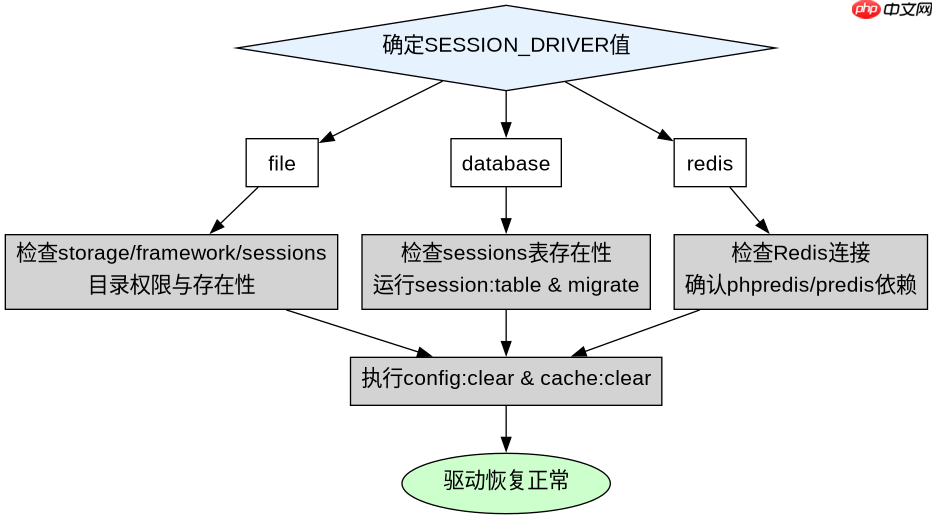
上述命令依次清除配置、应用缓存和路由缓存。在 Laravel 8 及以上版本中,config:clear 是关键步骤,因为框架会缓存配置文件以提升性能。如果 .env 中的 SESSION_DRIVER=file 但 storage/framework/sessions 目录权限不足,也会抛出异常。此时需确保目录可写:chmod -R 775 storage/framework/sessions。若使用 database 驱动,必须运行 php artisan session:table 生成迁移并执行 php artisan migrate 创建 sessions 表。对于 redis 驱动,需确保 config/database.php 中 redis 客户端配置正确且 Redis 服务正常运行。
不同Session驱动的具体排查与修复步骤
针对不同的驱动类型,修复步骤有所不同。本节重点讲解 file、database 和 redis 三种常用驱动的排查方法。直接回答本节问题:根据 SESSION_DRIVER 的值,分别检查文件系统权限、数据库表结构或 Redis 连接状态,即可定位并修复驱动异常。

在提交旁边记录AI编码会话,以便代理程序可以恢复代码更改的原因、从检查点恢复以及干净地交接工作。
// config/session.php 关键配置示例
'driver' => env('SESSION_DRIVER', 'file'),
'lifetime' => env('SESSION_LIFETIME', 120),
'secure' => env('SESSION_SECURE_COOKIE', false),
'http_only' => true,
'same_site' => 'lax',
以上代码展示了 session.php 中的核心配置项。若驱动为 file,请检查 storage/framework/sessions 是否存在且可写。若为 database,请确认 sessions 表存在且字段符合当前 Laravel 版本要求(Laravel 9+ 可能调整了部分字段)。若为 redis,请检查 config/database.php 中 redis 的 client 设置(如 predis 或 phpredis)是否与 composer.json 中的依赖一致。例如,Laravel 9 默认使用 phpredis,若项目中仍安装 predis/predis,可能导致连接失败。此时需更新依赖:composer require predis/predis 或 composer require phpredis/phpredis,并相应修改配置。
基于Session生命周期配置导致的Cookie失效问题
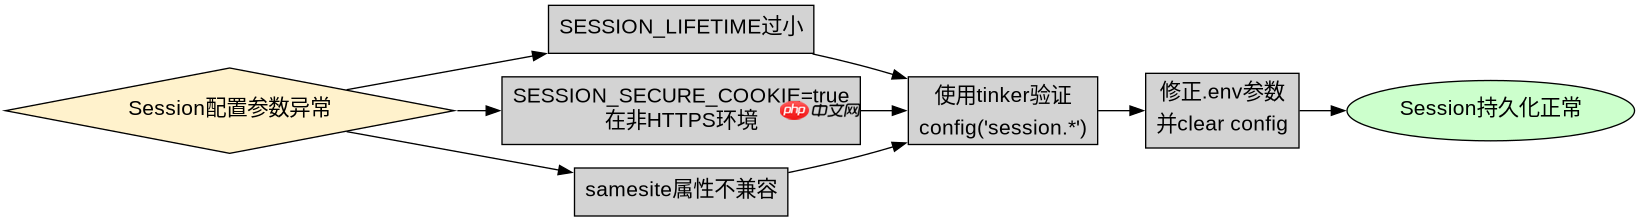
在升级过程中,SESSION_LIFETIME 或 secure 等参数的默认值可能发生变化,导致用户登录后 Session 立即失效或 Cookie 无法发送。直接回答该问题:检查 .env 中的 SESSION_LIFETIME 是否被意外重置为极小值,以及 SESSION_SECURE_COOKIE 是否在非 HTTPS 环境下被设为 true。此外,samesite 属性的变更也可能影响跨站请求中的 Session 传递。
php artisan tinker
>>> config('session.driver')
>>> config('session.lifetime')
>>> config('session.secure')
通过 tinker 命令可以直接读取当前生效的 Session 配置。若发现 secure 为 true 但当前访问协议为 HTTP,浏览器将拒绝设置 Cookie,导致 Session 无法维持。此时需在 .env 中将 SESSION_SECURE_COOKIE=false,或在生产环境中确保全站启用 HTTPS。同时,samesite 属性在 Laravel 8 中默认为 'lax',而在某些旧版或特定配置下可能为 null。若遇到跨站请求丢失 Session 的问题,可尝试将其显式设置为 'lax' 或 'strict',以平衡安全性与用户体验。最后,务必在修改配置后再次运行 php artisan config:clear 以确保更改生效。



















