php开启deepseek模型安全校验的核心做法是解析返回的json数据,识别包含拒答标识的字段(如`is_safe`或`error_code`),并根据标识决定后续处理逻辑。具体而言,需检查响应体中的特定键值对,若检测到违规标记则拦截输出并记录日志,否则正常渲染内容。这一过程依赖于对api响应结构的准确理解和对安全策略的正确映射。
如何解析DeepSeek API的安全响应结构
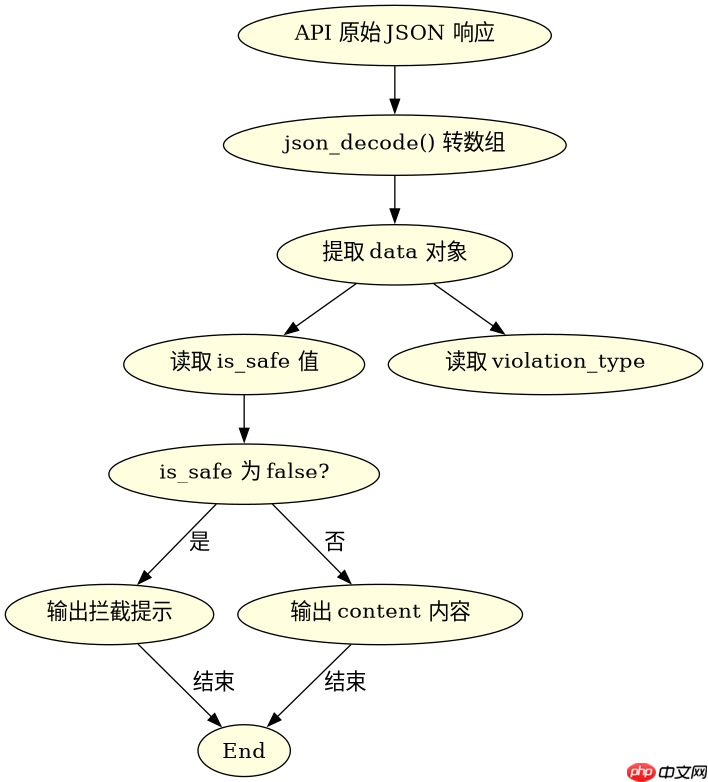
解析DeepSeek API的安全响应结构需要关注返回JSON中的关键字段,例如`status`、`message`和`data`。通常,安全校验结果会嵌入在`data`对象中,通过检查`is_safe`布尔值或`violation_type`字符串来判断是否触发拒答。开发者应使用`json_decode()`函数将响应转换为关联数组,并优先验证`is_safe`字段的存在性与真值,从而快速区分合规内容与违规内容。
{
  "status": 200,
  "message": "success",
  "data": {
    "is_safe": false,
    "violation_type": "political_sensitivity",
    "content": null
  }
}
上述示例展示了当内容被判定为不安全时的典型响应结构。此时`is_safe`为`false`,且`violation_type`指明了违规类型,而`content`字段为空,表明模型拒绝生成具体内容。开发者在处理此类响应时,应避免直接输出`content`字段,而是根据`violation_type`向用户展示友好的错误提示,如“您的输入可能涉及敏感话题,请重新表述”。
立即学习“PHP免费学习笔记(深入)”;
如何在PHP中实现基于标识的拦截逻辑
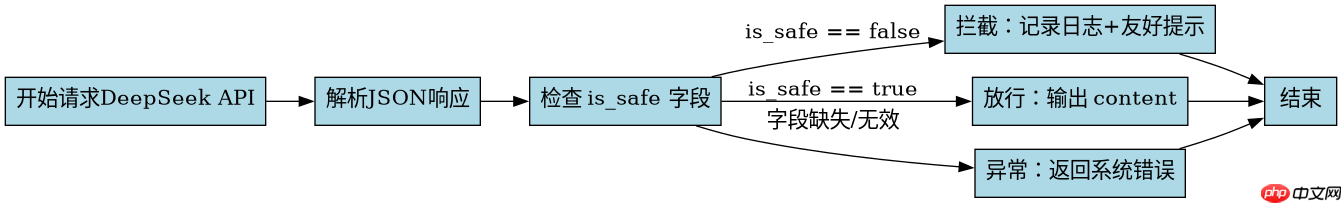
在PHP中实现基于标识的拦截逻辑,关键在于编写条件判断语句,根据解析后的安全字段执行不同的分支操作。例如,可以使用`if ($response['data']['is_safe'] === false)`来捕获违规情况,并在该分支中调用自定义的违规处理函数,如记录日志或返回默认回复。对于合规内容,则直接进入正常的业务逻辑流程,如存储到数据库或返回给前端。


$response = json_decode($apiResponse, true);
if (isset($response['data']['is_safe'])) {
    if (!$response['data']['is_safe']) {
        // 拦截逻辑:记录日志并返回友好提示
        error_log("Content flagged as unsafe: " . $response['data']['violation_type']);
        echo "<p>抱歉,您的输入可能涉及敏感内容,请调整后再试。</p>";
    } else {
        // 合规逻辑:正常处理内容
        echo $response['data']['content'];
    }
} else {
    // 处理未包含安全字段的异常情况
    echo "<p>系统错误,请稍后重试。</p>";
}
这段代码演示了完整的拦截与放行流程。首先通过`isset()`确保`is_safe`字段存在,避免空指针异常;接着根据布尔值分叉处理。若为`false`,则触发拦截机制,包括日志记录和用户提示;若为`true`,则输出实际内容。这种结构清晰、健壮性高,适用于大多数生产环境中的安全校验场景。
当DeepSeek返回空content时如何处理
当DeepSeek返回空`content`时,通常意味着模型因安全策略拒绝生成任何文本,此时不应尝试访问或显示该字段,而应依赖其他标识字段(如`violation_type`)进行决策。开发者应在代码中增加对`content`是否为空的检查,并结合`is_safe`字段综合判断,确保不会意外泄露被屏蔽的内容。同时,可配置备用文案或引导语,提升用户体验。