








think-swoole 运行的 thinkphp8 应用默认不受 php2shell(通常指代通过文件上传或反序列化漏洞获取的 php webshell)的直接远程代码执行影响,因为 swoole 常驻内存机制改变了传统的请求生命周期。但如果在开发环境未关闭调试模式,或者存在未修复的文件包含、反序列化漏洞,攻击者仍可能利用这些入口点注入恶意代码。要确保绝对安全,必须关闭 debug 模式、严格限制文件上传路径并定期更新框架版本。
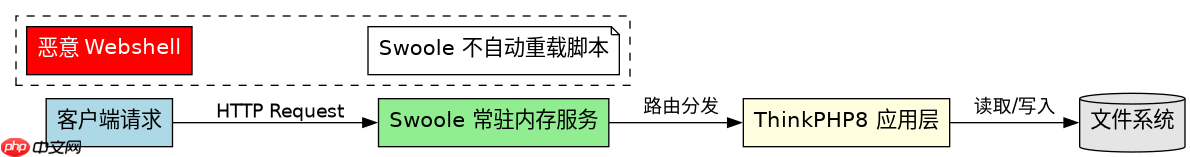
为什么常驻内存能阻断传统 Webshell 行为
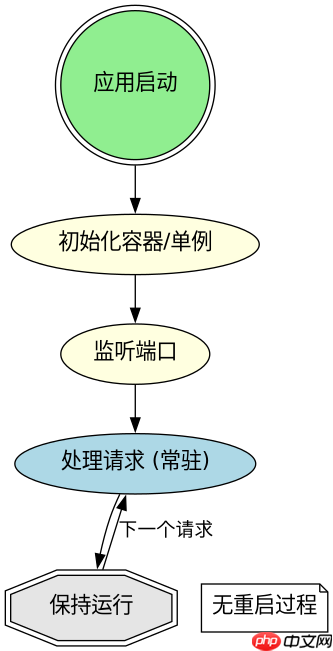
传统 PHP-FPM 模式下,每个 HTTP 请求都会启动一个新的 PHP 进程,执行完脚本后释放所有资源。Webshell 通常依赖这种“每次请求都重新加载”的特性来维持功能,例如通过 `$_POST` 接收命令并立即执行。而在 think-swoole 中,Swoole Server 启动后会常驻内存,整个应用的生命周期与 Web 请求解耦。这意味着,即使攻击者上传了一个 Webshell 文件,由于 Swoole 不会自动重新加载该文件,且 ThinkPHP8 的路由和中间件在启动时已初始化,普通的文件包含漏洞往往无法直接触发新的代码执行上下文。
<?php
// app/controller/Test.php
namespace app\controller;

class Test
{
    public function index()
    {
        // 模拟一个潜在的文件包含点
        $file = input('file');
        if ($file && file_exists($file)) {
            // 在 Swoole 环境下,如果 file 指向外部恶意脚本
            // 由于 autoload 机制和命名空间隔离,直接 require 可能失败
            // 除非攻击者能控制全局变量或触发特定的反序列化
            include $file;
        }
        return 'Check';
    }
}
上述代码展示了一个简单的文件包含逻辑。在传统环境中,访问 `?file=/path/to/shell.php` 会直接执行 shell.php 中的代码。但在 Swoole 常驻内存模式下,虽然 `include` 语句会被执行,但由于 PHP 的 opcache 和 Swoole 的隔离性,恶意脚本中的全局函数定义或静态变量修改可能不会按预期持久化或生效,除非攻击者利用了更底层的漏洞如 Swoole 自身的 RCE 漏洞。更重要的是,ThinkPHP8 默认启用了严格的自动加载,随机文件名或不在 vendor 目录下的脚本很难被正确解析。
立即学习“PHP免费学习笔记(深入)”;
修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
哪些条件会导致 ThinkPHP8 在 Swoole 下依然脆弱
尽管 Swoole 提供了额外的保护层,但如果配置不当,ThinkPHP8 依然可能受到类似 PHP2Shell 的攻击。最关键的弱点在于 Debug 模式的开启。当 `app/debug` 设置为 `true` 时,ThinkPHP8 会输出详细的错误堆栈信息,这有助于攻击者定位代码结构。此外,如果应用中存在未过滤的反序列化入口,攻击者可以构造恶意 Payload,利用 ThinkPHP 的魔术方法(如 `__destruct` 或 `__call`)在 Swoole 进程中执行任意命令。另一个风险点是文件上传功能,如果上传目录未被正确配置为不可执行,且服务器允许在该目录下执行 PHP 脚本,攻击者上传的 Webshell 可能在某些特定请求中被意外触发,尤其是在处理临时文件或日志时。
<?php
// config/app.php
return [
    // 关闭调试模式是防止信息泄露的关键
    'debug' => false,

    // 严格检查文件上传类型
    'upload' => [
        'ext' => 'jpg,png,gif',
        'root' => './public/uploads/',
        'subName' => 'date',
    ],
];
以上配置展示了如何加固 ThinkPHP8。将 `debug` 设为 `false` 可以隐藏内部错误细节,增加攻击难度。同时,明确限制上传文件的扩展名和存储路径,并确保 Web 服务器(如 Nginx)配置了禁止在上传目录执行 PHP 脚本的规则,可以有效阻断 Webshell 的执行。在 Swoole 环境下,这些配置同样有效,因为它们作用于应用层而非进程层。
基于程序中某个输入、条件或结果的具体问题
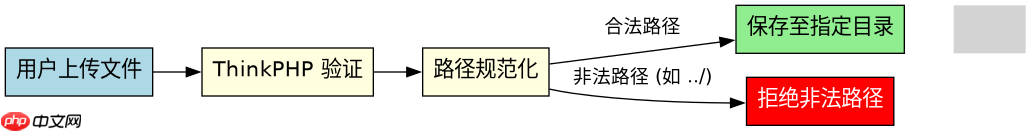
在 ThinkPHP8 结合 think-swoole 的场景中,一个具体的问题是:当用户提交一个包含特殊字符的文件名进行上传时,系统如何处理该输入以防止路径遍历攻击?ThinkPHP8 的文件上传组件会对文件名进行规范化处理,去除路径分隔符,但如果在自定义上传逻辑中直接使用 `$_FILES['file']['name']` 而未做充分过滤,攻击者可能尝试上传名为 `../../etc/passwd` 的文件。在 Swoole 环境下,由于文件操作是同步的,这种尝试通常会失败,因为文件系统权限会阻止写入到非预期目录。然而,如果应用使用了第三方库或自定义的归档解压功能,且未对解压路径进行严格校验,则可能存在风险。因此,始终使用 ThinkPHP 内置的 `Upload` 类或经过验证的第三方库,并启用其内置的安全检查,是避免此类问题的最佳实践。


















