








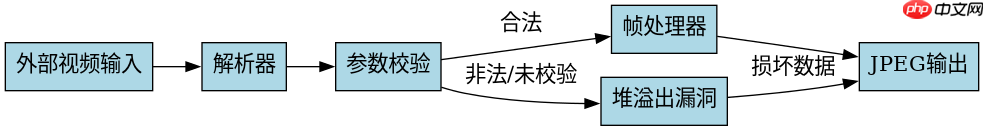
处理cve-2025-14180漏洞时,核心在于防止php的ffmpeg扩展在调用`ffmpeg_frame_to_jpeg()`等函数时因输入数据未经验证而触发堆溢出。具体做法是严格限制视频帧数据的来源,确保传递给转码函数的参数(如分辨率、像素格式)符合预期范围,并在代码层面增加对输入数据的合法性校验,避免直接处理不可信的外部上传文件。
哪些函数调用容易触发该漏洞
该漏洞主要影响使用libavcodec或libswscale进行底层帧处理的PHP扩展版本。当开发者直接调用涉及帧内存操作的API且未检查返回状态或输入边界时,恶意构造的视频流可能导致缓冲区越界写入。常见的风险点包括未过滤的宽/高参数以及非标准的像素格式标识。
\$video = new FFVideo('malicious.mp4');
// 危险:直接使用用户控制的宽高
\$width = \$_GET['w'];
\$height = \$_GET['h'];
\$frame = \$video->getFrame(0, \$width, \$height);
// 若\$width或\$height为极大值,可能触发溢出
\$jpeg = ffmpeg_frame_to_jpeg(\$frame);
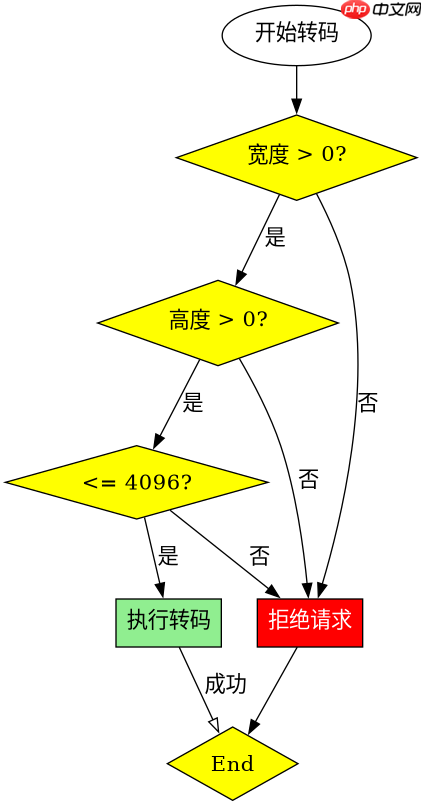
上述代码中,如果攻击者传入极大的宽度或高度值,底层C库在分配帧缓冲区时可能计算错误,导致后续写入操作超出分配内存范围。修复方案是在调用任何帧处理函数前,对宽度和高度进行严格的数值范围检查,例如限制最大不超过4096x4096。
立即学习“PHP免费学习笔记(深入)”;

如何安全地配置转码参数
安全配置的关键在于建立白名单机制和默认值保护。不要信任来自URL参数或表单提交的尺寸数据,所有尺寸应通过后端逻辑计算得出或设定硬编码上限。同时,启用PHP的错误报告并记录异常,以便及时发现非法输入尝试。

function safeTranscode(\$inputPath) {
    // 固定安全的输出尺寸
    \$maxWidth = 1920;
    \$maxHeight = 1080;

    \$video = new FFVideo(\$inputPath);
    if (!\$video->isValid()) {
        throw new Exception('Invalid video file');
    }

    // 获取实际元数据而非用户输入
    \$meta = \$video->getMetadata();
    \$w = min(\$meta['width'], \$maxWidth);
    \$h = min(\$meta['height'], \$maxHeight);

    \$frame = \$video->getFrame(0, \$w, \$h);
    return ffmpeg_frame_to_jpeg(\$frame);
}
通过这种方式,即使输入文件本身包含畸形元数据,程序也会将其截断至安全范围内。此外,建议定期更新PHP及其依赖的FFmpeg库至最新补丁版本,以从根本上消除底层内存管理的缺陷。
基于程序中某个输入、条件或结果的具体问题
当程序接收到一个宽度为0或负数的输入时,转码过程会立即失败并抛出异常。这是因为底层库在分配大小为0或负数的内存块时会返回空指针,随后的写入操作将导致段错误。因此,必须在代码入口处拦截此类非法数值,确保所有尺寸参数均为正整数。


















