








为什么引入第三方CDN托管的CSS必须配置SRI哈希校验?
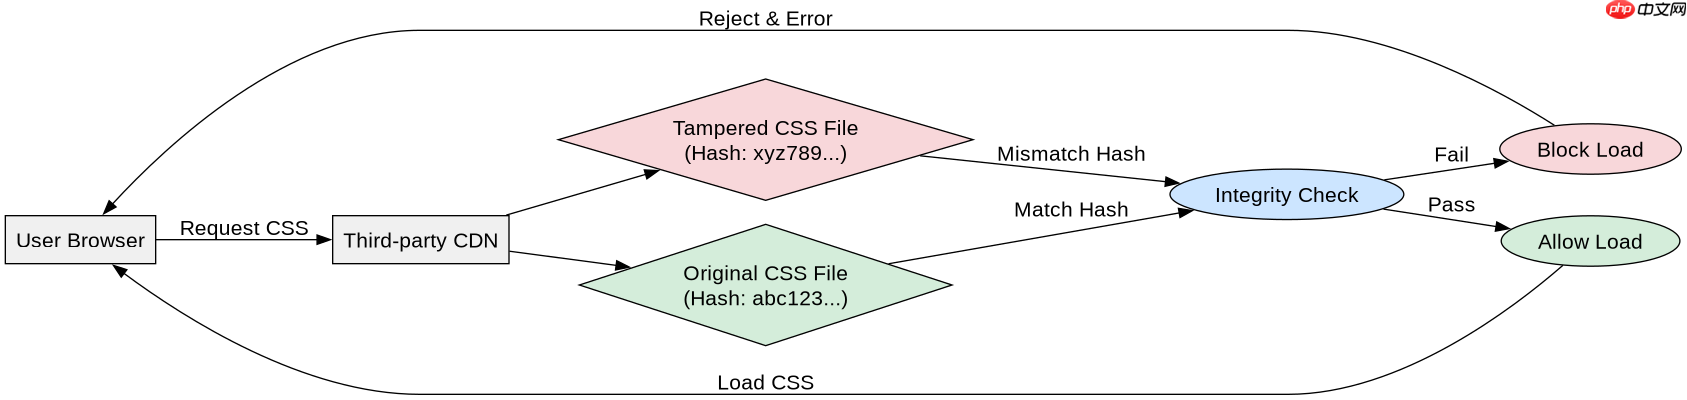
引入第三方cdn托管的css必须配置sri(subresource integrity)哈希校验,是为了防止cdn被篡改或遭受中间人攻击时,恶意代码注入到页面中。通过在标签中添加integrity属性并指定文件的哈希值,浏览器会在加载资源后自动验证其完整性,若文件内容被修改导致哈希不匹配,浏览器将拒绝加载该资源,从而保障页面的安全性。
如何正确生成和配置SRI哈希?
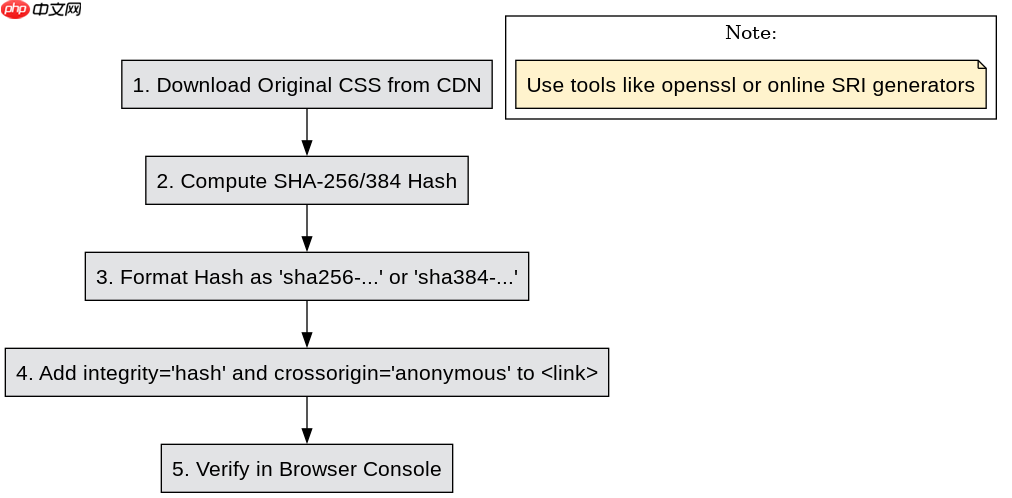
正确生成和配置SRI哈希需要使用工具对目标CSS文件进行SHA-256或SHA-384哈希计算,并将结果填入integrity属性中。同时需设置crossorigin="anonymous"以允许跨域请求,确保浏览器能正常执行完整性检查。

如果CDN上的CSS文件被篡改会发生什么?
如果CDN上的CSS文件被篡改,而开发者未配置SRI或配置的哈希值错误,浏览器会成功加载被篡改的文件,可能导致样式异常、UI欺骗甚至恶意脚本执行。若正确配置了SRI且哈希值匹配原始文件,浏览器将阻止加载该资源,并在控制台输出错误信息,保护用户免受潜在威胁。
立即学习“前端免费学习笔记(深入)”;





















