








在 java 中防止外部类直接通过 new 创建对象,最标准且推荐的做法是将类的构造器声明为 private。这样外部代码在尝试调用构造函数时,编译器会直接报错,从而从根源上阻断实例化。对于需要创建对象的场景,可以通过提供静态工厂方法(如 getinstance())或借助枚举类型来实现受控的对象生成。
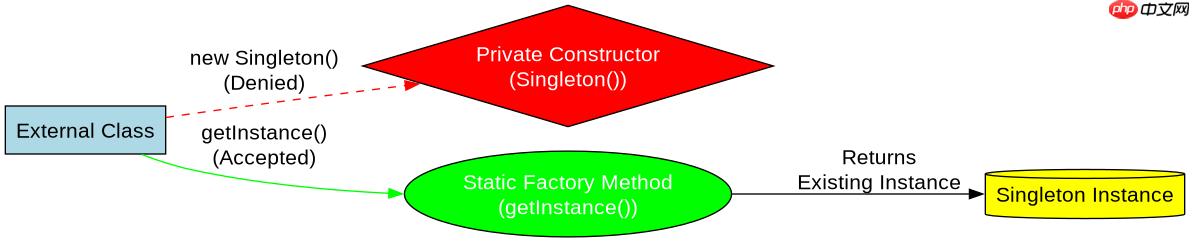
私有构造器配合静态工厂方法的实现细节
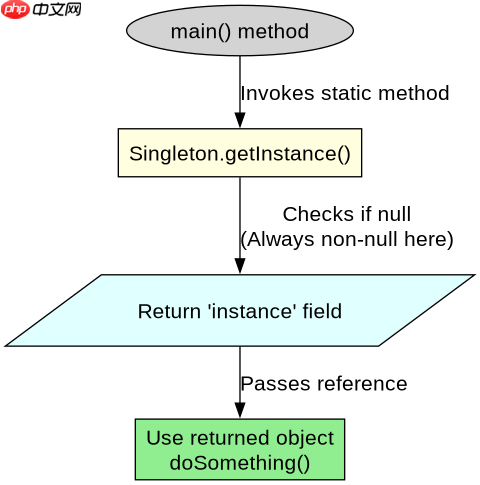
当构造器被设为私有后,类内部必须提供至少一个公共的静态方法来返回该类的实例。这种方法被称为静态工厂方法,它比公有构造器更灵活,可以控制实例的数量、复用已有实例或返回子类型。以下是一个完整的单例模式示例,展示了如何通过私有构造器和静态方法确保只有一个实例存在。
public class Singleton {
    // 私有静态实例
    private static final Singleton instance = new Singleton();

    // 私有构造器:阻止外部 new
    private Singleton() {
        System.out.println("Singleton created via private constructor");
    }

    // 公共静态工厂方法:唯一获取实例的途径
    public static Singleton getInstance() {
        return instance;
    }

    public void doSomething() {
        System.out.println("Doing something...");
    }

    public static void main(String[] args) {
        // 正确用法:通过静态方法获取
        Singleton s1 = Singleton.getInstance();
        Singleton s2 = Singleton.getInstance();

        // 验证是否为同一实例
        System.out.println(s1 == s2); // 输出: true

        // 错误用法演示(编译期错误):
        // Singleton bad = new Singleton(); // 编译错误:Singleton() has private access in Singleton
    }
}
在上述代码中,instance 在类加载时初始化,线程安全且效率高。外部类无法直接访问 new Singleton(),只能通过 getInstance() 获取。若需支持延迟加载,可将 instance 改为 null 并在 getInstance() 中加锁判断,但核心防新建机制不变。
立即学习“Java免费学习笔记(深入)”;

使用枚举类型实现不可变单例的最佳实践
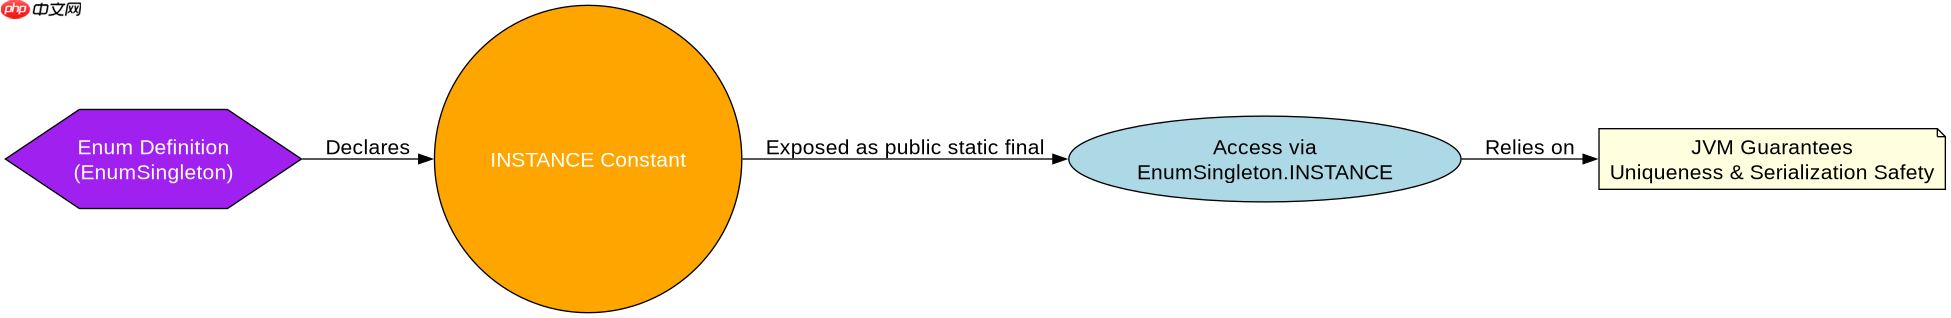
除了静态工厂方法,Java 枚举(enum)是防止外部实例化的另一种强大方式,尤其适用于单例场景。枚举常量天然具有私有构造器的特性,且能自动处理序列化与反射攻击,是 Effective Java 作者 Joshua Bloch 推荐的单例实现方式。以下代码展示了如何用枚举实现线程安全的单例。
public enum EnumSingleton {
    INSTANCE;

    // 枚举隐式拥有私有构造器,外部无法调用
    // 因此无法通过 new EnumSingleton() 创建新实例

    private String data;

    public void setData(String data) {
        this.data = data;
    }

    public String getData() {
        return data;
    }

    public static void main(String[] args) {
        // 正确用法:通过枚举常量访问
        EnumSingleton s1 = EnumSingleton.INSTANCE;
        EnumSingleton s2 = EnumSingleton.INSTANCE;

        System.out.println(s1 == s2); // 输出: true

        // 错误用法演示(编译期错误):
        // EnumSingleton bad = new EnumSingleton(); // 编译错误:EnumSingleton() is not visible
    }
}
枚举方式的优势在于其简洁性和安全性。JVM 保证枚举实例的唯一性,无需手动处理同步或双重检查锁定。同时,枚举的序列化机制经过特殊设计,反序列化时不会创建新实例,避免了传统单例可能遇到的序列化漏洞。在实际开发中,若只需单一实例且无复杂状态,优先选择枚举方案;若需继承或动态创建多个不同子类实例,则使用私有构造器加静态工厂方法。
私有构造器对反射和序列化的影响及防御
尽管私有构造器能有效阻止常规 new 调用,但在极端情况下,反射 API 仍可突破封装创建实例。例如,通过 setAccessible(true) 可强制访问私有构造器。为防止此类攻击,可在私有构造器内抛出运行时异常,或在静态工厂方法中增加校验逻辑。此外,若类实现了 Serializable 接口,反序列化过程也可能绕过构造器。此时应定义 readResolve() 方法,确保反序列化后返回预设实例而非新对象。以下代码展示了如何在枚举单例基础上增强安全性。
public enum SecureSingleton {
    INSTANCE;

    private SecureSingleton() {
        // 防御反射攻击:虽然枚举构造器默认私有,但若通过反射强行调用,可在此处添加额外检查
        if (this != INSTANCE) {
            throw new IllegalStateException("Cannot create instance via reflection");
        }
    }

    public Object readResolve() throws ObjectStreamException {
        // 防御序列化攻击:确保反序列化后仍返回唯一实例
        return INSTANCE;
    }

    public void execute() {
        System.out.println("Secure operation executed");
    }

    public static void main(String[] args) throws Exception {
        // 正常路径
        SecureSingleton s = SecureSingleton.INSTANCE;
        s.execute();

        // 反射尝试(实际中枚举构造器不可通过常规反射访问,此处仅为说明概念)
        // Class<?> clazz = SecureSingleton.class;
        // Constructor<?> ctor = clazz.getDeclaredConstructor();
        // ctor.setAccessible(true);
        // SecureSingleton bad = (SecureSingleton) ctor.newInstance(); // 通常失败或抛出异常
    }
}
综上所述,防止外部类直接 new 对象的核心在于将构造器私有化,并辅以静态工厂方法或枚举提供受控的实例访问入口。结合反射防御和序列化保护,可构建出高度安全的不可变或单例类结构。开发者应根据具体需求选择枚举或静态工厂方案,并确保所有潜在的攻击面均得到妥善处理。

















