








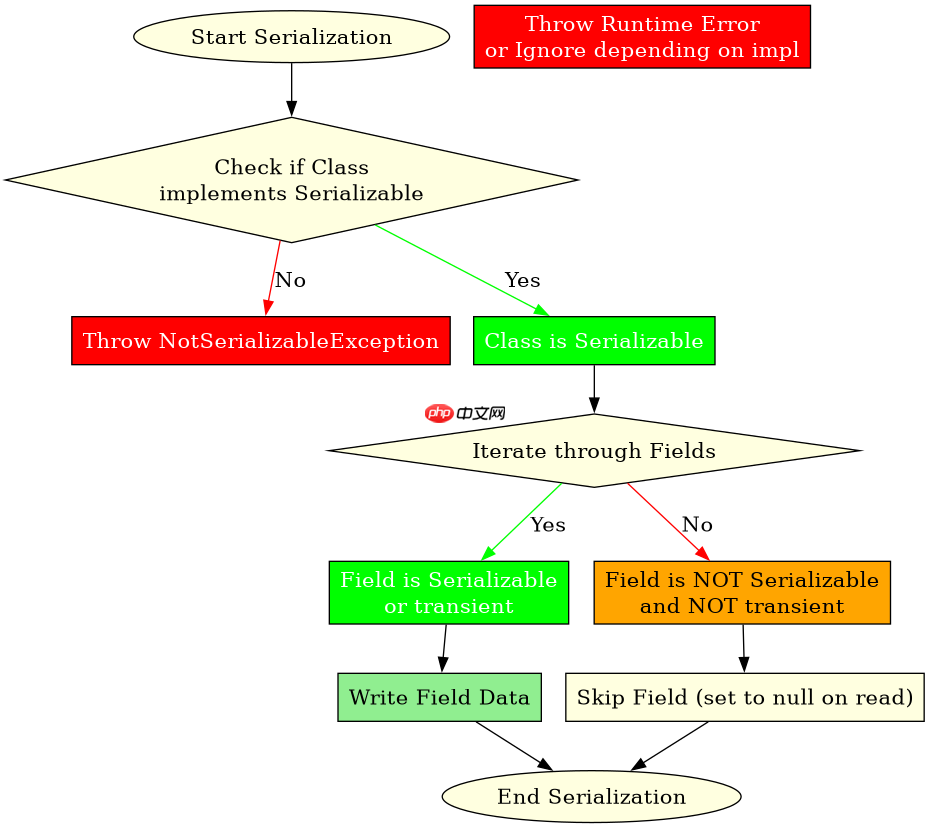
java 对象序列化中数据库连接不能序列化。因为 java.sql.connection 接口及其实现类通常不实现 serializable 接口,且包含大量非静态、非瞬态的本地资源(如 socket 句柄、文件描述符),直接序列化会导致 notserializableexception 或运行时错误。
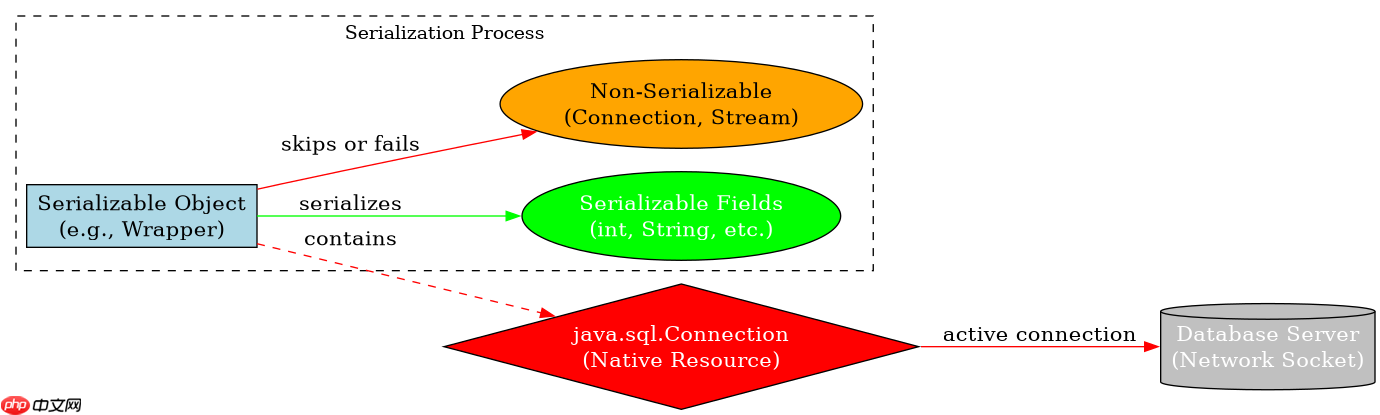
为什么 Connection 无法被序列化?
核心原因是 Connection 接口未继承 java.io.Serializable。即使某些驱动实现了该接口,其内部状态也依赖于 JVM 进程外的数据库服务器连接,这种状态无法通过字节流在进程间迁移。此外,连接对象持有大量的原生资源,这些资源的生命周期由操作系统管理,无法被序列化机制捕获。
import java.io.*;
import java.sql.*;

public class SerializationTest {
    public static void main(String[] args) {
        try {
            // 1. 尝试序列化一个 Connection 对象
            // 注意:这里只是演示结构,实际运行会因驱动不同而异
            // 大多数现代 JDBC 驱动 (MySQL, PostgreSQL, Oracle)
            // Connection 实现类均不可序列化

            // 假设我们有一个可序列化的包装类
            SerializableWrapper wrapper = new SerializableWrapper();

            // 2. 序列化操作
            ByteArrayOutputStream baos = new ByteArrayOutputStream();
            ObjectOutputStream oos = new ObjectOutputStream(baos);
            oos.writeObject(wrapper);
            oos.close();

            System.out.println("Serialization successful for wrapper.");

        } catch (Exception e) {
            e.printStackTrace();
        }
    }
}

class SerializableWrapper implements Serializable {
    private transient Connection conn; // 必须标记为 transient
    private String url;
    private String user;

    public SerializableWrapper() {
        this.url = "jdbc:mysql://localhost:3306/mydb";
        this.user = "root";
        this.conn = null; // 实际使用时需初始化
    }

    // 自定义序列化逻辑
    private void writeObject(ObjectOutputStream out) throws IOException {
        out.defaultWriteObject();
        // 可以额外写入一些元数据
        out.writeUTF(url);
    }

    private void readObject(ObjectInputStream in) throws IOException, ClassNotFoundException {
        in.defaultReadObject();
        this.url = in.readUTF();
        // 注意:这里不能恢复 conn,因为网络状态已变
        // 需要在后续业务逻辑中重新建立连接
    }
}
上述代码展示了如何处理包含 Connection 的对象。通过将 conn 标记为 transient,我们告诉序列化机制忽略该字段。在反序列化后,conn 将为 null,应用程序需要重新建立数据库连接。
立即学习“Java免费学习笔记(深入)”;

你是 TypeScript 项目架构专家,专注于脚手架搭建生产就绪的 Node.js 和前端应用。生成包含现代工具链(pnpm、Vite、Next.js)、类型
如何正确设计可序列化的持久层对象?
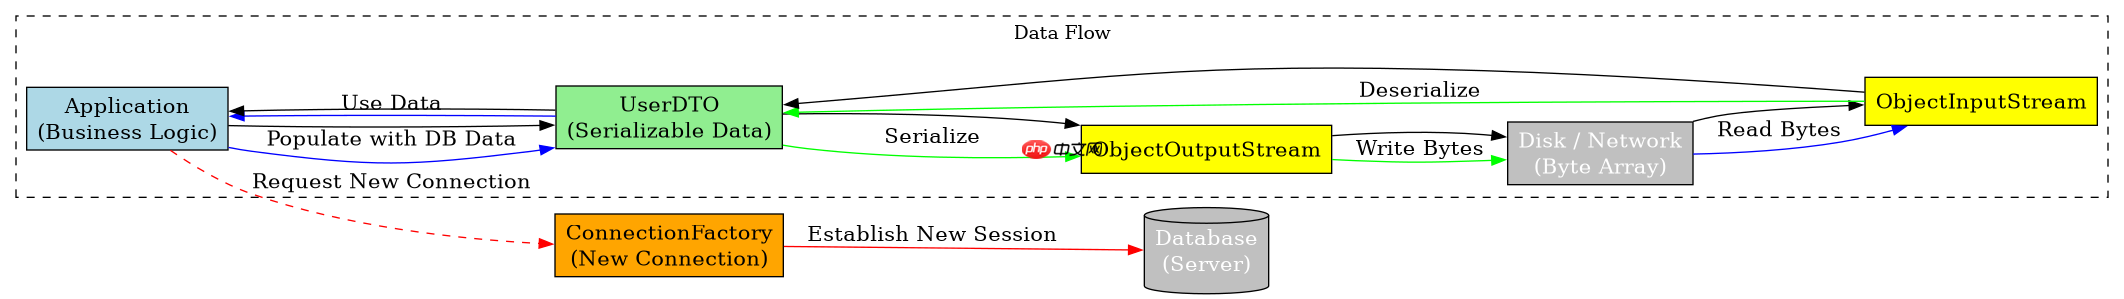
正确的做法是将数据库连接与业务数据分离。创建一个纯数据的 DTO(Data Transfer Object)或实体类,仅包含基本类型和可序列化的集合,不包含任何 Connection、Statement 或 ResultSet 等数据库资源。在序列化时,只保存数据;在反序列化后,通过工厂模式或依赖注入重新获取新的数据库连接。
import java.io.*;
import java.util.List;
import java.util.ArrayList;

// 1. 定义可序列化的数据对象
public class UserDTO implements Serializable {
    private static final long serialVersionUID = 1L;

    private Long id;
    private String name;
    private String email;

    // 构造函数
    public UserDTO(Long id, String name, String email) {
        this.id = id;
        this.name = name;
        this.email = email;
    }

    // Getters and Setters
    public Long getId() { return id; }
    public String getName() { return name; }
    public String getEmail() { return email; }

    @Override
    public String toString() {
        return "UserDTO{id=" + id + ", name='" + name + "', email='" + email + "'}";
    }
}

// 2. 模拟服务层,负责连接管理和数据传输
public class UserService {

    // 从数据库获取数据并转换为 DTO
    public List<UserDTO> getUsersFromDB() {
        List<UserDTO> users = new ArrayList<>();
        // 模拟数据库查询结果
        users.add(new UserDTO(1L, "Alice", "alice@example.com"));
        users.add(new UserDTO(2L, "Bob", "bob@example.com"));
        return users;
    }

    // 序列化用户列表
    public byte[] serializeUsers(List<UserDTO> users) throws IOException {
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(users);
        oos.close();
        return baos.toByteArray();
    }

    // 反序列化用户列表
    public List<UserDTO> deserializeUsers(byte[] data) throws IOException, ClassNotFoundException {
        ByteArrayInputStream bais = new ByteArrayInputStream(data);
        ObjectInputStream ois = new ObjectInputStream(bais);
        List<UserDTO> users = (List<UserDTO>) ois.readObject();
        ois.close();
        return users;
    }

    public static void main(String[] args) throws Exception {
        UserService service = new UserService();

        // 1. 获取数据
        List<UserDTO> originalUsers = service.getUsersFromDB();
        System.out.println("Original Users: " + originalUsers);

        // 2. 序列化
        byte[] serializedData = service.serializeUsers(originalUsers);
        System.out.println("Serialized size: " + serializedData.length + " bytes");

        // 3. 反序列化
        List<UserDTO> deserializedUsers = service.deserializeUsers(serializedData);
        System.out.println("Deserialized Users: " + deserializedUsers);

        // 4. 验证
        if (originalUsers.equals(deserializedUsers)) {
            System.out.println("Serialization/Deserialization successful!");
        } else {
            System.out.println("Mismatch detected!");
        }
    }
}
这种设计确保了数据与基础设施解耦。序列化的是纯粹的数据状态,而不是脆弱的网络连接。反序列化后的对象是独立的,如果需要执行数据库操作,必须通过新的 Connection 重新建立会话。
如果必须在序列化中包含数据库相关配置怎么办?
如果需要在序列化过程中保留数据库连接的配置信息以便后续重建连接,可以将 URL、用户名、密码等配置参数作为普通字段存储在可序列化的对象中。但切记不要序列化连接本身。在反序列化后,使用这些配置参数创建一个新的 Connection 对象。这种方式常用于分布式系统中,将数据缓存到磁盘或内存中,并在需要时重新连接到数据库。

















