








在自动部署前执行严格的 nginx 配置语法预检,核心做法是调用 nginx -t 命令并解析其退出码。该命令会加载配置文件并检查所有指令的合法性、路径是否存在以及端口是否被占用,若发现错误则返回非零退出码并输出详细日志,从而允许 ci/cd 流水线在启动服务前拦截非法配置。
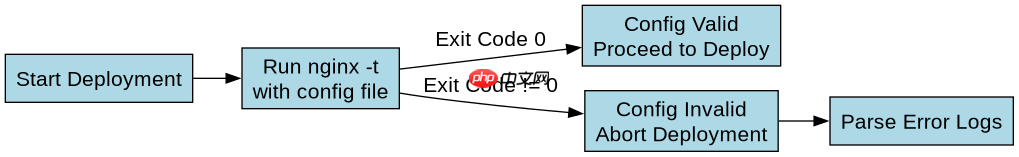
nginx -t 如何验证配置文件的完整性
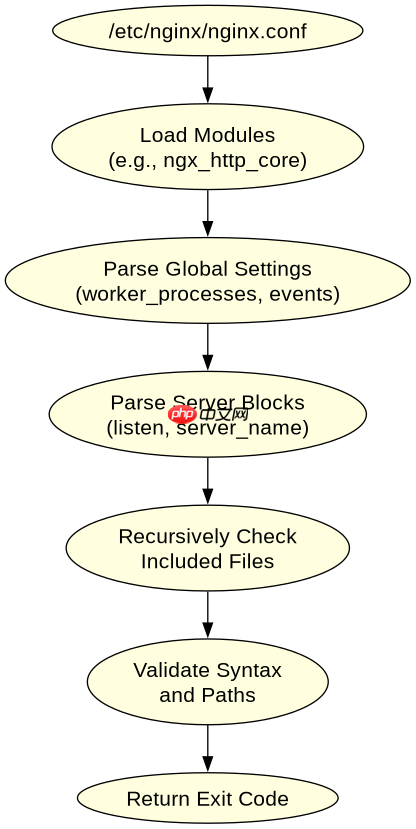
nginx -t 通过模拟初始化流程来验证配置文件的完整性,它会读取指定的配置文件(默认 /etc/nginx/nginx.conf),解析其中的模块加载指令、全局设置及服务器块定义。如果配置文件中引用的文件不存在或包含未识别的指令,该命令会立即终止并报告具体的行号和错误信息,确保只有完全合法的配置才能进入后续步骤。
#!/bin/bash
# 假设配置文件位于 /tmp/test_nginx.conf
NGINX_BIN="/usr/sbin/nginx"
CONFIG_FILE="/tmp/test_nginx.conf"

# 执行语法检查
$NGINX_BIN -t -c $CONFIG_FILE
EXIT_CODE=$?

if [ $EXIT_CODE -ne 0 ]; then
    echo "Configuration test failed with exit code: $EXIT_CODE"
    exit 1
fi

echo "Configuration is valid. Proceeding..."
exit 0
运行上述脚本时,如果 /tmp/test_nginx.conf 中包含拼写错误的指令如 server_namee,nginx -t 会报错并退出,脚本捕获到非零退出码后打印失败信息并终止。若配置正确,脚本将打印成功消息并继续执行部署逻辑。此过程确保了配置文件的语法和结构符合 Nginx 的预期要求。

如何处理多配置文件包含时的递归预检
当 Nginx 配置使用 include 指令引入多个子配置文件时,nginx -t 会自动递归检查所有被包含的文件及其依赖关系。这意味着预检不仅限于主配置文件,还会深入验证所有子配置的正确性,防止因局部文件错误导致整体服务启动失败。这种递归机制保证了配置的完整性和一致性,使得开发者可以安全地拆分配置而不必担心遗漏检查。

#!/bin/bash
# 模拟包含多个子配置的场景
MAIN_CONF="/tmp/main_nginx.conf"
SUB_CONF="/tmp/sub_nginx.conf"

# 创建临时子配置文件
echo 'server { listen 80; server_name example.com; }' > $SUB_CONF

# 创建主配置文件,包含子配置
cat <<EOF > $MAIN_CONF
worker_processes 1;
events { worker_connections 1024; }
http {
    include $SUB_CONF;
}
EOF

# 执行预检
/usr/sbin/nginx -t -c $MAIN_CONF
if [ $? -eq 0 ]; then
    echo "Recursive check passed for all included files."
else
    echo "Recursive check failed."
fi
在上述示例中,主配置文件 main_nginx.conf 通过 include 引入了 sub_nginx.conf。执行 nginx -t 时,Nginx 会先解析主文件,发现 include 指令后加载子文件,并递归检查子文件中的 server 块是否合法。如果子文件中存在语法错误,如缺少分号,nginx -t 会报告错误并停止检查,确保所有层级的配置都经过严格验证。
基于 -c 参数指定自定义配置路径的具体问题
在使用 -c 参数指定自定义配置路径时,nginx -t 仅检查该指定路径下的配置文件及其直接包含的文件,不会自动扫描其他目录。这要求开发者在自动化脚本中明确传递正确的配置文件路径,否则预检可能遗漏关键配置或检查错误的文件。此外,如果自定义路径中包含相对路径,需确保当前工作目录正确,以避免文件解析失败。


















