








在引入第三方Skill前,通过代码扫描识别恶意逻辑、越权访问及凭据泄露风险,以安全报告作为决策依据。
装Skill前先做安全体检
安装任何第三方扩展或插件之前,必须执行独立的安全扫描。不要依赖应用商店的默认审核,而是主动使用专门的扫描工具对skill源码或打包文件进行静态分析。重点在于发现潜在的恶意代码注入、不合理的权限请求以及硬编码的敏感信息。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
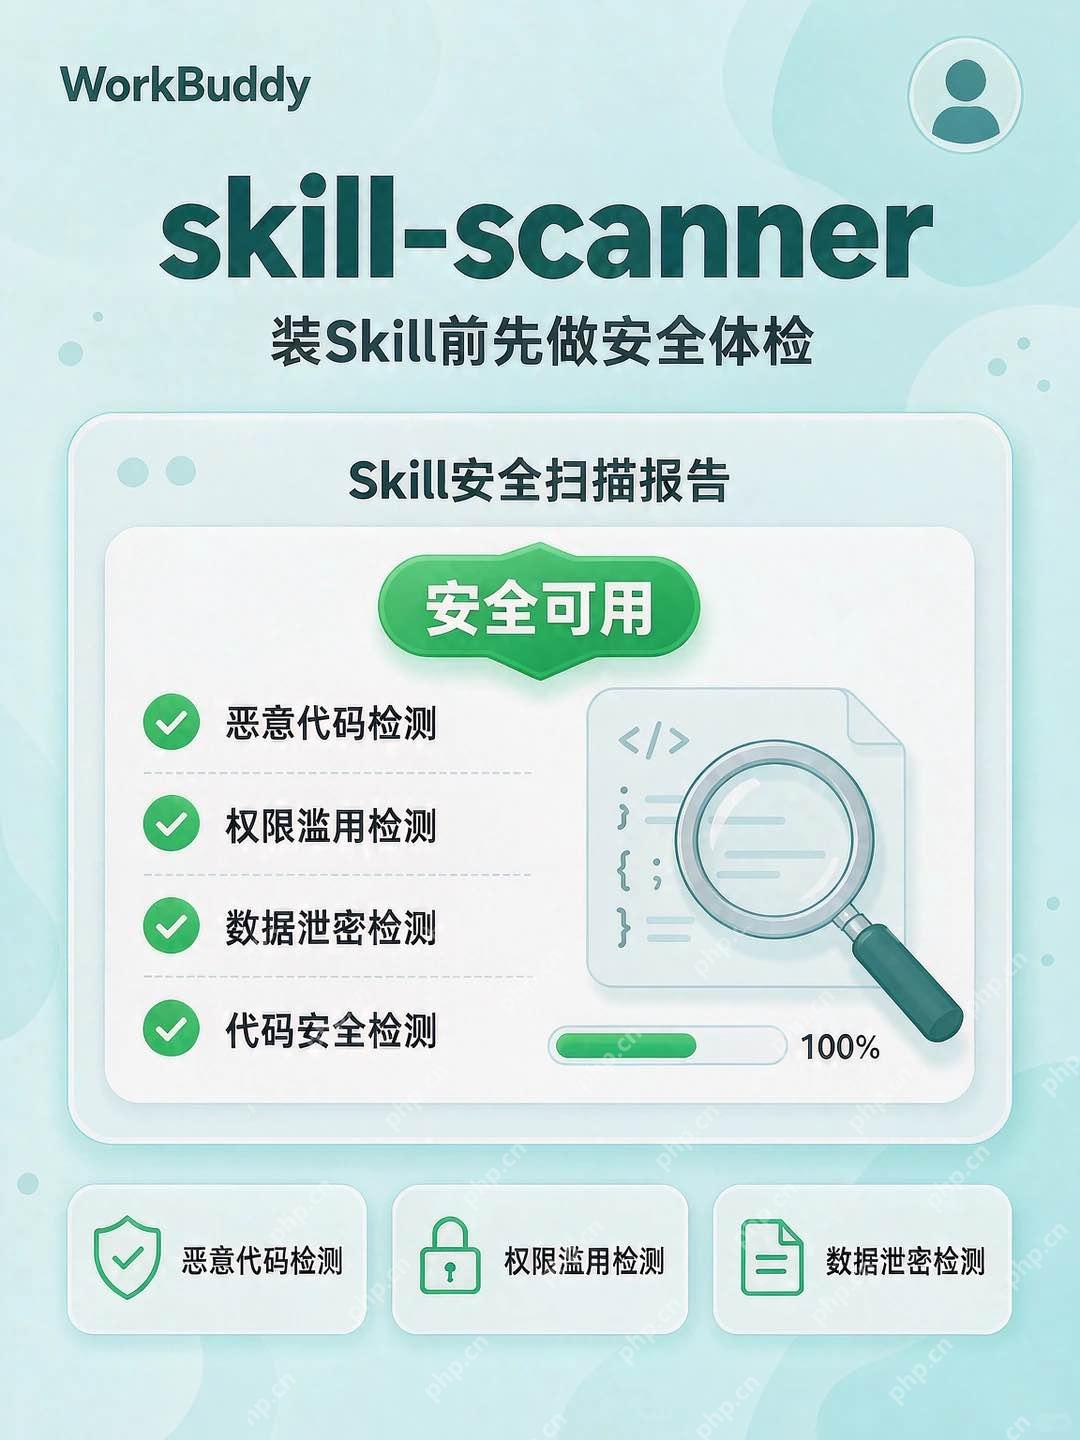
以WorkBuddy等开发环境中的skill-scanner为例,启动扫描后系统会生成一份详细的安全报告。报告中通常包含恶意代码检测、权限滥用检测和代码安全检测等核心模块。只有当各项指标均显示为“安全可用”且无高危警告时,才具备进一步评估的价值。扫描结果可以用来定位待复核的代码。试跑时用空项目和测试数据,记录 Skill 读取的文件和发起的网络请求。
识别权限滥用与数据泄密风险
重点关注Skill是否请求了超出其功能范围的系统权限。例如,一个仅需读取日历的Skill不应申请通讯录或位置信息的访问权。在扫描报告中,权限滥用检测模块会列出所有申请的API接口和权限声明,对比其实际用途判断是否存在过度索取。

员工在试用 WorkBuddy 时,经常会冒出"这个要是能一键就好了"的念头,但往往转头就忘。本技能把这类反馈零摩擦地沉淀到企业统一表格: 1. 不用跳出当前工作流、不用重复填姓名和部门; 2. 身份一次配置,后续只说内容即可; 3. 自动对齐表头、追加一行,企业方可直接统计。 触发方式 在对话中表达"提交 / 记录一条反馈"的意图即可触发,例如: - 反馈一个需求 · 提个诉求 · 记录一下这个痛点 - 收集反馈 · 提交体验反馈 · feedback - 完成
数据泄密风险往往隐藏在网络请求和文件读写操作中。检查Skill是否在后台静默上传用户数据,或是否将本地配置文件、环境变量中的密钥明文存储。若扫描工具检测到未加密的敏感数据传输路径,或发现硬编码的API Key、Token,应视为高风险项,直接拒绝安装。
解读代码安全检测报告
扫描完成后,仔细审阅代码安全检测部分的结果。这包括对已知漏洞库的匹配、逻辑缺陷的分析以及潜在的后门程序识别。不要只看最终的“安全可用”标签,而要深入查看具体的警告详情。例如,若提示某段代码存在SQL注入风险或任意文件读取漏洞,即使整体评分较高,也需手动审查相关代码片段。
将扫描报告作为线索而非最终判决。对于标记为“中等风险”的项目,建议隔离测试或在沙箱环境中运行,观察其实际行为是否与报告描述一致。若发现报告未覆盖的动态行为异常,如非预期的网络连接或进程创建,应立即卸载并反馈给开发者。安全是一个持续的过程,单次扫描不能保证长期安全。






















