








Docker Swarm 中集群暴露端口被宿主机其他服务占用怎么解决
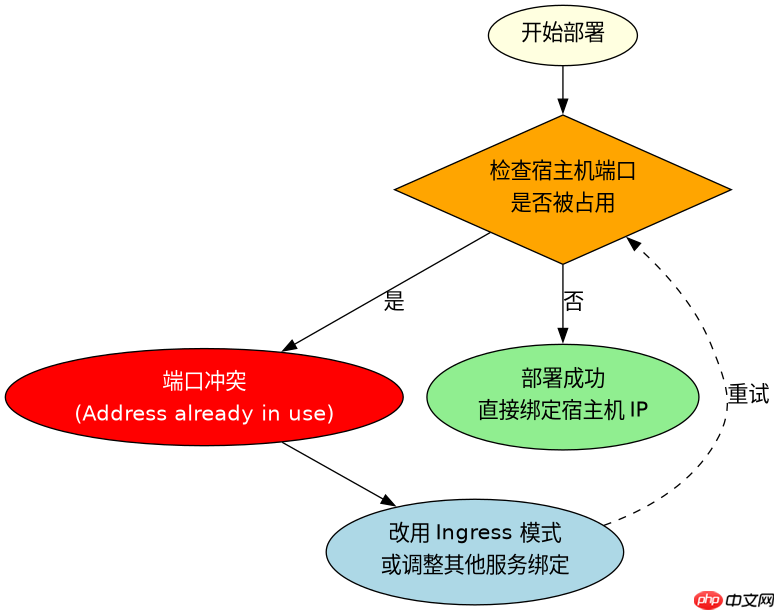
在 docker swarm 中,如果集群服务暴露的端口(如 80、443)与宿主机上已运行的服务发生冲突,可以通过修改 swarm 的端口映射模式来解决。默认情况下,swarm 使用 ingress 路由网格,它会在所有节点上监听指定端口,极易引发冲突。最直接的解决办法是将服务的端口发布模式从默认的 ingress 改为 host,这样端口将直接绑定到该节点的主网卡 ip 上,从而避开路由网格的端口占用问题。
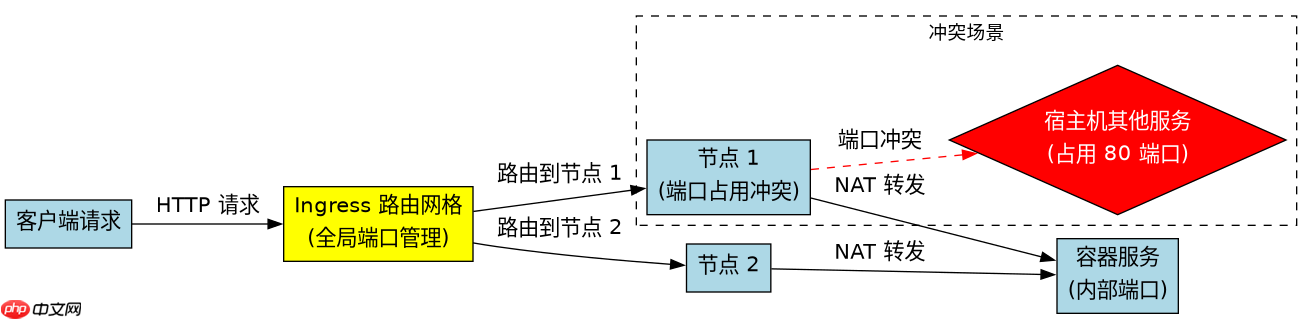
如何配置 host 模式并验证端口绑定差异
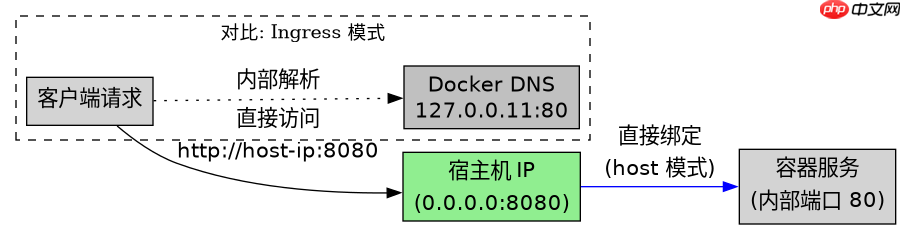
要实施上述解决方案,需要在定义服务时显式指定 --publish mode=host 参数。这种模式下,Docker 不再通过 iptables 规则进行 NAT 转发,而是直接将容器端口映射到宿主机的网络接口。这要求目标端口在该节点上未被其他进程独占,但能确保流量直达容器,且不会干扰其他节点上的同名服务。我们可以通过对比两种模式的网络行为来确认这一机制。
docker service create \
  --name web-host \
  --publish mode=host,target=80,published=8080 \
  nginx

# 验证绑定情况
ss -tlnp | grep 8080
# 输出示例: LISTEN 0 511 *:8080 *:* users:(("nginx",pid=1234,fd=6))

# 对比 ingress 模式(默认)
docker service create \
  --name web-ingress \
  --publish published=80,target=80 \
  nginx

# 验证绑定情况
ss -tlnp | grep ':80 '
# 输出示例: LISTEN 0 4096 127.0.0.11:80 *:* users:(("containerd",...))运行上述命令后,web-host 服务会直接在宿主机的 8080 端口上监听,而 web-ingress 服务则通过 Docker 的内部 DNS 和路由网格在 127.0.0.11:80 上进行内部转发。如果宿主机 80 端口已被 Apache 占用,web-ingress 通常不会直接报错,因为它是绑定在本地回环地址上的,但外部访问会被 Apache 拦截。而 host 模式如果尝试绑定已被占用的端口(如 80),则会直接启动失败,提示 Address already in use。

基于程序中某个输入、条件或结果的具体问题
在使用 host 模式时,一个常见的具体问题是:当多个服务需要暴露相同的服务端口(例如都是 80),但宿主机只有一个 IP 时,如何区分这些服务?在 ingress 模式下,Swarm 会自动处理负载均衡和路由,但在 host 模式下,由于端口直接绑定在宿主机 IP 上,如果两个服务都试图绑定 0.0.0.0:80,第二个服务将无法启动。因此,必须为每个服务分配不同的宿主机端口,或者利用多 IP 配置。例如,可以将第一个服务绑定到 80,第二个服务绑定到 8080,并通过反向代理或域名解析来引导流量。
# 错误示范:两个服务都尝试绑定 0.0.0.0:80
docker service create --name svc1 --publish mode=host,target=80,published=80 nginx
docker service create --name svc2 --publish mode=host,target=80,published=80 nginx
# 结果:svc2 启动失败,报错 "port is already allocated"

# 正确做法:使用不同宿主机端口
docker service create --name svc1 --publish mode=host,target=80,published=80 nginx
docker service create --name svc2 --publish mode=host,target=80,published=8080 nginx

# 此时可以通过 http://host-ip:80 访问 svc1
# 通过 http://host-ip:8080 访问 svc2
这种限制意味着 host 模式更适合端口不冲突的场景,或者配合 Nginx 等反向代理使用,由代理根据 Host 头将请求分发到后端不同端口的容器。如果必须复用同一宿主机端口,只能依赖 ingress 模式,此时需确保宿主机上没有其他服务直接占用该端口,或者调整其他服务的绑定地址(如从 0.0.0.0 改为 127.0.0.1)以释放端口供 Swarm 使用。

















