








使用 composer why-not 可以直接查询特定包在指定版本下被哪些依赖阻止安装,从而快速定位升级障碍。该命令会分析当前项目的 composer.json 和锁文件,找出冲突的依赖树路径。你只需提供包名和目标版本,composer 就会列出所有拒绝该版本的父级依赖及其原因。

如何查看具体是哪个包阻止了升级?
通过运行 composer why-not [package] [version] 可以获取详细的冲突链。例如,如果你想将 symfony/framework-bundle 升级到 5.4.0,但当前项目中有其他包限制了其版本,该命令会明确指出哪个包要求了旧版本或不相容的版本范围。
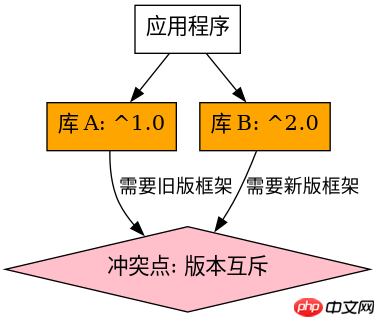
composer why-not symfony/framework-bundle 5.4.0
输出结果通常包含一个树状结构,显示从根依赖到冲突点的完整路径。每个节点都会说明为什么它不接受目标版本,比如“requires php >=7.2”或“conflicts with package X”。这些信息帮助你决定是降级其他依赖、寻找替代包还是等待上游更新。

当多个依赖冲突时如何优先解决?
如果 why-not 返回多条冲突路径,你需要根据业务重要性选择解决策略。通常优先解决核心框架或高频使用的库,因为它们的影响范围更广。你可以尝试手动调整 composer.json 中的版本约束,然后再次运行命令验证是否还有其他阻塞项。
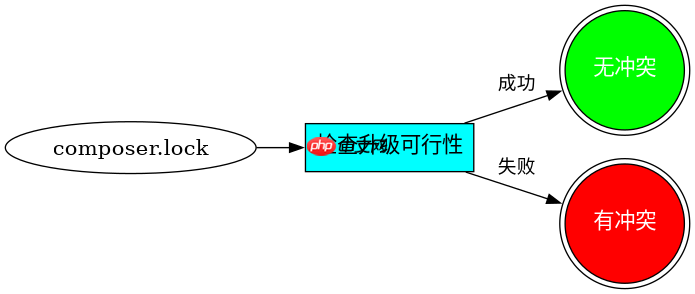
composer update symfony/framework-bundle --dry-run
结合 --dry-run 参数,你可以在实际修改前预览升级后的依赖变化。这有助于确认移除某个限制后,是否会引发新的冲突。通过迭代式地解决冲突链,你可以逐步完成包的升级,同时保持项目依赖的稳定性和兼容性。
基于 composer.lock 中已锁定版本的具体问题分析
当 composer.lock 中已经存在某个包的特定版本时,why-not 可以帮助解释为什么无法切换到另一个版本。例如,如果 monolog/monolog 被锁定在 2.0.0,而你尝试升级到 3.0.0,命令会指出哪些依赖仍然要求 ^2.0。这种分析基于当前的锁文件状态,确保建议的解决方案在当前环境下可行。

















