








SQL时间盲注是什么?
sql时间盲注是一种利用数据库执行耗时函数来推断数据内容的攻击手段,核心在于通过观察http响应时间的微小差异来判断布尔条件的真假。当目标系统过滤了回显信息或关闭了错误提示时,这种基于“时间延迟”的侧信道技术成为获取数据的唯一途径。
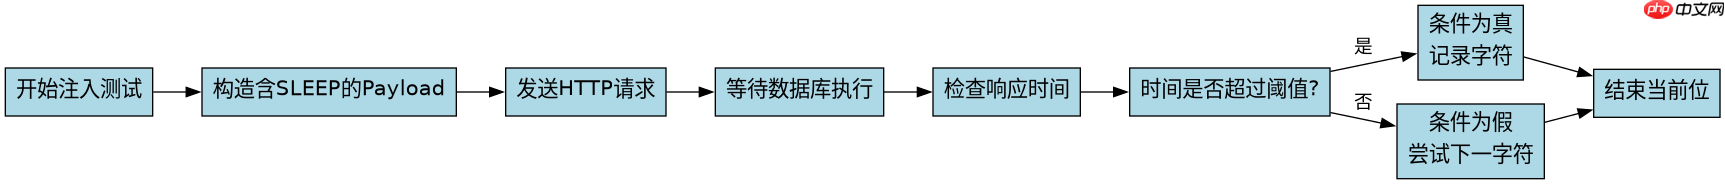
实现这一过程的关键是构造包含条件判断的SQL语句,并在真值分支中插入如SLEEP(5)这样的延时函数。如果注入点成功被执行且条件成立,服务器会强制等待指定秒数才返回结果;反之则立即响应。开发者可以通过编写简单的Python脚本自动化这一过程,逐位猜测数据库中的敏感信息。
import requests
import time

def blind_time_injection(url, payload_template):
    # 模拟一个假设的payload模板,例如:' OR (IF(SUBSTRING(password,1,1)='a',SLEEP(3),0))-- '
    start_time = time.time()
    response = requests.get(url + payload_template)
    end_time = time.time()

    duration = end_time - start_time
    if duration > 2.5:  # 阈值略小于SLEEP设定的3秒
        return True  # 推测条件为真
    else:
return False # 推测条件为假上述代码展示了基本的探测逻辑。在实际操作中,攻击者会遍历字符集,不断调整payload_template中的猜测字符,直到发现响应时间显著增加的那一刻,从而确定当前位的正确值。这种方法虽然速度较慢,但在无回显环境下极具破坏力。
sleep()注入为什么能拖垮数据库?
SLEEP()注入之所以能拖垮数据库,是因为它利用了同步阻塞机制,将原本毫秒级的查询操作人为延长至数秒甚至数十秒,导致连接池迅速耗尽并引发拒绝服务(DoS)效应。在并发场景下,恶意请求会像洪水一样占据所有可用线程,使正常业务无法获得数据库连接。
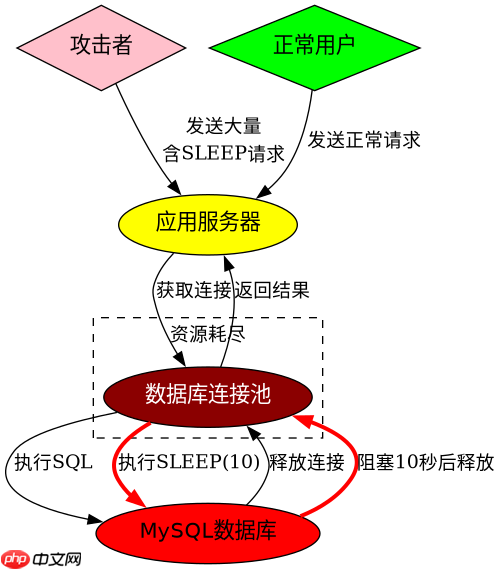

从资源消耗的角度看,每次调用SLEEP()都会占用一个数据库会话和对应的内存上下文。对于使用连接池的应用程序而言,如果攻击者发送大量带有SLEEP(N)的请求,连接池中的空闲连接会被快速填满。一旦池满,后续的正常用户请求将被挂起或直接抛出“Too many connections”异常,造成整个应用瘫痪。
-- 恶意SQL示例
SELECT * FROM users WHERE id = 1 AND IF(SUBSTRING(user_password, 1, 1) = 'a', SLEEP(10), 0); --
这段SQL语句演示了典型的资源耗尽型注入。当该语句被触发时,数据库引擎必须暂停当前事务的执行长达10秒。如果此时有100个并发请求同时命中此注入点,数据库将面临1000秒的总阻塞时间,而不仅仅是10秒。这种累积效应使得即使单个请求看起来无害,整体系统也会因资源枯竭而崩溃。
如何防御时间盲注与Sleep滥用?
防御时间盲注的根本措施是使用预编译语句(Prepared Statements)彻底隔离SQL逻辑与数据内容,从而消除注入漏洞本身。同时,针对SLEEP()函数的滥用,可以在数据库层面设置全局最大执行时间限制,或在应用层引入超时熔断机制,防止单一请求长时间占用资源。
具体实施上,开发者应确保所有动态拼接的SQL部分都通过参数化查询处理。例如,在Java中使用PreparedStatement,在Python中使用cursor.execute(sql, params)。这样,即使用户输入包含SLEEP()关键字,它也会被当作普通字符串数据处理,而非可执行的SQL命令。
import sqlite3

# 安全的参数化查询示例
conn = sqlite3.connect('example.db')
cursor = conn.cursor()
user_input = "1 OR 1=1"

# 使用占位符,避免直接拼接
query = "SELECT * FROM users WHERE id = ?"
cursor.execute(query, (user_input,))
result = cursor.fetchall()
print(result)此外,为了缓解潜在的DoS风险,建议在Web服务器或数据库配置文件中设置合理的max_execution_time参数。例如,在MySQL中可以设置SET GLOBAL max_execution_time = 5000;,限制单条SQL语句的最长执行时间为5秒。这不仅能保护数据库免受恶意SLEEP()攻击,也能防止复杂查询导致的性能瓶颈。结合应用层的请求频率限制(Rate Limiting),可以进一步降低被自动化脚本攻击的风险。
















