








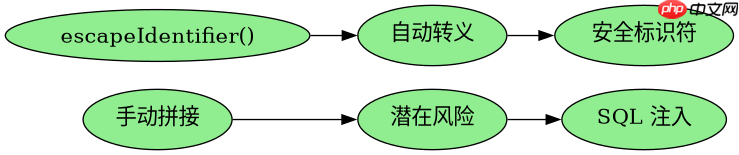
使用 pdo\pgsql 的 escapeidentifier() 方法可以安全地转义 sql 标识符(如表名、列名),防止标识符注入攻击。它通过自动添加双引号并转义内部的双引号来实现,比手动拼接字符串更安全,因为手动操作容易遗漏转义或格式错误。

escapeIdentifier() 如何转义特殊字符?
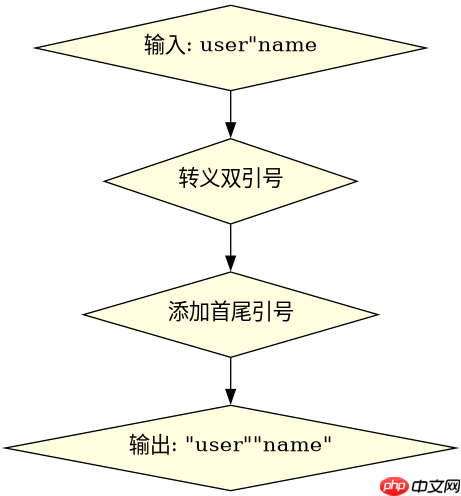
该方法会将输入字符串中的双引号 " 替换为两个双引号 "",并在首尾各添加一个双引号。例如,输入 user"name 会被转换为 "user""name"。这种处理方式符合 PostgreSQL 对标识符的引用规范,确保即使标识符包含空格、保留字或特殊字符,也能被数据库正确解析。
$pdo = new PDO('pgsql:host=localhost dbname=test', 'user', 'pass');
$driver = $pdo->getDriver();
if ($driver instanceof Pdo\Pgsql) {
    $identifier = $driver->escapeIdentifier('user"table');
    echo $identifier; // 输出: "user""table"
}
运行上述代码,输出结果为 "user""table"。这验证了双引号被正确转义。如果直接拼接 'user"table' 到 SQL 中,会导致语法错误或意外行为。
为什么手动加引号不安全?
手动添加引号时,开发者可能忘记转义内部的双引号,或者错误地使用了单引号。例如,若直接构造 "user"name",PostgreSQL 会将其解析为 user 和 name 两个标识符,导致语法错误。而 escapeIdentifier() 自动处理这些细节,避免人为失误。
$pdo = new PDO('pgsql:host=localhost dbname=test', 'user', 'pass');
$driver = $pdo->getDriver();
if ($driver instanceof Pdo\Pgsql) {
    $safe = $driver->escapeIdentifier('test; DROP TABLE users;--');
    echo $safe; // 输出: "test; DROP TABLE users;--"
}
运行上述代码,输出结果为 "test; DROP TABLE users;--"。这表明恶意内容被当作标识符的一部分,而非可执行 SQL 语句。手动拼接时,若未正确转义,可能导致 SQL 注入。
当输入包含空值时会发生什么?
如果输入为空字符串 '',escapeIdentifier() 会返回 "",即一个空的标识符。这在某些场景下可能导致 SQL 语法错误,因为空标识符无效。开发者应在使用前检查输入是否为空,避免传递空值。


















