








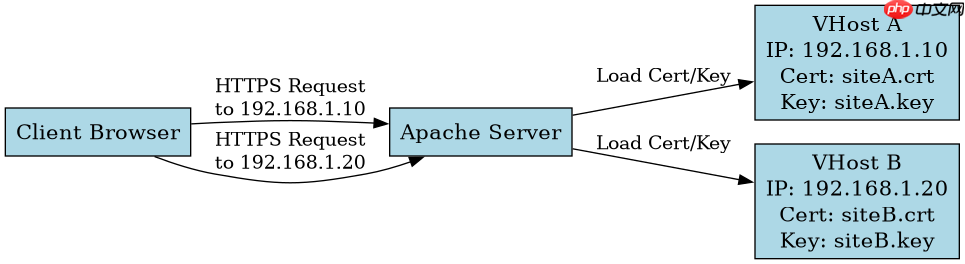
在 apache 中为基于 ip 的虚拟主机配置独立 ssl 密钥文件,核心在于使用 <virtualhost></virtualhost> 指令绑定不同的 ip 地址,并在每个块内通过 sslcertificatefile 和 sslcertificatekeyfile 指定各自的证书与私钥。由于每个虚拟主机拥有独立的 ip,apache 可以直接根据监听端口和 ip 选择对应的配置文件,无需依赖 sni(服务器名称指示)即可实现完全隔离。只要确保每个 <virtualhost></virtualhost> 块中的路径指向正确的文件,且权限设置得当,即可生效。
如何为不同 IP 分配独立的证书和密钥
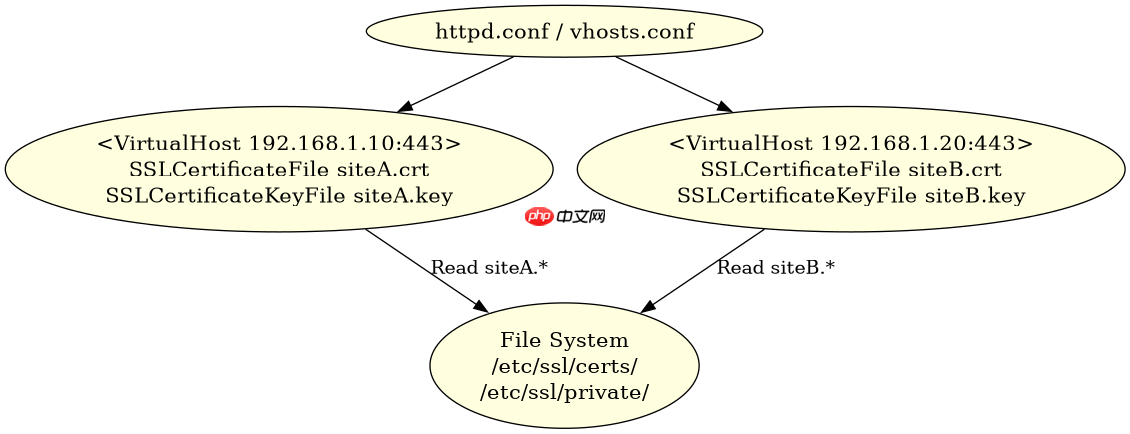
要为不同 IP 分配独立的证书和密钥,只需在 httpd.conf 或 vhosts.conf 中定义多个 <virtualhost></virtualhost> 段,分别绑定不同的 IP 地址。在每个段中,明确指定该 IP 对应的证书文件和密钥文件路径。这种方法利用了 IP 级别的隔离,使得 Apache 在处理 HTTPS 请求时,能够根据目标 IP 直接加载相应的 SSL 上下文。
Listen 443
<VirtualHost 192.168.1.10:443>
    ServerName siteA.example.com
    DocumentRoot /var/www/siteA
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/siteA.crt
    SSLCertificateKeyFile /etc/ssl/private/siteA.key
</VirtualHost>

<VirtualHost 192.168.1.20:443>
    ServerName siteB.example.com
    DocumentRoot /var/www/siteB
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/siteB.crt
    SSLCertificateKeyFile /etc/ssl/private/siteB.key
</VirtualHost>
上述配置展示了两个虚拟主机分别绑定 192.168.1.10 和 192.168.1.20。当客户端访问 https://192.168.1.10 时,Apache 会加载 siteA 的证书和密钥;访问 192.168.1.20 时,则加载 siteB 的资源。这种配置方式简单直接,适用于拥有多个公网 IP 的场景。

如果多个虚拟主机共享同一 IP 但需独立密钥怎么办
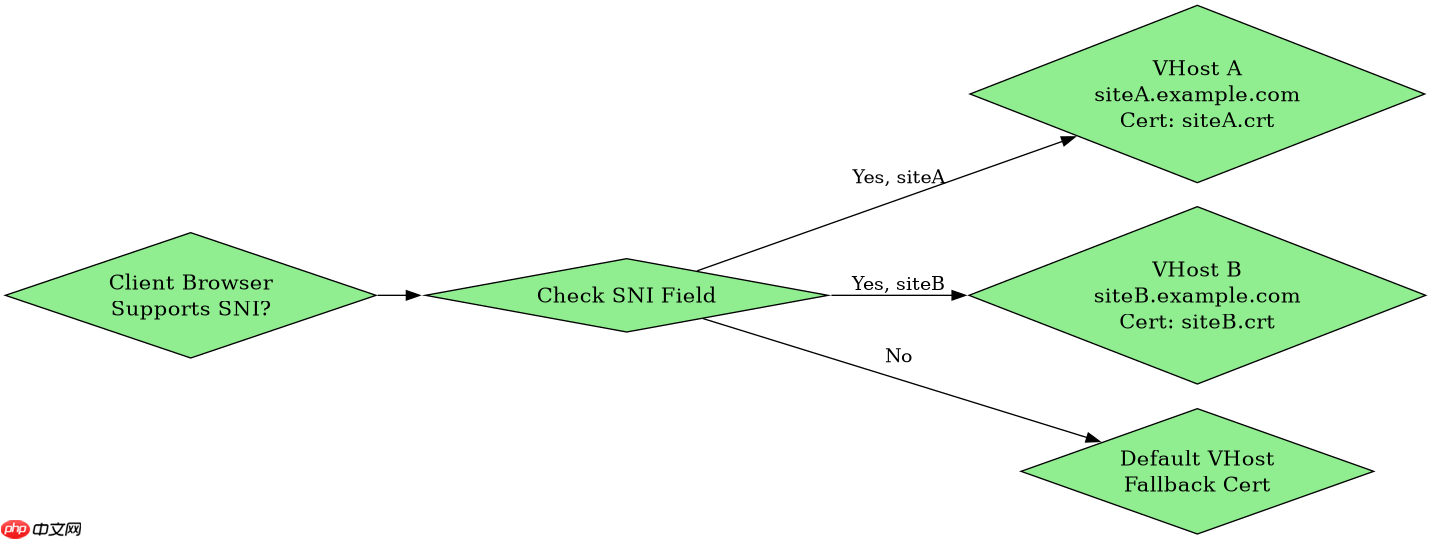
如果多个虚拟主机共享同一 IP 地址,必须依赖 SNI 技术来区分不同的 SSL 会话。在 Apache 2.2.12 及以上版本中,可以通过 SSLStaplingCache 和 SSLCertificateFile 等指令配合 <virtualhost _default_:443></virtualhost> 或具体 IP 绑定来实现。关键在于每个 <virtualhost></virtualhost> 块仍需独立指定其证书和密钥,Apache 会根据客户端在 TLS 握手阶段发送的 SNI 扩展字段来选择正确的证书。若未启用 SNI 或客户端不支持,将回退到默认虚拟主机的证书。
Listen 443
<VirtualHost *:443>
    ServerName siteA.example.com
    DocumentRoot /var/www/siteA
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/siteA.crt
    SSLCertificateKeyFile /etc/ssl/private/siteA.key
</VirtualHost>

<VirtualHost *:443>
    ServerName siteB.example.com
    DocumentRoot /var/www/siteB
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/siteB.crt
    SSLCertificateKeyFile /etc/ssl/private/siteB.key
</VirtualHost>
此配置中,两个虚拟主机均绑定 *:443,即所有 IP 的 443 端口。Apache 依靠 SNI 机制,在 TLS 握手时识别客户端请求的域名,从而加载对应的证书。这种方式节省了 IP 资源,但要求客户端支持 SNI(现代浏览器均支持)。若客户端不支持 SNI,将始终返回第一个配置的虚拟主机的证书,可能导致安全警告。
基于程序中某个输入、条件或结果的具体问题:当 SSLCertificateKeyFile 指向的文件不存在或权限不足时会发生什么
当 SSLCertificateKeyFile 指定的密钥文件不存在或 Apache 进程用户无读取权限时,Apache 将无法启动或重新加载配置。错误日志中将记录类似 “Unable to configure RSA server private key” 的报错,具体原因可能是文件缺失或权限拒绝。此时,HTTPS 服务将不可用,直到修复文件路径或调整权限。建议在使用前通过 openssl rsa -check -in <key_file></key_file> 验证密钥有效性,并使用 chmod 600 和 chown root:root 确保只有 root 可读写,Apache 用户仅可读(若以 root 启动则无需额外权限调整)。


















