








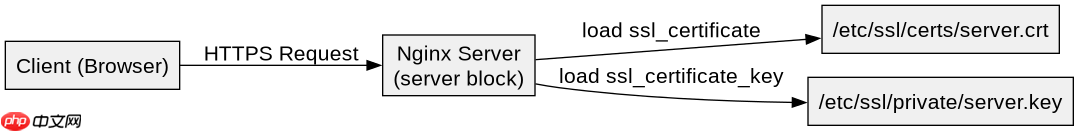
在 nginx 的 server 块中,通过 ssl_certificate 和 ssl_certificate_key 指令指定证书与私钥文件的绝对路径即可建立关联。必须确保这两个文件路径正确且权限允许 nginx 进程读取,配置生效后重启服务即可生效。
如何验证证书与私钥是否匹配
使用 OpenSSL 工具提取证书和私钥的 MD5 指纹进行比对,若两者一致则说明匹配成功。这是排查 SSL 配置错误最直接的方法。
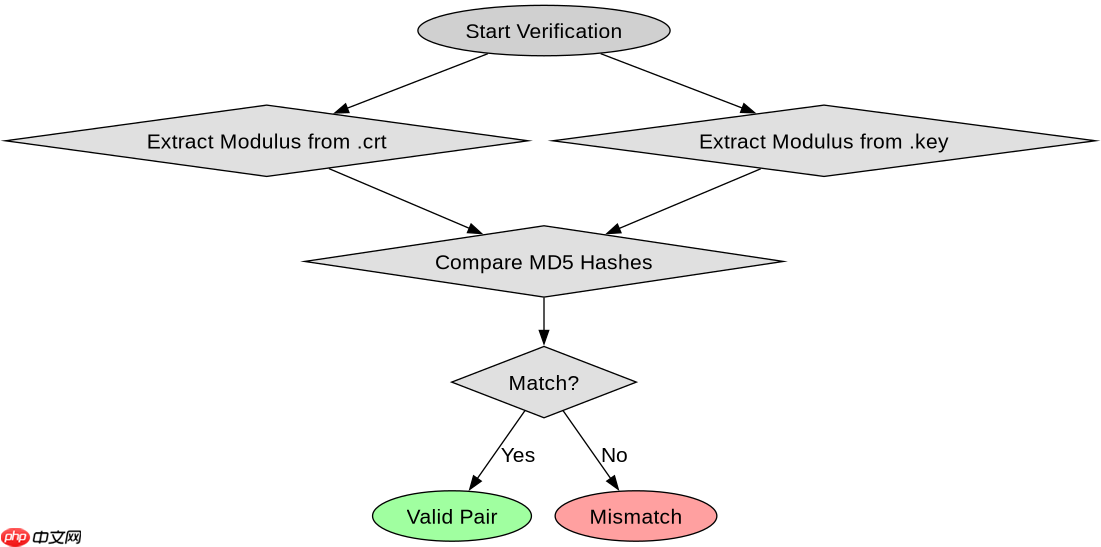

openssl x509 -noout -modulus -in server.crt | openssl md5
openssl rsa -noout -modulus -in server.key | openssl md5
如何处理通配符证书的关联
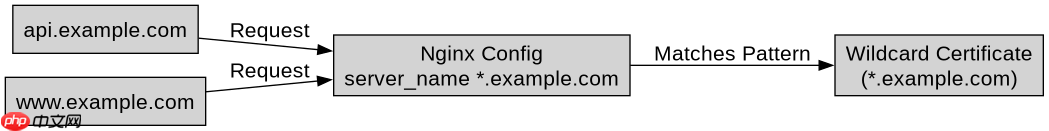
通配符证书(如 *.example.com)的关联方式与单域名证书完全相同,只需在 server 块中指向同一组文件。Nginx 会根据请求的 Host 头自动匹配对应的虚拟主机,无需特殊配置。
# /etc/nginx/sites-available/example.com
server {
    listen 443 ssl;
    server_name *.example.com;

    ssl_certificate /etc/ssl/certs/wildcard.crt;
    ssl_certificate_key /etc/ssl/private/wildcard.key;
} 
















