








在 nginx 中配置 grpc 服务代理,核心在于将 http/2 协议作为传输层,并启用 grpc_pass 指令指向后端上游。由于 grpc 基于 http/2,nginx 必须监听支持 alpn 或 npn 协商的端口(通常是 443),并通过 http2 on; 开启该功能。配置时需确保后端地址使用 grpc:// 前缀,且 nginx 版本需支持 http/2 和 grpc 解析。

Nginx 如何建立与 gRPC 后端的 HTTP/2 连接
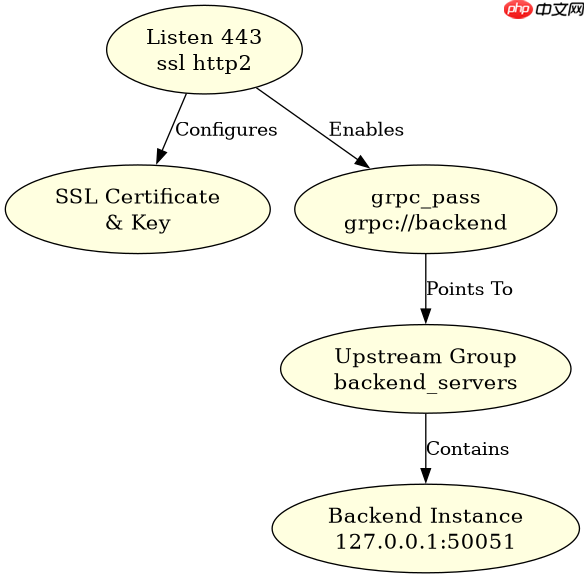
Nginx 通过监听 HTTPS 端口并启用 http2 模块来建立连接。客户端发起请求时,通过 TLS 握手协商使用 HTTP/2 协议,随后 Nginx 将 gRPC 请求转发给后端。关键在于 listen 指令中的 ssl 和 http2 参数,以及 grpc_pass 对上游协议的指定。
server {
    listen 443 ssl http2;
    server_name grpc.example.com;

    ssl_certificate /etc/nginx/ssl/cert.pem;
    ssl_certificate_key /etc/nginx/ssl/key.pem;

    location / {
        grpc_pass grpc://backend_servers;
    }
}

upstream backend_servers {
    server 127.0.0.1:50051;
}
上述配置中,listen 443 ssl http2; 确保了 Nginx 以 HTTP/2 模式处理传入的连接。grpc_pass 指令告诉 Nginx 将请求发送给名为 backend_servers 的上游组,该组定义了实际运行 gRPC 服务的后端地址。当客户端调用 gRPC 方法时,Nginx 会维持一个持久的 HTTP/2 流,直到响应完成或超时。

gRPC 流式调用在 Nginx 中如何处理超时与缓冲
对于服务端流式或服务端双向流式调用,Nginx 需要正确处理长连接和缓冲区设置。默认情况下,Nginx 可能会因为超时或缓冲区限制而中断流式响应。通过调整 grpc_read_timeout、grpc_send_timeout 和 proxy_buffering 等指令,可以优化流式传输的稳定性。

location / {
    grpc_pass grpc://backend_servers;

    # 增加超时时间以适应长流式调用
    grpc_read_timeout 3600s;
    grpc_send_timeout 3600s;
    grpc_connect_timeout 10s;

    # 禁用缓冲以确保实时流式传输
    proxy_buffering off;
}
在流式场景中,grpc_read_timeout 设置了 Nginx 等待后端响应的最大时间,默认值通常较短,不适合长时间运行的流。设置为 3600s 可防止因空闲超时而断开连接。proxy_buffering off; 禁用了 Nginx 的响应缓冲,使得数据从后端到客户端的传输更加实时,避免内存占用过高。这些设置共同确保了双向流式调用的顺畅执行。
当 gRPC 后端返回非 200 状态码时 Nginx 的行为是什么
当 gRPC 后端返回错误状态码(如 UNAVAILABLE 或 DEADLINE_EXCEEDED)时,Nginx 会将这些 gRPC 状态码映射为 HTTP 状态码返回给客户端。例如,gRPC 的 UNAVAILABLE 通常对应 HTTP 503。Nginx 不会拦截或修改这些错误,而是直接透传,除非配置了自定义的错误页面或重试机制。开发者可以通过检查响应头中的 grpc-status 和 grpc-message 来获取详细的 gRPC 错误信息。
















