








发布 npm 包的核心操作是执行 npm publish 命令,但在此之前必须确保项目根目录包含合法的 package.json 文件,且其中的 name 和 version 字段已正确配置。该命令会将当前目录下的代码打包并上传至 npm 注册中心,若版本号低于已发布的版本或名称冲突,发布将失败。

如何验证 package.json 的合法性与版本状态
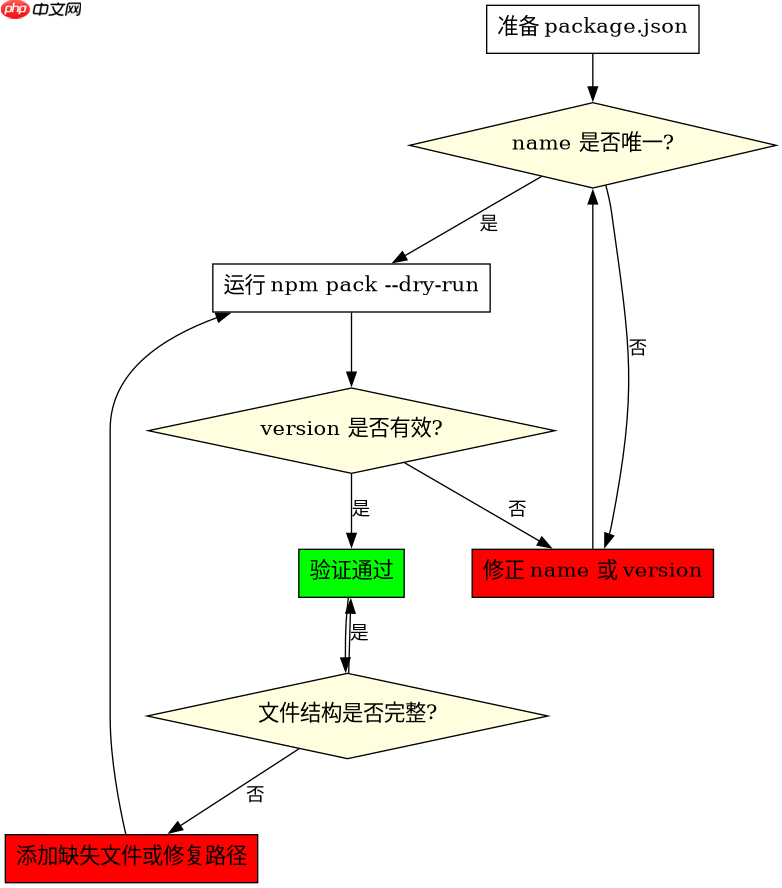
在运行发布命令前,需确认 package.json 中的元数据符合规范,特别是 name 不能与其他包冲突,version 必须符合语义化版本规范(SemVer)。可以通过 npm view <package-name></package-name> 检查远程是否存在同名包,或使用 npm pack --dry-run 模拟打包过程以验证文件结构是否完整。
{
  "name": "my-awesome-package",
  "version": "1.0.0",
  "description": "A simple example package",
  "main": "index.js",
  "scripts": {
    "test": "echo \"Error: no test specified\" && exit 1"
  },
  "keywords": [],
  "author": "",
  "license": "ISC"
}
上述 package.json 是最小合法配置示例。其中 main 字段指定了入口文件,version 初始为 1.0.0。若本地版本号小于远程最新版本,npm publish 会拒绝上传。开发者应使用 npm version patch、minor 或 major 来递增版本号,确保每次发布都是唯一的增量更新。
立即学习“Java免费学习笔记(深入)”;

如何处理发布时的认证与访问权限
npm 发布需要用户登录并拥有相应的访问令牌(Access Token)。通过 npm login 命令可以交互式地输入用户名、密码和邮箱完成认证,或者直接使用 npm token create 生成令牌并配置到 .npmrc 文件中。对于私有包或团队共享包,还需设置正确的 access 字段来控制包的可见性。

# .npmrc 文件配置示例
//registry.npmjs.org/:_authToken=YOUR_TOKEN_HERE
@myorg:registry=https://registry.npmjs.org/
//registry.npmjs.org/:always-auth=true
在 .npmrc 中配置 _authToken 可以避免每次发布时重复登录。对于 scoped 包(如 @scope/name),需在 package.json 中显式声明作用域,并在发布时使用 --access public 参数将其设为公开,否则默认可能为私有状态。此外,always-auth 设置为 true 可确保所有请求都携带认证信息,防止因权限不足导致的发布失败。
基于 package.json 中 main 字段的具体问题
当 package.json 中的 main 字段指向的文件不存在或路径错误时,npm publish 不会报错,但其他用户在安装该包后引入时会得到 undefined 或模块加载失败。这是因为 npm 在安装依赖时直接读取 main 指定的入口文件,若该文件未被正确构建或放置,会导致运行时错误。
// index.js
console.log('Hello from my package');
上述 index.js 是典型的入口文件示例。若 package.json 中 main 设为 ./lib/index.js,则必须确保 lib/ 目录下存在该文件。建议在发布前运行构建脚本(如 npm run build)生成最终产物,并在 files 字段中明确指定需要包含的文件列表,避免遗漏关键资源或包含不必要的开发文件。

















