





本文介绍几种实用且轻量的混淆方法(如 XOR 编码、ROT-13、嵌入式字节序列),帮助开发者在不依赖外部文件的前提下,有效防止普通用户通过 strings 命令或十六进制编辑器直接提取敏感字符串(如密钥、API Token)。
本文介绍几种实用且轻量的混淆方法(如 xor 编码、rot-13、嵌入式字节序列),帮助开发者在不依赖外部文件的前提下,有效防止普通用户通过 `strings` 命令或十六进制编辑器直接提取敏感字符串(如密钥、api token)。
在 Go 程序中,以明文形式声明的字符串(如 var apiKey = "sk_live_abc123")会被完整保留在编译后的二进制中,执行 strings myapp | grep "sk_live" 即可轻松暴露。虽然无法彻底防御逆向工程(任何运行时解密的字符串终将在内存中还原),但可通过编译期静态混淆 + 运行时即时还原策略显著提升门槛,阻断“打开记事本/用 strings 命令扫一眼就拿到密钥”的初级泄露风险。
✅ 推荐方案:XOR 混淆(简洁、高效、Go 原生支持)
XOR 是最常用且安全的轻量混淆方式:选择一个固定字节(如 0x42)或短密钥(如 "go"),对原始字符串逐字节异或,将结果以字节切片形式硬编码;运行时再用相同密钥还原。
package main

import "fmt"

// 混淆后的字节序列(原始字符串 "my-secret-key" 经 0x55 XOR 得到)
var encoded = []byte{0x7b, 0x6e, 0x7a, 0x7d, 0x6c, 0x7f, 0x7a, 0x7b, 0x6e, 0x7c, 0x7d, 0x7e, 0x7d}

func decode() string {
    key := byte(0x55)
    decoded := make([]byte, len(encoded))
    for i, b := range encoded {
        decoded[i] = b ^ key
    }
    return string(decoded)
}

func main() {
    fmt.Println("Decoded:", decode()) // 输出: my-secret-key
}
✅ 优势:无额外依赖、性能零开销、strings 命令无法匹配明文;
⚠️ 注意:避免使用过于简单的密钥(如 0x00 或 0xff),建议选用非 ASCII 字节(如 0x37, 0x9a);变量名也应中性化(如 var d = []byte{...} 而非 var secretKeyEncoded)。
? 备选方案:ROT-13 或多层混淆
ROT-13 适合 ASCII 字母字符串,实现简单:
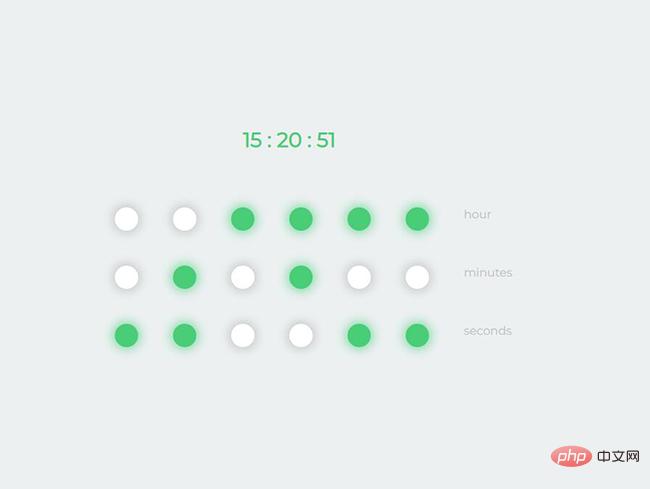
炫酷的jQuery二进制数字时钟,它的时分秒都是用二进制来表示,绿色表示该位值是1,灰色则表示0,原理是将时钟的时分秒分别实时转换成二进制,然后随着本地时间的更新而实时刷新
func rot13(s string) string {
    b := []byte(s)
    for i := range b {
        switch {
        case 'a' <= b[i] && b[i] <= 'z':
            b[i] = 'a' + (b[i]-'a'+13)%26
        case 'A' <= b[i] && b[i] <= 'Z':
            b[i] = 'A' + (b[i]-'A'+13)%26
        }
    }
    return string(b)
}

var encodedStr = rot13("my-secret-key") // → "zl-frperg-xrl"
更进一步,可组合 XOR + ROT-13 + 位置偏移(如首尾插入无关字符),增加人工识别难度。
⚠️ 关键注意事项
-
符号表清理:Go 默认保留导出符号,可用
-ldflags="-s -w"编译参数剥离调试信息与符号表:go build -ldflags="-s -w" -o myapp . -
避免字符串拼接痕迹:不要写
string([]byte{...})后再赋值给全局变量——Go 编译器可能优化出中间明文;始终将混淆逻辑封装在函数内。 -
不推荐“十六进制字面量”伪装:如
"\x74\x65\x73\x74"仍会被strings提取为test,本质未混淆。 - 终极提醒:此方案仅抵御 casual inspection(随意查看),而非专业逆向。若需更高安全性,请将密钥交由系统级安全模块(如 macOS Keychain、Windows DPAPI 或硬件 TPM)管理。
通过合理运用运行时还原机制,你能在保持部署简洁性的同时,大幅提升敏感字符串的隐蔽性——让“普通用户找不到”,正是安全防护的第一道务实防线。

















