


php 运行在服务端,javascript 运行在客户端浏览器中,两者处于完全不同的执行环境,因此 php 无法直接调用 javascript 函数。要实现这一目标,必须通过 http 请求建立通信桥梁:要么让 php 生成包含 js 调用的 html/js 代码返回给浏览器,要么通过 ajax 将数据发送给后端 php 处理后再返回结果。
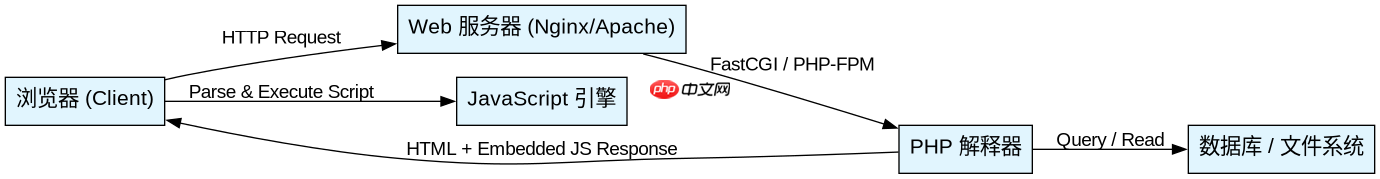
服务端渲染与脚本注入
这是最基础的交互方式。当用户访问页面时,PHP 脚本执行完毕,将生成的 HTML 和 JavaScript 代码作为响应体发送回浏览器。浏览器解析 HTML 后执行其中的 JS 代码,从而间接实现了“PHP 触发 JS”的效果。
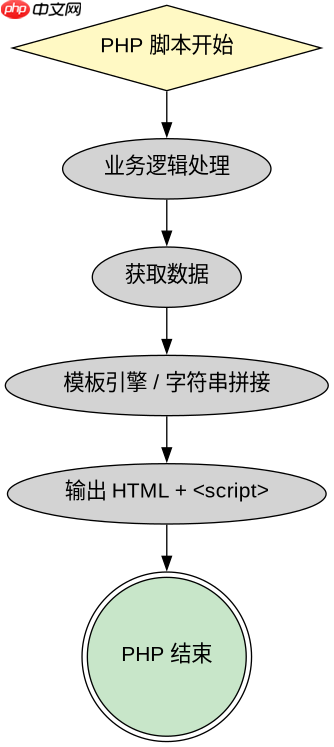
在这种模式下,PHP 负责提供数据和逻辑判断,而具体的 UI 更新或弹窗由 JS 完成。例如,PHP 可以根据数据库查询结果决定页面上显示一个成功提示框还是错误警告框。关键在于 PHP 输出的字符串必须被正确包裹在 <script></script> 标签中,且变量值需经过转义以防止 XSS 攻击。
立即学习“PHP免费学习笔记(深入)”;
<?php
// config.php
$success = true;
$message = "操作已成功保存";
?>

<!DOCTYPE html>
<html>
<head></head>
<body>
    <div id="status"></div>
    <script>
        // PHP 变量在此处被嵌入为 JS 常量
        const phpSuccess = {{ $success ? 'true' : 'false' }};
        const phpMessage = "{{ addslashes($message) }}";

        if (phpSuccess) {
            document.getElementById('status').innerText = phpMessage;
            alert(phpMessage);
        }
    </script>
</body>
</html>
上述代码展示了如何将 PHP 布尔值和字符串安全地传递给前端。注意使用了 addslashes 对字符串进行转义,防止消息内容中包含引号导致 JS 语法错误。这种方式适用于页面加载时的初始状态设置,但不适合用户点击按钮后的异步交互。

AJAX 异步数据交换
对于需要用户交互(如点击按钮、提交表单)后触发后端逻辑并反馈结果的场景,AJAX 是标准解决方案。流程是:JS 发起请求 -> PHP 处理业务逻辑 -> PHP 返回 JSON 数据 -> JS 接收数据并执行相应函数。

这里演示一个完整的登录验证示例。前端使用 fetch API 发送 POST 请求,后端 PHP 接收参数并返回 JSON 格式的响应。前端根据响应状态码和内容决定调用哪个 JS 函数来更新界面。
<!-- login.html -->
<form id="loginForm">
    <input type="text" name="username" id="user">
    <button type="submit">登录</button>
</form>
<script>
document.getElementById('loginForm').addEventListener('submit', function(e) {
    e.preventDefault();
    const formData = new FormData(this);
    fetch('/api/login.php', {
        method: 'POST',
        body: formData
    })
    .then(response => response.json())
    .then(data => {
        if (data.status === 'success') {
            handleLoginSuccess(data.token);
        } else {
            handleLoginError(data.message);
        }
    });
});

function handleLoginSuccess(token) {
    console.log('登录成功,Token:', token);
    window.location.href = '/dashboard.html';
}

function handleLoginError(msg) {
    alert('登录失败: ' + msg);
}
</script>
<?php
// api/login.php
header('Content-Type: application/json');

$username = $_POST['username'] ?? '';
$password = $_POST['password'] ?? '';

// 模拟验证逻辑
if ($username === 'admin' && $password === '123456') {
    echo json_encode([
        'status' => 'success',
        'token' => bin2hex(random_bytes(16))
    ]);
} else {
    echo json_encode([
        'status' => 'error',
        'message' => '用户名或密码错误'
    ]);
}
?>
该方案解耦了前后端,PHP 只关注数据处理和 JSON 输出,不关心前端如何展示。前端 JS 拥有完全的控制权,可以灵活地调用不同的处理函数。需要注意的是,PHP 端必须设置正确的 Content-Type 头,否则前端可能无法正确解析 JSON。
边界条件与安全排查
在实际开发中,跨域问题(CORS)是常见障碍。如果 PHP 部署在 api.example.com 而 JS 在 www.example.com,浏览器会拦截请求。此时需在 PHP 头部添加 header('Access-Control-Allow-Origin: *'); 允许跨域。此外,务必对 $_POST 和 $_GET 数据进行严格过滤和类型检查,避免 SQL 注入或命令注入风险。JSON 输出前确保没有额外的空白字符或 BOM 头,否则会导致前端 json_decode 失败。















