


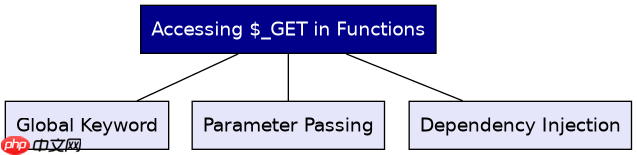
在php 8中,自定义函数无法直接通过作用域继承访问全局变量如$_get。必须显式使用global $_get声明、通过参数传递或从$_get读取后传入。
全局变量作用域与引用机制
PHP的变量作用域规则严格限制了跨作用域的访问。当你在函数内部尝试直接读取$_GET['id']时,PHP会报错“Undefined variable”,因为$_GET是超全局数组,仅在脚本顶层作用域自动注册。要解决这个问题,最传统的方式是使用global关键字。
<?php
function get_id_global() {
    global $_GET;
    return $_GET['id'] ?? null;
}

echo get_id_global(); // 输出 GET 请求中的 id 值
?>虽然这种方法有效,但它破坏了函数的纯度和可测试性。函数依赖于外部状态,使得单元测试变得困难,且代码可读性较差。此外,global关键字在现代PHP开发中已被广泛认为是一种反模式,应尽量避免使用。
立即学习“PHP免费学习笔记(深入)”;
推荐方案:参数传递与依赖注入
最佳实践是将$_GET中的数据作为参数传递给函数。这种方式使函数成为纯函数(Pure Function),其行为仅取决于输入参数,不依赖任何外部状态。这不仅提高了代码的可预测性,还便于单元测试和复用。

修复 Core bailout 状态损坏安全问题,以及 BZ2、DOM、PDO、Opcache/JIT 内存与执行错误,改进 Unicode 字素处理、URL 解析、TLS 流状态、信号分发及会话错误处理。
<?php
function process_user(int $userId, array $config) {
    // 处理逻辑
    return "User {$userId} processed";
}

// 调用时显式传递数据
$userId = $_GET['user_id'] ?? 0;
$config = ['debug' => true];
echo process_user($userId, $config);
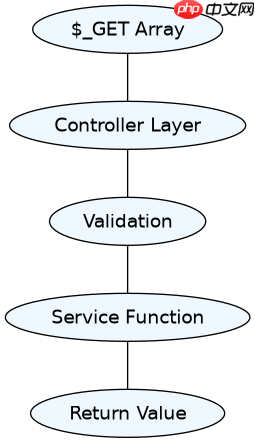
?>这种设计符合依赖注入原则。函数不再关心数据来源是$_GET、$_POST还是数据库,它只处理业务逻辑。控制器层负责从$_GET提取数据并验证,然后将干净的数据传递给服务层函数。

PHP 8特性与安全注意事项
PHP 8引入了更多类型系统和错误处理机制,进一步强调了显式数据流的重要性。在使用$_GET时,务必注意以下几点:
- 类型安全:使用强类型声明确保传入函数的数据类型正确。
-
默认值处理:使用空合并运算符
??提供默认值,避免未定义索引警告。 -
输入验证:永远不要信任
$_GET中的原始数据,必须在进入业务逻辑前进行验证和过滤。
例如,结合PHP 8的联合类型和匹配表达式,可以构建更健壮的处理函数:
<?php
function handle_request(array $params): string {
    $action = $params['action'] ?? 'default';

    return match ($action) {
        'create' => 'Creating...',
        'update' => 'Updating...',
        default => 'No action specified'
    };
}

$result = handle_request($_GET);
?>总结来说,避免在函数内部直接引用$_GET,而是通过参数传递数据,是编写高质量、可维护PHP代码的关键。














