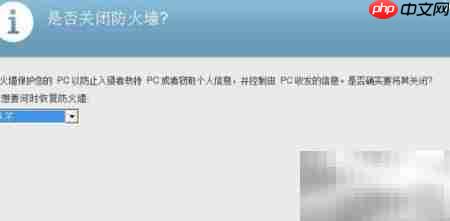
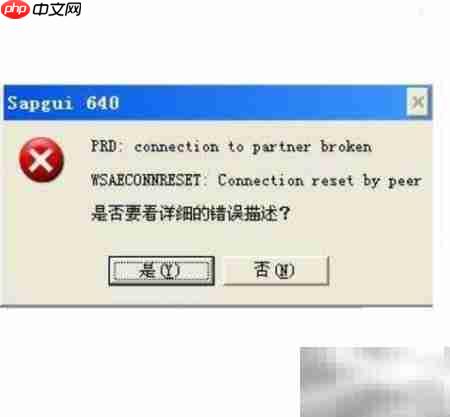
连接被对方强制中断,通常源于网络链路不稳定、服务端非正常终止连接,或安全设备(如防火墙)主动拦截所致。应对策略涵盖验证网络连通性与带宽质量、核查服务端进程及资源占用状态、合理配置防火墙放行规则、优化客户端与服务端的超时参数,并深入分析应用层是否存在非法请求、连接泄漏或未正确关闭套接字等行为。
1、 服务器并发连接数已达上限,致使新用户请求被拒绝或已有连接被异常中断。
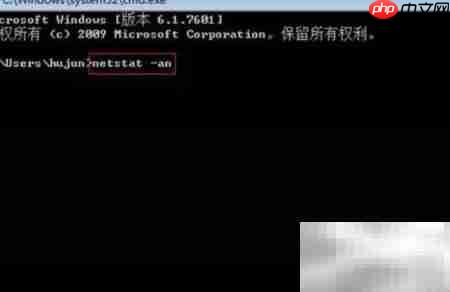
2、 调出系统运行对话框(Win+R),键入命令 netstat -an 后按回车,依据输出结果识别异常连接状态(如大量 TIME_WAIT、CLOSE_WAIT 或 SYN_RECV),辅助定位故障源头。
3、 用户端主动退出浏览器后,服务端未能及时感知连接断开,仍持续推送数据,最终触发 RST 包重置连接。
4、 同类错误日志高频重复生成且缺乏有效监控与清理机制,造成磁盘空间耗尽或日志轮转失效,进而拖慢服务响应甚至引发崩溃。
5、 在穿越具备空闲超时策略的防火墙或NAT网关时,若TCP连接长时间静默无任何数据交互,中间设备将主动拆除会话表项;后续通信尝试将因连接已不存在而抛出“Connection reset”类异常。
6、 暂停防火墙服务并重新配置策略规则,同时在代码中启用 Keep-Alive 机制,构建稳定、可复用的长连接通道以减少握手开销与中断风险。