





cve-2026-111943对应go官方漏洞库条目go-2026-6809,涉及go标准库crypto/x509的中间ca证书信任处理,官方提供的修复工具链版本为go 1.26.10和go 1.27.3。已上线的go服务即便安装了新版工具链,也需要重新编译后部署,因为标准库代码会直接嵌入到最终生成的程序二进制中,不会自动替换。
GO-2026-6809的问题原理
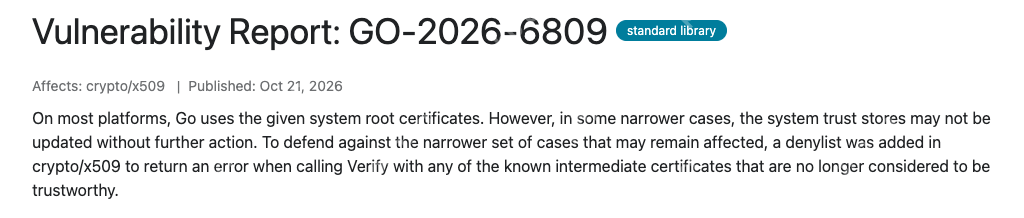
Go官方漏洞报告指出,多数平台的Go程序默认调用系统根证书库,但部分特殊场景下仅靠更新系统证书无法完全覆盖风险,因此官方在crypto/x509库内新增了不可信中间证书拒绝名单,让Certificate.Verify方法直接拒绝包含已被撤销信任的中间证书的验证链。
这个漏洞不属于通用远程代码执行,核心影响的是身份校验逻辑。HTTPS客户端、Webhook回调、带TLS认证的数据库客户端这类场景,原本依赖证书验证判断对端身份,一旦被绕过,即便传输过程加密,也可能对接未授权的服务。
受影响版本和发布时间
官方漏洞库列出的范围为:Go 1.26.10之前,以及从Go 1.27.0-0起、1.27.3之前的版本;后一范围也包含对应的预发布版本。已经停止维护的更早Go版本,不能因为官方未标注相关条目就判定为不受影响,建议直接迁移到仍在维护的稳定分支。
Go官方版本历史记录1.26.10和1.27.3在2026年10月19日正式发布,漏洞库公开条目晚两天在10月21日上线。排查风险不要只看漏洞发布时间,直接核对程序实际构建所用的Go版本更准确。
修复补丁的实现逻辑
官方提交7f86f957633ee31a1c17a1eb8452ca7a3d9bc141,通过匹配证书公钥信息的摘要,在证书验证路径中直接过滤掉命中拒绝名单的证书链。
<code class="go">func containsDistrustedSPKIHash(chain []*Certificate) bool {
    for _, c := range chain {
        h := sha256.Sum256(c.RawSubjectPublicKeyInfo)
        if _, ok := distrustedSPKIHashes[hex.EncodeToString(h[:])]; ok {
            return true
        }
    }
    return false
}</code>
这段补丁代码属于Go标准库内部实现,依赖完整的拒绝名单定义、前置导入和原有的验证流程,不能单独拷贝到业务代码里就获得同等防护效果。本次补丁还同步适配了Windows、macOS等平台的特殊验证路径,普通开发者不用手动修改标准库源码,直接用官方发布的修复版工具链构建即可。
常见的无效修复操作说明
系统证书更新能覆盖多数默认信任路径的校验逻辑,Go官方单独在标准库加拒绝名单,是为了覆盖系统信任机制没能自动处理的更窄场景。如果业务代码用了自定义根证书池,要单独核对系统证书配置和业务自身的构建状态。
go get命令主要用来调整项目的第三方模块依赖,也可能间接触发工具链版本切换,但不能直接把它当成拿到标准库补丁的替代方案。只替换构建机器上的go命令版本,不会修改早已编译完成的线上服务二进制,修复的核心是让修复后的标准库代码嵌入到最终的程序文件里。
版本查询、go.mod和GOTOOLCHAIN的影响
从Go 1.21版本开始,go命令会按照配置自动选择内置工具链、系统PATH下的工具链,或是自动下载符合要求的工具链。最终生效的工具链版本,会同时受GOTOOLCHAIN环境变量、项目go.mod里的版本声明、go.work工作区配置的共同影响,相关规则可以参考Go Toolchains官方文档。
<code class="bash"># 在项目实际构建目录内查看,而不只是任意终端中查看
go version
go env GOTOOLCHAIN GOROOT GOMOD GOWORK

# 按真实部署文件路径替换
go version -m /srv/myapp/service</code>
使用go version -m命令可以读取二进制文件里记录的构建信息,用来确认某个程序是不是用带补丁的工具链重新编译出来的。如果线上部署了多个不同服务、多架构的构建产物,要逐个验证,不能用单个文件的版本代表所有服务的状态。
用修复版工具链重编译服务的操作
先确保构建环境已经装好Go 1.27.3或后续的受维护修复版本,以项目入口为cmd/service为例重新构建。用1.26分支的项目直接升级到1.26.10或同系列后续修复版即可,不用为了修这个漏洞盲目跨大版本升级Go。
<code class="bash"># 确认本地工具链已经更新,再限制本次构建使用本地工具链
GOTOOLCHAIN=local go version

# 如果项目要求高于本地版本,local 会报错,而不是自动切换
GOTOOLCHAIN=local go test ./...
mkdir -p dist
GOTOOLCHAIN=local go build -trimpath -o dist/service ./cmd/service
go version -m dist/service</code>
GOTOOLCHAIN=local参数的作用是强制构建过程使用本地已安装的工具链,它本身不是安全补丁。如果CI流水线依赖自动拉取工具链的逻辑,要提前配置好固定指向修复版工具链的规则,保留完整构建日志。重编译生成的二进制要完整发布到所有线上实例,只重启原来的旧程序不会生效。
Docker多阶段构建的注意事项
用多阶段构建的项目,包含Go编译器的构建阶段决定了嵌入标准库的版本,最终运行阶段负责携带系统证书包和基础运行库。应分别核对构建工具链与运行阶段的证书包,按各自的更新情况处理。
<code class="bash"># 从项目根目录运行;示例要求当前项目由 cmd/service 提供入口
# golang:1.27.3 是此次修复工具链的官方镜像标签
mkdir -p dist
docker run --rm \
  --user "$(id -u):$(id -g)" \
  -e GOTOOLCHAIN=local -e HOME=/tmp \
  -e GOCACHE=/tmp/go-build -e GOPATH=/tmp/gopath \
  -v "$PWD:/src" -w /src \
  golang:1.27.3 \
  go build -trimpath -o dist/service ./cmd/service</code>
这个示例是面向Linux平台的构建逻辑,默认生成的二进制不能直接拿到macOS或其他架构的系统上运行。如果项目开启了cgo,还要对应匹配目标系统的依赖库、编译器版本和运行镜像。生产环境的Dockerfile直接在原有构建流程基础上更新工具链标签即可,不要为了修这个证书漏洞随意调整目标平台或链接方式。
自定义TLS场景的校验要点
先检查业务代码里有没有设置InsecureSkipVerify跳过证书校验,有没有用VerifyPeerCertificate或VerifyConnection自行实现证书校验逻辑,自定义根证书池的加载来源也要逐一核对。如果之前业务已经绕过了默认的证书校验,就算升级了带补丁的Go版本,业务层的校验逻辑也不会自动变安全。遇到不可信证书的问题,要调整正确的证书链配置和对端信任规则,不能直接关闭TLS验证。
可以用Go官方漏洞管理工具govulncheck扫描项目的模块依赖和调用路径,排查风险。但工具的输出结果受源码状态、构建标签、目标平台和当前工具链影响,不能直接用工具的扫描结果代替对线上发布二进制的版本校验。这类涉及标准库的安全问题,要把工具链升级、程序重编译、运行环境的证书更新三个环节结合起来处理,并确认新构建产物已经部署。












