日常办公过程中,移动存储设备常被用于文件传输与复制,虽然显著提高了工作效率,但也潜藏数据安全风险。由于这些设备在不同员工的计算机之间频繁交叉使用,极易导致病毒传播等安全问题。因此,对企业内部各类移动存储介质实施标准化管理,已成为保障信息安全与系统稳定运行的重要举措。
1、 在企业多终端管理场景下,需借助专业管理平台实现高效、统一的管控目标。可部署域之盾系统,在员工终端安装客户端程序,并在管理员设备上部署服务端与管理控制台。管理员登录后,即可实时掌握所有已接入网络且安装客户端的终端状态。通过创建策略模板,支持批量选取员工电脑并统一配置权限,达成集中式管理目标。例如,可对U盘、移动硬盘等各类外接存储设备设定细粒度访问权限,阻止未授权设备接入,从而筑牢数据安全防线与网络运行稳定性。
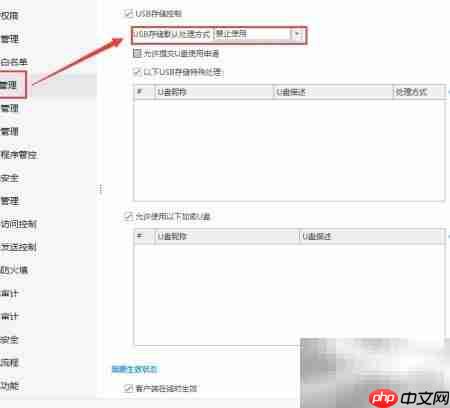
2、 U盘的规范使用与安全管理
3、 作为企业最普遍使用的便携式存储工具,U盘存在较高的数据泄露隐患。为防范员工擅自拷贝敏感信息外流,系统支持对U盘执行禁用、只读、只写等多种权限策略。同时提供U盘白名单机制,结合文件级加密功能,确保仅授权设备可正常交互;启用USB存储审计及文件操作行为审计模块后,可完整记录员工插拔U盘时间、访问路径、读写动作等关键操作日志,全方位守护企业核心数据资产。
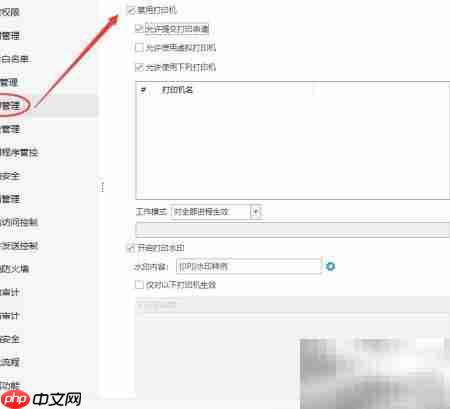
4、 打印行为的安全管控
5、 针对员工随意打印或通过手机拍摄纸质文档导致的信息外泄风险,可通过部署虚拟打印机并绑定打印机白名单策略,强制限定仅允许指定型号或IP地址的物理打印设备接入使用。此外,系统支持自动添加可追溯水印(如用户名、时间戳、部门信息等),有效遏制非法拍照、截图及内容扩散行为,强化输出环节的安全闭环管理,切实防止敏感资料外泄。
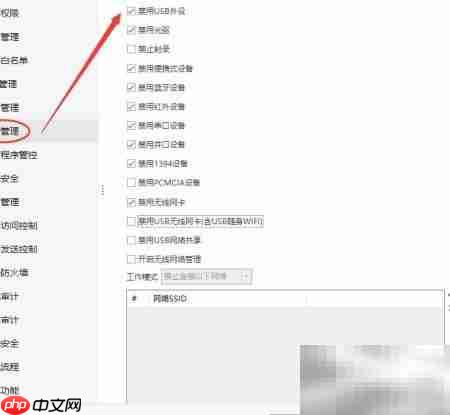
6、 USB接口的全维度管控
7、 USB接口作为高频使用的外设接入通道,不仅兼容U盘、移动硬盘等存储类设备,还可连接摄像头、蓝牙适配器、无线网卡、红外模块乃至串口/并口扩展设备,因而成为信息安全防护的关键入口。依托外设智能识别与权限分级技术,可对各类USB接入设备实施精准策略控制,按设备类型、厂商ID、产品序列号等维度设定启用/禁用规则。该管控能力不仅覆盖传统存储介质,亦延伸至其他潜在风险外设,构建起立体化、可扩展的终端接入安全体系,全面规范数据交换行为。