


502错误表明Ingress Controller无法从后端获取有效响应,需逐层排查:先验证Pod就绪状态与Endpoints可用性,再确认Ingress规则、Service选择器及端口配置一致性,接着检查Ingress Controller日志与指标,最后验证TLS、重写等高级配置兼容性。
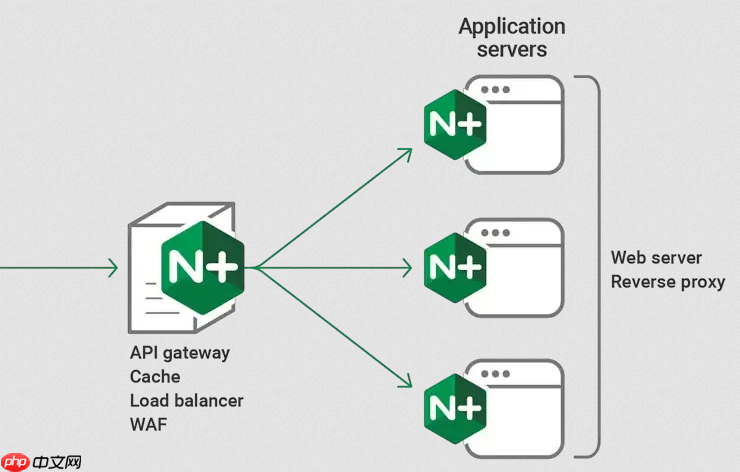
云原生环境中 Nginx Ingress 出现 502 错误,核心逻辑没变:Ingress Controller 作为代理,收到来自后端服务的无效响应或根本连不上。但排查路径需适配 Kubernetes 的分层抽象——不能只看进程和端口,得逐层验证服务可达性、配置一致性与资源约束。
确认后端 Pod 真实就绪且可通信
别只信 kubectl get pods 显示 Running。要验证:
- Pod 的
READY列是否为1/1(或对应副本数),否则容器可能启动失败但主进程未退出 - 执行
kubectl describe pod <pod-name> -n <ns>,重点看Conditions和Events:是否有CrashLoopBackOff、ImagePullBackOff或FailedScheduling - 用
kubectl exec进入 Ingress Controller Pod,直接curl http://<service-name>.<ns>.svc.cluster.local:<port>测试 DNS 解析 + 服务发现 + 网络连通性 - 若用 headless Service 或直接 Pod IP,确认 Endpoints 是否有真实 IP:
kubectl get endpoints <service-name> -n <ns>
检查 Ingress 资源与后端 Service 的绑定关系
常见断点在“看似配对,实则错位”:

- Ingress 中
spec.rules[].http.paths[].backend.service.name必须与 Service 名字完全一致(区分大小写),且在同一命名空间;跨 ns 需用ServiceReference(v1.22+) - Service 的
spec.selector必须精确匹配后端 Pod 的 labels,kubectl get pods -l "key=value"可验证 - Service 的
spec.ports[].targetPort要指向容器实际监听的端口(不是 Service 自身 port),可用kubectl get pod <pod> -o yaml查containers[].ports[].containerPort - 若 Service 类型为
ExternalName,确认 DNS 解析是否生效,且目标服务允许集群内访问
分析 Ingress Controller 日志与指标
Ingress Controller 自身日志是第一手线索:
- 查错误日志:
kubectl logs -n ingress-nginx deploy/ingress-nginx-controller --since=5m | grep -i "502\|upstream\|timeout" - 典型报错如
upstream timed out指向超时;no live upstreams表示无健康后端;connection refused说明端口不通或服务未监听 - 启用详细日志:在 Ingress Controller Deployment 中添加参数
--v=2(或更高),重启后看更细粒度连接过程 - 检查 Prometheus 指标:
nginx_ingress_controller_upstream_response_time_seconds_bucket偏高、nginx_ingress_controller_requests_total{status=~"502"}突增,结合nginx_ingress_controller_upstream_servers_up{server=~".*"} == 0判断后端健康状态
验证 TLS、重写与高级配置兼容性
云原生场景中 HTTPS 和路径重写极易引入隐性问题:
- 若后端服务强制 HTTPS(如 Spring Boot 的
server.ssl.enabled=true),Ingress 中proxy_pass https://...必须配proxy_ssl_server_name on和proxy_ssl_name,否则 TLS 握手失败导致 502 - 使用
nginx.ingress.kubernetes.io/rewrite-target时,确保重写后路径能被后端正确路由;若后端不支持子路径,应改用nginx.ingress.kubernetes.io/use-regex或调整应用上下文路径 - 检查是否启用了
nginx.ingress.kubernetes.io/backend-protocol: "HTTPS",但后端实际用 HTTP,或证书不可信(Ingress Controller 默认校验证书) - 自定义 NGINX 配置片段(
nginx.ingress.kubernetes.io/configuration-snippet)中避免语法错误,可用kubectl exec进 Controller Pod 查/etc/nginx/nginx.conf是否生成正确














