


proxy_pass本身不能实现安全隔离的沙箱测试环境,它仅作请求转发;真正隔离需结合Linux命名空间沙盒、Nginx代理限制与自身防护三层设计。
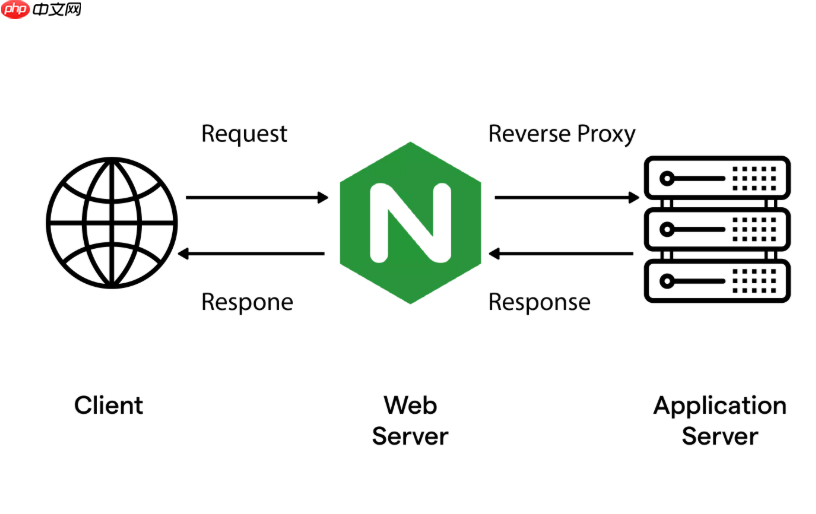
直接用 proxy_pass 本身无法实现“安全隔离的沙箱测试环境”,它只是反向代理指令,不提供进程、文件系统或网络层面的隔离能力。真正需要的是分层设计:Nginx 负责流量路由与基础防护,而沙箱隔离必须由操作系统或容器机制承担。
为什么 proxy_pass 不等于沙箱
proxy_pass 只做请求转发——把客户端请求改写后发给后端服务,再把响应原样返回。它不改变 Nginx 进程自身的运行权限,也不限制后端服务能访问哪些系统资源。即使你把它指向一个测试服务,只要该服务存在漏洞(如任意文件读取、命令执行),攻击者仍可能穿透到宿主机。
构建真正安全的测试代理链路
要让测试环境既可被外部访问(通过 Nginx),又与生产系统硬隔离,需组合以下三层:
-
第一层:命名空间沙盒运行测试服务
不用 Docker,直接用 Linux 原生命令启动隔离环境。例如,在测试机上运行:
unshare --user --map-root-user --mount --pid --net --fork /bin/bash -c "ip link set dev lo up && python3 -m http.server 8000"

这条命令启用了用户、挂载、进程和网络命名空间,测试服务只看到自己的回环网卡,无法访问宿主机网络或文件系统。
-
第二层:Nginx 仅代理沙盒内监听的地址
确保 Nginx 的proxy_pass指向沙盒内部绑定的地址(如http://127.0.0.1:8000),且该端口不对外暴露,只允许 Nginx 进程本地访问。在 server 块中配置:
location /test-api/ {
proxy_pass http://127.0.0.1:8000/;
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
# 禁止传递危险头字段
proxy_pass_request_headers on;
}
-
第三层:强化 Nginx 自身防护
防止代理成为跳板或信息泄露入口:
• 关闭不必要的 header:proxy_hide_header Server;
• 限制请求方法:if ($request_method !~ ^(GET|HEAD|POST|OPTIONS)$) { return 405; }
• 设置合理超时,避免长连接耗尽资源:proxy_read_timeout 30;
• 配合 limit_req 控制访问频次,防暴力探测
关键注意事项
• 沙盒内服务若需访问外部依赖(如数据库、API),必须显式配置网络命名空间并启用 NAT 或白名单路由,不能默认放行;
• proxy_pass 后的 URL 尾部斜杠影响路径重写逻辑,务必统一规范,避免路径穿越风险;
• 所有测试服务应以非 root 用户启动,即便在沙盒中也遵循最小权限原则;
• 定期清理沙盒进程,避免残留实例长期占用端口或内存。











