


Nginx 官方稳定版截至2026年8月仍不支持HTTP/3,iOS客户端访问时实际降级为HTTP/1.1或HTTP/2;所谓“HTTP/3超时”实为误配、中间链路不兼容或日志误读所致,真正需排查的是Nginx的client_header_timeout、client_body_timeout等传统超时参数。
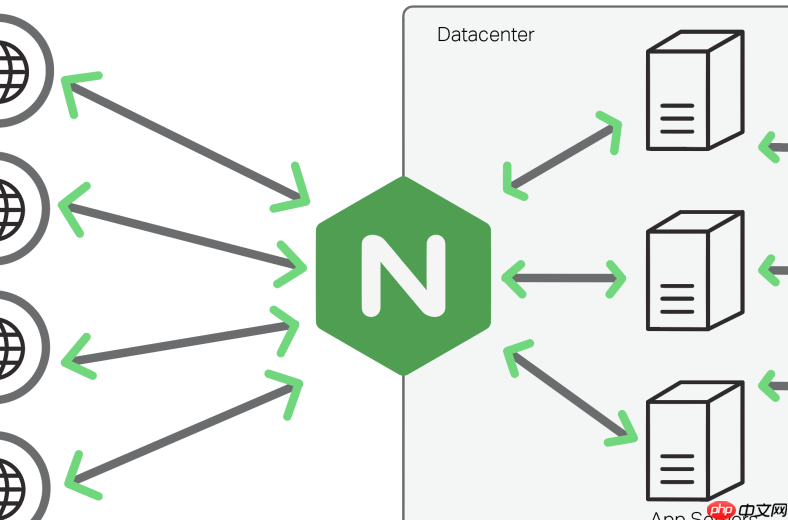
目前 Nginx 官方稳定版(截至 2026 年 8 月)不支持 HTTP/3,所以 iOS 客户端访问 Nginx 时不可能真正走 HTTP/3 协议——它实际降级为 HTTP/1.1 或 HTTP/2。所谓“iOS 访问 HTTP/3 出现连接超时”,本质是客户端误配、中间链路不兼容或日志误读导致的误解,而非 Nginx 自身能开启 HTTP/3 后再调优超时。
iOS 客户端看似“HTTP/3”但实际未生效
iOS(尤其是 iOS 15+)会主动尝试 HTTP/3,但前提是服务端明确通告并完成 QUIC 握手。Nginx 原生不提供 QUIC 支持,也没有内置 UDP 监听和 TLSv1.3 + draft-29 兼容栈。即使你在 iOS Safari 或 WKWebView 中看到 Network 面板显示 “h3”,那大概率来自以下情况:

- 你用的是 CDN(如 Cloudflare、Akamai),它们在边缘层终止 HTTP/3,回源仍走 HTTP/1.1 或 HTTP/2 到你的 Nginx;超时发生在回源链路,与 iOS 无关
- 客户端调试工具(如 Charles、Proxyman)错误标记协议版本
- App 使用了自研网络库(如 URLSession 默认启用 Alt-Svc 探测),但探测失败后静默回落,而日志只记录初始请求头中的
Alt-Svc字段,造成“正在用 HTTP/3”的错觉
真正要排查的是 Nginx 的 HTTP/1.1 或 HTTP/2 连接超时
既然流量最终落到 Nginx,所有超时都由 Nginx 的传统参数控制。iOS 设备因弱网、TLS 握手延迟、后台进程限制等特点,更容易触发以下参数超限:
- client_header_timeout:iOS 在 TLS 握手后发首个请求头可能延迟(尤其 App 启动初期或蜂窝网络切换瞬间),建议设为 15–30 秒(默认 60 秒可保留,但不必更长)
- client_body_timeout:iOS 上传文件时若启用了后台传输或分片重试,两次数据包间隔可能拉长,设为 60 秒较稳妥(避免设成 10 秒误杀)
- keepalive_timeout:iOS 的 NSURLSession 对 Keep-Alive 实际兼容性有限,设为 30 秒即可,过长反而增加 worker 占用
- 若你启用了 HTTP/2(通过
http2 on),需确认ssl_protocols TLSv1.2 TLSv1.3;已配置,否则 iOS 可能反复重试握手失败
验证是否真有 HTTP/3 流量到达 Nginx
直接检查 Nginx 日志无法识别 HTTP/3(log_format 不含 $http_version 的 h3 标识)。可靠方式只有两种:
- 在 Nginx 所在服务器抓包:
tcpdump -i any 'udp port 443' -w quic.pcap—— 若无 QUIC 流量,说明根本没 HTTP/3 到达 - 查看响应头是否有
Alt-Svc: h3=...;—— Nginx 默认不加该头;若你手动加了,只是“声明支持”,不代表已实现
如果真需要 HTTP/3,替代方案只有两个
- 前端接入支持 HTTP/3 的反向代理:比如 Cloudflare Tunnel 或 Caddy 2.8+(原生 QUIC),让 Caddy 终止 HTTP/3 并以 HTTP/2 或 HTTP/1.1 转发给后端 Nginx
- 等待 Nginx 官方路线图:Nginx Inc. 已在实验性分支(nginx-quic)中开发 HTTP/3,但尚未发布稳定版,生产环境不可用










