





Nginx 不管理数据库连接池,仅作反向代理;Java 应用内 HikariCP 负责 JDBC 连接复用;需 Nginx 正确配置 HTTP/1.1、Connection 头和 upstream keepalive,Java 合理设置 maximumPoolSize、idleTimeout 等参数,并避免 HTTPS 透传导致连接池失效。
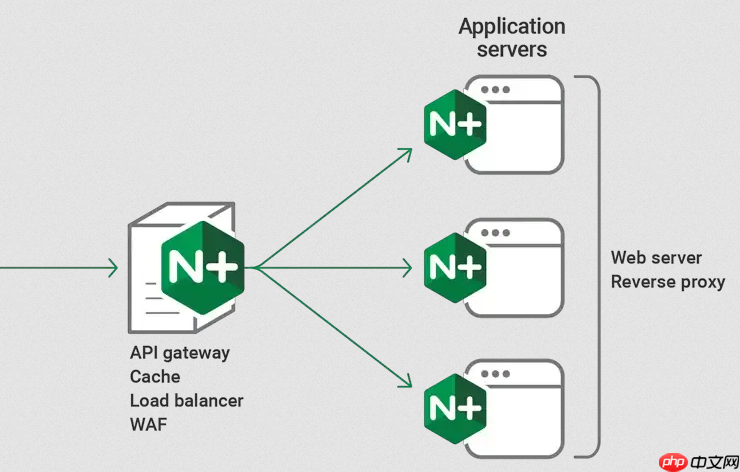
Nginx 和 Java 应用中的数据库连接池是两个不同层级的组件,Nginx 不直接参与或管理数据库连接池,它不接触数据库、也不解析 SQL。它的角色是反向代理和流量调度;而数据库连接池(如 HikariCP)运行在 Java 应用进程内,负责复用 JDBC 连接。二者协同提升整体性能的关键,在于分层优化、避免干扰、配置对齐。
下面从实际部署角度,讲清楚怎么让 Nginx + Java(Spring Boot/Tomcat)+ 数据库连接池真正高效配合:
Nginx 层:确保不破坏后端长连接与连接复用
Java 应用若启用了 HTTP 长连接(比如调用其他微服务或下游 API),Nginx 必须正确配置,否则会强制断开连接,导致 Java 侧连接池失效或频繁重建连接:
- 在
location块中必须启用 HTTP/1.1:proxy_http_version 1.1;
- 清除客户端可能带入的
Connection: close头:proxy_set_header Connection '';
- 在
upstream中开启 keepalive(例如每个 worker 缓存 32 个空闲连接):upstream java_backend { server 127.0.0.1:8080; keepalive 32; }
这三项缺一不可。否则即使 Java 应用内部连接池再高效,对外发起的 HTTP 请求仍被 Nginx 强制转为短连接,白白浪费连接复用能力。
立即学习“Java免费学习笔记(深入)”;

Java Maven Common
下载
Java Maven 项目审查工作流的通用输入处理。当 Java Maven 项目以 ZIP压缩包或 GitLab 仓库 URL 形式提供且需要...时使用。
Java 层:选用并合理配置数据库连接池
以主流的 HikariCP 为例,关键配置要贴合生产负载:
-
最大连接数(
maximumPoolSize):建议设为数据库单实例允许最大连接数的 60%~70%,再按 Java 实例数均摊。例如 MySQL 允许 2000 连接、部署 4 个 Spring Boot 实例,则每实例设maximumPoolSize=350左右。 -
最小空闲连接(
minimumIdle):可设为maximumPoolSize × 0.3,避免突发流量时频繁创建连接。 -
连接超时(
connectionTimeout):推荐 30 秒,比数据库wait_timeout(通常 28800 秒)小得多,但要大于网络 RTT。 -
空闲连接存活时间(
idleTimeout):设为 10 分钟(600000ms),避免长期空闲连接被 DB 主动踢出。 -
生命周期(
maxLifetime):建议设为 30 分钟(1800000ms),略小于数据库连接最大存活期,主动轮换防老化。
示例配置(application.yml):
spring:
  datasource:
    hikari:
      jdbc-url: jdbc:mysql://db-host:3306/myapp?useSSL=false&serverTimezone=UTC
      username: app_user
      password: secret
      maximum-pool-size: 350
      minimum-idle: 100
      connection-timeout: 30000
      idle-timeout: 600000
      max-lifetime: 1800000
协同要点:避免常见“假优化”陷阱
- ❌ 不要在 Nginx 层做数据库连接池——它没 JDBC 驱动,也不理解事务或连接状态。
- ❌ 不要盲目调大
keepalive数值(如设成 1000)。它只控制到后端 Java 服务的 HTTP 连接复用数,和数据库连接池无关;过大会挤占后端线程资源。 - ❌ Java 应用若通过 Nginx 调用其他服务(如 Redis、下游 HTTP API),这些调用链路也需各自配好连接池(如 Lettuce 连接池、OkHttp 连接池),否则瓶颈会转移到中间层。
- ✅ 检查 Java 应用日志中是否有
HikariPool-1 - Pool stats行,确认连接池真实启动并活跃。 - ✅ 使用
show processlist或数据库监控工具观察实际活跃连接数,验证是否稳定在预期范围内,而非随 QPS 线性飙升。
补充:HTTPS 场景下的特别注意
如果 Java 应用本身是 HTTPS(如 https://backend:8443),不要在 Nginx 中 proxy_pass https://...。TLS 握手无法复用,每次请求都重连,连接池意义归零。应改为:
- Nginx 终止 HTTPS → 内网 HTTP 转发至 Java(如
http://java_backend:8080) - Java 后端监听 HTTP,专注业务与数据库连接池优化
这样 TLS 开销由 Nginx 承担,Java 专注高效复用数据库连接,各司其职。
不复杂但容易忽略













