


保障Nginx+Java主备切换时客户端会话安全的核心是解耦会话状态与节点绑定:首选Spring Session+Redis统一存储Session,Nginx无需会话保持;次选Cookie哈希路由;需配合健康检查、连接复用及客户端重试机制。
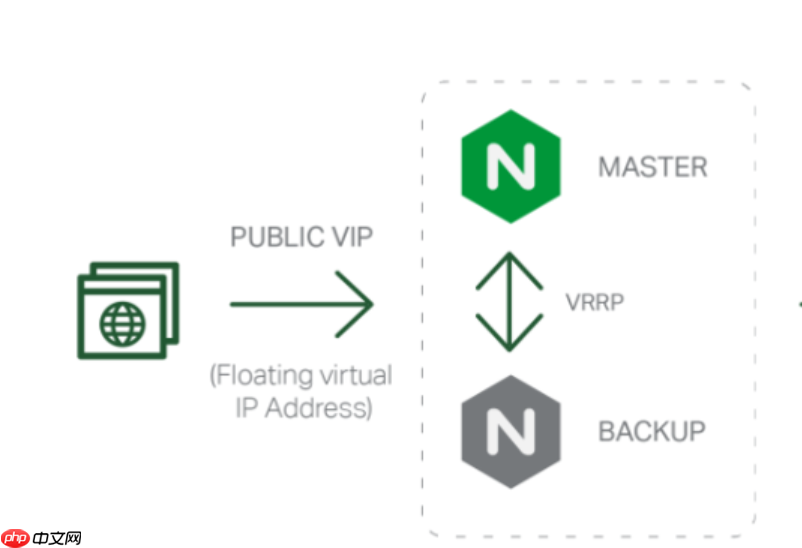
Nginx + Java 主备切换时保障客户端会话安全,核心不是让请求“不换机器”,而是确保会话状态不随节点失效而丢失。主备切换(如 Keepalived 触发 VIP 漂移)本身无法迁移 TCP 连接或内存 Session,所以必须从状态存储解耦和连接层容错两方面协同设计。

用 Redis 统一托管 Java Session,彻底脱离节点绑定
这是最可靠、生产首选的方式。Spring Session + Redis 可让所有 Java 实例读写同一份会话数据,Nginx 完全无需做会话保持配置:
- 在 Spring Boot 项目中引入
spring-session-data-redis,加@EnableSpringHttpSession注解 - 配置
spring.redis.host和spring.redis.port,Session 自动序列化进 Redis - Nginx upstream 可放心用
least_conn或轮询,扩容缩容、主备切换均不影响登录态 - 注意 Cookie 设置:
Domain=.example.com(跨子域名)、Path=/、HttpOnly=true、Secure=true(HTTPS 环境)
若暂不能改后端,用 Nginx 做 Cookie 哈希路由
适用于已有 Tomcat 集群、无法立即接入 Redis 的场景,比 ip_hash 更抗网络变化:
- 在 upstream 块中配置:
hash $cookie_JSESSIONID consistent; - 首次请求无 JSESSIONID 时走默认轮询;后续带该 Cookie 的请求固定路由到同一台 Tomcat
- 要求 Java 应用返回标准 Set-Cookie(如 Tomcat 默认行为),且 Nginx 不覆盖或丢弃该头
- 配合
proxy_cookie_path / /;确保路径一致,避免浏览器因 Path 不匹配不携带 Cookie
主备切换瞬间的连接与会话兜底
即使 Session 可共享,长连接仍会在 VIP 切换时断开(TCP 状态无法迁移)。需服务端+客户端配合降低感知:
- Nginx 启用连接复用:
keepalive_timeout 75s; keepalive_requests 100; - Java 应用开启 HTTP/1.1 keep-alive,或对 WebSocket/gRPC 实现应用层心跳
- 客户端 SDK 必须支持自动重连 + 幂等重试(如 502/504 错误后 200–500ms 随机退避再发)
- 前端可缓存关键业务状态(如购物车临时本地存),重连后同步补全
健康检查必须反映真实业务就绪状态
Keepalived 仅检测 Nginx 进程存活是不够的——进程在,但上游 Java 全挂了,VIP 切过去照样失败:
- Nginx 配置轻量健康端点:
location /healthz { return 200 "OK"; } - Keepalived 的
vrrp_script改为curl -f http://127.0.0.1/healthz,失败则降权 - 检查间隔设为
interval 2,连续fall 2次失败才触发切换,避免抖动误切
不复杂但容易忽略










