





Nginx源码安装不自动绑定网卡,是否绑定具体IP取决于listen配置和系统网络就绪情况;编译无需额外参数,监听由listen指令控制,出站源IP由proxy_bind控制,需先在系统层配置并启用对应IP。
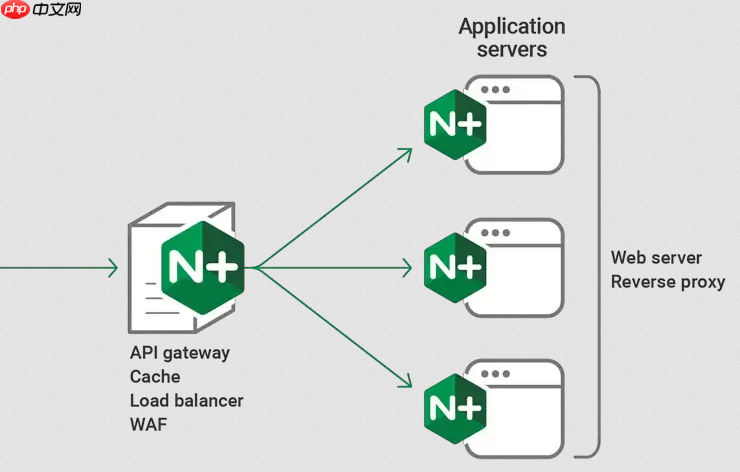
源码安装的 Nginx 本身不自动绑定某张网卡,它是否“绑定具体 IP”,取决于你如何配置 listen 指令和系统网络层是否就绪。关键不在编译阶段,而在于安装后的配置与操作系统配合。
编译时无需特殊选项
Nginx 源码编译(./configure && make && make install)不需要为多网卡加额外参数。只要基础模块正常启用(如 --with-http_ssl_module),后续完全可通过配置实现按 IP 分流或源地址控制:
- 监听行为由
listen IP:port决定,不是编译开关 - 出站连接源 IP 控制靠
proxy_bind(Nginx ≥1.19.10),也与编译无关 - 确保系统已为对应网卡配置好目标 IP 并处于 UP 状态
系统层:先让目标 IP 可用
必须在操作系统层面把你要绑定的 IP 地址配到某张物理网卡(或虚拟接口)上,Nginx 才能监听或使用它:

- Linux 下常用:
ip addr add 192.168.10.100/24 dev eth1,并确认ip link set eth1 up - 永久生效需写入网卡配置文件(如
/etc/sysconfig/network-scripts/ifcfg-eth1:0或使用nmcli) - Windows 下通过“网络连接→IPv4 属性→高级→IP 地址添加”完成
- 执行
ip addr show或ipconfig验证该 IP 已显示且状态为 UP
配置层:用 listen 或 proxy_bind 锁定 IP
根据用途选择方式:
-
对外提供服务时指定监听 IP:在
server块中写listen 192.168.10.100:80;,Nginx 就只在此 IP 上接收请求 -
向后端发起请求时指定源 IP:在
upstream或location中加proxy_bind 192.168.10.100;,强制连接从该地址发出 - 两个指令可共存——一个管进,一个管出,互不影响
- 注意:
proxy_bind要求该 IP 已配置、路由可达,并可能需调整rp_filter和策略路由
验证与排错要点
配置完成后别跳过这几步:
- 运行
nginx -t检查语法,避免因 IP 写错或端口冲突导致加载失败 - 用
ss -tlnp | grep :80查看 Nginx 实际监听的是哪个 IP(*:80表示所有网卡,192.168.10.100:80才是精确绑定) - 测试访问时,用不同网卡所在子网的机器直连该 IP,排除 DNS 或浏览器缓存干扰
- 若后端收不到请求或日志显示源 IP 不对,重点检查
proxy_bind对应 IP 是否真实存在、是否被内核反向路径过滤拦截














