


Nginx与FastCGI本身不管理会话,会话安全依赖后端无状态设计、共享存储(如Redis)、VIP平滑切换及客户端容错配合,而非会话同步。
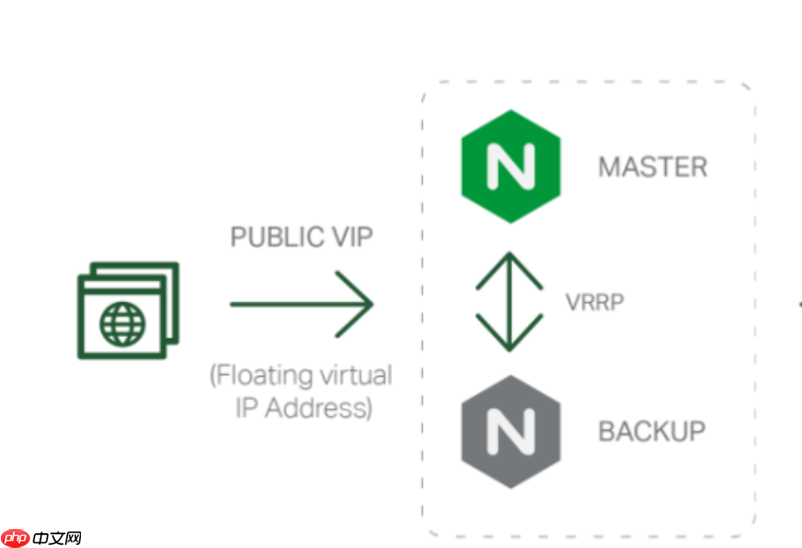
FastCGI 本身不管理会话,Nginx 也不保存会话状态。所谓“主备切换时保证客户端会话安全”,本质不是靠 Nginx 或 FastCGI 做会话迁移,而是通过架构协同避免会话中断、丢失或错乱——关键在连接层稳定、后端服务无状态、以及客户端容错配合。
会话安全不等于会话同步
FastCGI 是协议翻译器,只负责把 HTTP 请求封装成二进制流发给 PHP-FPM(或其他 FastCGI 后端),再把响应原样转回 HTTP。它不感知 session_id、不存储 session 数据、不参与 session 生命周期管理。真正的会话安全取决于:
- PHP-FPM 是否配置了共享的 session 存储(如 Redis、Memcached),而非默认的本地文件;
- 主备 Nginx 背后的所有 PHP-FPM 实例是否连接同一套 session 存储;
- VIP 切换时 TCP 连接是否平滑延续,避免客户端因重连导致 session_id 重置或丢失 Cookie。
确保 VIP 切换不破坏会话上下文
客户端通常通过 Cookie 携带 session_id(如 PHPSESSID)。只要这个 Cookie 不丢失、请求能持续送达任一可用后端,会话就“安全”。因此重点是保障请求链路不中断:

- 在 keepalived.conf 的
vrrp_instance中启用notify脚本,状态变更时执行arping -U -I eth0 $VIP,强制刷新局域网 ARP 缓存,防止客户端发包到旧 MAC; - 主备节点均设置内核参数:
net.ipv4.conf.all.arp_ignore = 1和net.ipv4.conf.all.arp_announce = 2,避免非 VIP 接口响应 ARP,减少地址冲突风险; - Nginx 配置
worker_shutdown_timeout 5s,确保旧 worker 在收到 SIGQUIT 后完成正在处理的请求(含长连接中的 session 操作)再退出; - 客户端侧开启 TCP keepalive 或应用层心跳,防止中间网络设备(如防火墙、负载均衡器)因空闲超时主动断开连接,导致重连后 session 上下文丢失。
后端必须无状态 + 统一会话存储
即使 Nginx 切换毫秒级完成,若 PHP-FPM 将 session 写在本地磁盘,主备节点间 session 数据不同步,用户请求落到备用节点就会“登录失效”。必须做到:
- 禁用
session.save_handler = files; - 统一配置为
session.save_handler = redis或memcached,并指向高可用集群; - PHP 中显式设置
session.cookie_httponly = 1、session.cookie_secure = 1(HTTPS 环境)、session.cookie_samesite = "Strict",防止 Cookie 被窃取或误发; - 避免在 FastCGI 参数中硬编码 session 相关路径或密钥(如
fastcgi_param PHP_VALUE "session.save_path=/tmp"),这类配置会导致多实例行为不一致。
客户端与 DNS 层的配合不可少
服务端再稳,客户端直连 VIP 且无重试机制,一次切换仍可能报错。建议:
- DNS 解析不直接指向 VIP,而是用域名(如
api.example.com)CNAME 或 A 记录指向 VIP,便于后续接入全局负载均衡或故障隔离; - HTTP 客户端启用连接池,并设置:连接超时 ≤3s、读超时 ≥10s、自动重试 ≥2 次(幂等接口);
- 前端 JS 若使用 fetch 或 axios,可配合 retry-axios 等库,在 502/504 时自动重放 GET 请求(注意非幂等操作需服务端支持幂等令牌)。










