


Nginx负载均衡支撑核心业务高可用需三层协同:Nginx层前置限流与拦截、后端层细粒度熔断与降级、中间通过统一标识打通策略链路,并注重压测阈值、日志可观测性及多层限流错峰设计。
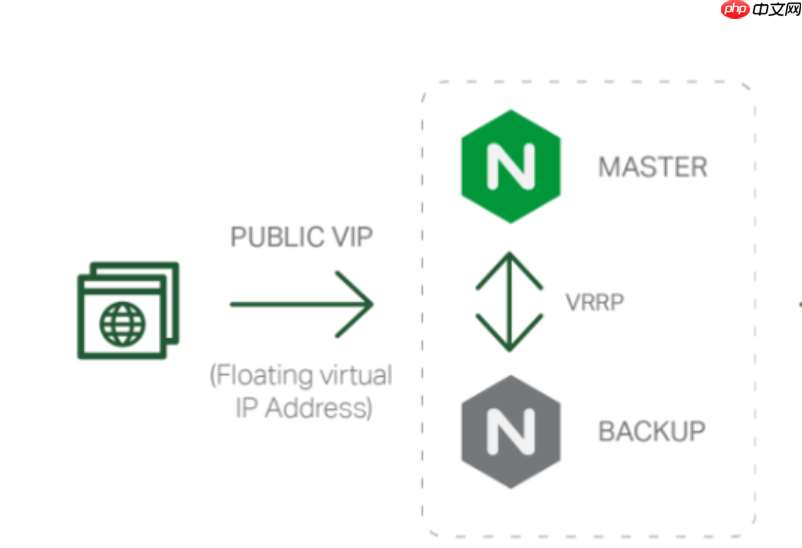
要让 Nginx 负载均衡真正支撑核心业务高可用,不能只做流量分发,必须和限流、降级能力联动。关键在于三层协同:Nginx 层做前置拦截与粗粒度控制,后端服务层实现细粒度熔断与业务降级,中间通过统一标识(如请求头、路由标签)打通策略链路。
一、Nginx 层配置负载均衡 + 限流
Nginx 自带的 limit_req 模块可实现令牌桶限流,适合保护后端整体吞吐或关键接口:
- 按 IP 限流(防刷):
limit_req_zone $binary_remote_addr zone=perip:10m rate=10r/s;
在 server 或 location 块中启用:
limit_req zone=perip burst=20 nodelay; - 按业务路径限流(保核心):
limit_req_zone $uri zone=byuri:10m rate=50r/s;
对支付接口单独限流:
location /api/pay/ { limit_req zone=byuri burst=100; proxy_pass http://backend_pay; } - 结合 upstream 使用:限流后仍需健康检查,避免把请求压向已过载节点
upstream backend_pay { server 192.168.1.10:8080 max_fails=2 fail_timeout=15s; server 192.168.1.11:8080 max_fails=2 fail_timeout=15s; }
二、Nginx 与后端限流组件联动(如 Sentinel / Hystrix)
Nginx 不替代应用层熔断,而是做“第一道闸门”;后端组件负责动态决策。需通过协议透传建立策略一致性:

- 透传限流上下文:在 proxy_pass 前添加请求头,标记来源与优先级
proxy_set_header X-Traffic-Priority "core";
proxy_set_header X-Request-ID $request_id; - 后端根据 header 决策是否走 Sentinel 的热点参数限流或 fallback 逻辑
- 当 Sentinel 触发降级时,返回标准错误码(如 429 或 503),Nginx 可捕获并统一返回友好页面或兜底响应:
error_page 503 /fallback.html;
location = /fallback.html { root /usr/share/nginx/html; }
三、Nginx 配合降级开关实现灰度熔断
不依赖后端重启,用 Nginx 变量+map+if 实现运行时开关,快速屏蔽非核心路径:
- 定义降级开关(支持外部配置热更新):
map $arg_degrade $is_degraded { default 0; "true" 1; }
map $is_degraded $backend_target { 0 "http://backend_normal"; 1 "http://backend_fallback"; } - 在 location 中动态路由:
location /api/recommend/ {
proxy_pass $backend_target;
proxy_set_header X-Degraded $is_degraded;
} - 配合 Consul 或文件监听,外部修改开关值即可秒级生效,无需 reload nginx
四、关键注意事项
限流降级不是加几个配置就完事,需关注实效性与可观测性:
- 限流阈值必须基于压测数据设定,不能凭经验——例如支付接口 QPS 上限为 800,那 peruri 限流建议设为 600r/s 并预留缓冲
- 所有限流规则应记录 access_log,字段包含 $status、$request_time、$upstream_status,便于定位是 Nginx 拒绝还是后端超时
- 避免多层重复限流:Nginx 限总量,后端限单机/线程级,两者速率需错峰设计(如 Nginx 设 80% 总容量,后端再设 90% 单机容量)
- 降级响应体要轻量(纯 JSON 或静态 HTML),防止 fallback 本身成为瓶颈











