




Nginx防盗链白名单通过valid_referers定义合法Referer并配合if($invalid_referer)拦截,仅校验Referer字段,需精准匹配资源路径、覆盖真实场景(如空Referer、微信WebView),推荐组合none/blocked/域名/正则,配合return 403或提示图,且需curl验证,仅为第一道防线。
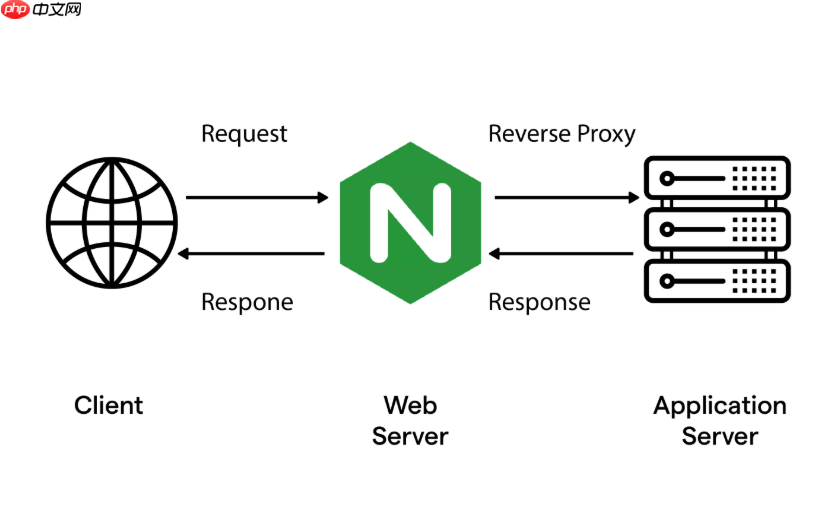
在 Nginx 中配置防盗链白名单,允许受信任的合作伙伴网站引用资源,核心是用 valid_referers 指令定义合法来源,并结合 if ($invalid_referer) 实施拦截。它不验证身份,只校验请求头中的 Referer 字段是否匹配预设范围,轻量但需覆盖真实访问场景。
明确要保护的资源路径和类型
不要全局启用防盗链,避免误伤正常访问(如微信内嵌页、书签直连、PWA 等常无 Referer)。应聚焦被盗风险高的静态资源:
- 按文件后缀精准匹配:例如
location ~* \.(jpg|png|gif|webp|pdf|zip)$ - 或按目录集中保护:例如
location /assets/或location /uploads/ - 确保该 location 内已正确定义
root或alias,否则资源会 404
设置包含合作伙伴的完整白名单
valid_referers 支持多类型组合,“或”关系,满足任一即放行。推荐写法包括:

- none:允许空 Referer(用户直接输入 URL、HTTPS 页面引用 HTTP 资源等)
- blocked:允许 Referer 存在但被截断(如微信 WebView、部分 App 浏览器)
- yourdomain.com 和 *.yourdomain.com:主域名 + 所有子域(注意:通配符不包含主域本身,需同时写)
- partner-a.com partner-b.net:显式添加合作方域名,空格分隔
-
~\.trusted-cdn\.org$:正则匹配 CDN 域名,末尾加
$防止伪造(如hacker.trusted-cdn.org不会被放过)
拦截非法请求并返回合理响应
仅写 valid_referers 不生效,必须配合 if 判断变量 $invalid_referer(值为 1 表示非法):
-
return 403;:最简洁,适合技术型站点或内部系统 -
rewrite ^/.*$ /images/forbidden.png break;:返回一张提示图,需确保该图路径本身不匹配防盗链规则(例如单独配location = /images/forbidden.png { }并关闭防盗链) - 避免用
return 302或rewrite ... redirect,会暴露真实资源路径且增加跳转开销
验证与注意事项
配置后 reload nginx,并用 curl 快速验证:
- 正常访问:
curl http://yoursite.com/img/test.jpg(无 Referer,应放行) - 合作方引用:
curl -e "https://partner-a.com" http://yoursite.com/img/test.jpg(应成功) - 模拟盗链:
curl -e "https://bad-site.net" http://yoursite.com/img/test.jpg(应返回 403 或提示图) - Referer 可被轻易伪造,此方案仅为第一道防线;高敏资源建议叠加登录态校验或 URL 签名













