


FastCGI不能也不应被防火墙放行对外访问,必须严格限制在本地或可信内网:检查PHP-FPM的listen配置避免0.0.0.0绑定,设置listen.allowed_clients=127.0.0.1(TCP模式),用iptables或firewalld封禁9000端口,Nginx中通过fastcgi_pass指向本地套接字并禁用敏感环境变量传递。
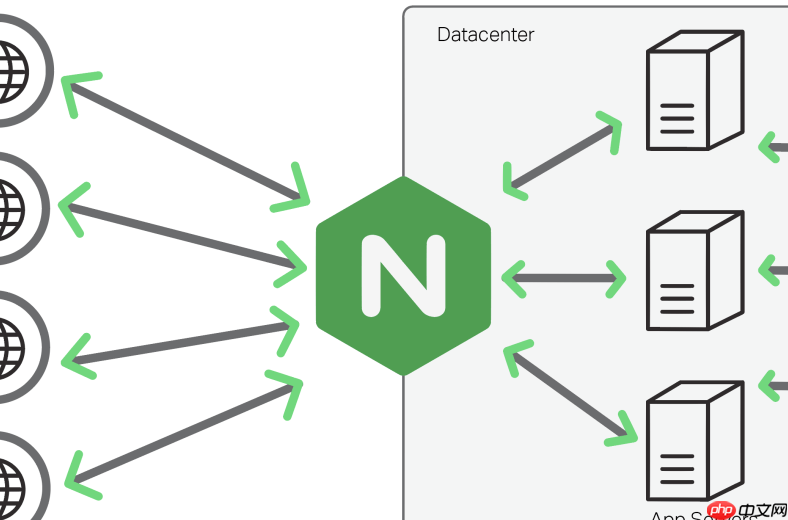
FastCGI 本身是 Nginx 与后端动态应用(如 PHP-FPM)通信的协议,不直接暴露在公网,因此它**不能也不应该被防火墙“放行”对外访问**。真正的加固逻辑是:让 FastCGI 流量严格限制在本地或可信内网,同时用系统防火墙(如 iptables 或 firewalld)切断一切外部对 FastCGI 监听端口/套接字的非法访问。关键不是“配合”,而是“隔离 + 阻断”。
确保 FastCGI 只监听本地,不对外暴露
PHP-FPM(最常用 FastCGI 实现)默认可能监听 TCP 端口(如 127.0.0.1:9000)或 Unix 套接字(如 /run/php/php-fpm.sock)。无论哪种,都必须确认它不绑定到 0.0.0.0 或公网 IP。
- 检查 PHP-FPM 主配置(通常 /etc/php/*/fpm/pool.d/www.conf)中:
listen = /run/php/php-fpm.sock(推荐)
或 listen = 127.0.0.1:9000(若用 TCP)
listen.allowed_clients = 127.0.0.1(仅当用 TCP 时必须设) - 避免出现 listen = 0.0.0.0:9000 或 listen = *:9000 —— 这等于把 PHP 解释器直接挂在公网上,极度危险。
用系统防火墙封死所有 FastCGI 相关端口
即使 PHP-FPM 绑定在 127.0.0.1,也需防火墙兜底:防止因配置误改、服务重启异常等原因意外暴露。

- 若使用 127.0.0.1:9000:执行
iptables -A INPUT -p tcp --dport 9000 -j DROP
(firewalld 用户:运行 sudo firewall-cmd --permanent --add-port=9000/tcp --zone=drop 后重载) - 若只用 Unix 套接字(更安全):无需开放任何端口,但防火墙仍要确保 INPUT 链默认拒绝,防止其他服务误开高危端口。
Nginx 配置中明确限定 FastCGI 来源
在 Nginx 的 location ~ \.php$ 块里,通过 fastcgi_pass 指向本地资源,并关闭不必要的头传递,减少信息泄露:
- 用套接字更稳妥:
fastcgi_pass unix:/run/php/php-fpm.sock; - 禁用 FastCGI 转发敏感环境变量:
fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
fastcgi_param PATH_INFO $fastcgi_path_info;
不要写 fastcgi_param REMOTE_ADDR $remote_addr; 等非必要项 - 可加一层校验(可选):
location ~ ^/fpm-status$ { deny all; }(禁用 PHP-FPM 状态页,除非真需要监控)
验证是否真正隔离成功
加固后务必实测,避免“以为封了,其实没封”:
- 从服务器本机测试:
curl -v http://127.0.0.1/info.php → 应正常返回 PHP 信息页 - 从外部机器测试:
telnet your-server-ip 9000 → 应连接超时或被拒绝
curl http://your-server-ip:9000 → 应无响应或 Connection refused - 检查 PHP-FPM 日志(/var/log/php*-fpm.log)中是否有来自非 127.0.0.1 的连接尝试 —— 若有,说明防火墙或 listen 配置未生效。














