


Nginx原生不支持带认证的正向代理,尤其无法校验HTTPS的CONNECT请求;网页认证不可行,因浏览器代理请求不加载HTML/JS;合规方案是前置Web网关下发凭据或改用Squid等专业代理软件。
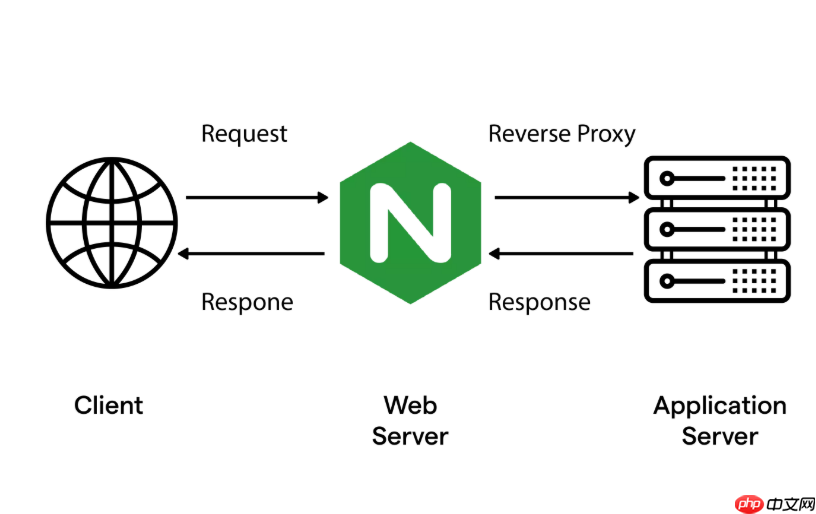
Nginx 原生不支持带用户名密码认证的正向代理,尤其无法对 HTTPS 流量(需 CONNECT 方法)做客户端身份校验。网页认证(即弹出登录页、表单验证)本质上属于应用层交互,而正向代理工作在传输层与会话层之间,浏览器发起代理请求时不会加载 HTML 页面或执行 JavaScript,因此“通过网页认证实现上网管理”在 Nginx 正向代理场景中不可行。
真正能落地的合规上网管理方式,是把认证逻辑前置——用独立的 Web 门户完成登录,再动态下发合法代理凭据,或改用支持完整认证体系的专业代理软件。
以下是实际可行的两类路径:
✅ 方案一:Web 认证网关 + Nginx(仅限 HTTP 简易场景)
适用于仅代理 HTTP 流量、且客户端可控(如内部定制终端、脚本工具),不适用于浏览器直连:
- 用户先访问
http://proxy-login.example.com完成账号密码/AD/LDAP 登录 - 登录成功后,后端生成一次性 Token 或写入 Redis,并返回含认证信息的代理 URL,例如:
http://user:token123@nginx-proxy:8080 - 客户端(如 curl、wget、或自研程序)用该 URL 设置代理,Nginx 配置中用
map+auth_request拦截校验:
map $http_proxy_authorization $allowed {
    default        0;
    "~Basic (.+)"  1;
}

server {
    listen 8080;
    resolver 114.114.114.114;

    location / {
        # 调用内部认证接口(返回 200 才放行)
        auth_request /auth;
        proxy_pass $scheme://$host$request_uri;
        proxy_set_header Host $host;
    }

    location = /auth {
        internal;
        proxy_pass_request_body off;
        proxy_set_header Content-Length "";
        proxy_set_header X-Original-URI $request_uri;
        proxy_pass http://127.0.0.1:8000/check-auth; # 自建认证服务
    }
}
⚠️ 注意:此方式无法拦截浏览器自动发起的 CONNECT 请求,HTTPS 网站仍会失败;也无法阻止用户手动复用他人凭证。

✅ 方案二:换用 Squid + LDAP/Radius + 自定义登录页(生产推荐)
Squid 是专为正向代理设计的成熟方案,原生支持:
- BASIC/DIGEST/NTLM 认证,可对接企业 AD、LDAP、Radius
-
squid -k reconfigure动态加载用户策略 - 结合
pam_auth或自研external_acl_type实现强审计 - 配合
errorpage模块,用户未认证时返回自定义 HTML 登录页(真实“网页认证”)
典型流程:
- 用户打开浏览器 → 访问任意网站 → 触发代理认证 → 浏览器弹出标准 Basic Auth 对话框
- 或部署透明重定向网关(如基于 iptables + nginx 反向代理到登录页),用户首次访问跳转至
https://login.proxy.local/填写表单 - 登录成功后,后端调用 Squid API 或写入 ACL 文件,授予对应 IP 的代理权限(时效、域名白名单、流量限额等)
❌ 不要尝试的方向
- 在 Nginx 的
location /中return 302 /login.html:浏览器代理请求不解析重定向,直接报错 - 用
proxy_pass http://login-page拦截所有请求:破坏 HTTP 协议语义,HTTPS 隧道根本建立不了 - 编译
ngx_http_proxy_connect_module后硬加auth_basic:CONNECT 方法不携带 Authorization 头,认证永远不触发
Nginx 的定位是反向代理与负载均衡,不是上网网关。想做到合规审计、实名溯源、行为日志、黑白名单、带宽控制、HTTPS 全链路支持——必须交给 Squid、TinyProxy(基础版)、或商业产品如 Zscaler Private Access、iCore 等。
不复杂但容易忽略:正向代理的认证,本质是「连接建立前的身份确认」,不是「页面加载后的交互验证」。











