


Nginx启用HTTP/3需四步诊断:1.检查nginx -V是否含http_v3;2.确认UDP 443监听及防火墙放行;3.验证TLSv1.3、ALPN h3及安全套件;4.抓包分析QUIC握手阶段。
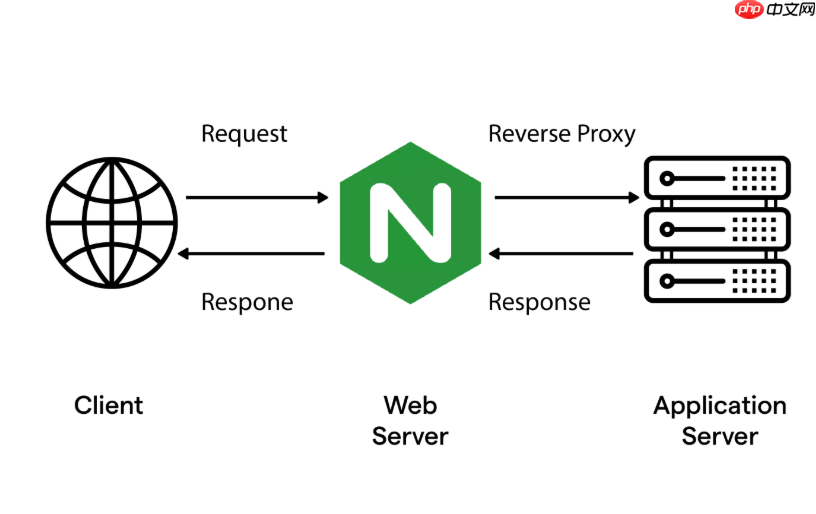
在 Nginx 中启用 HTTP/3(基于 QUIC)后,排查连接失败、握手超时、ALPN 协商失败等异常,关键不是看日志有没有报错,而是验证 QUIC 协议栈是否真正就绪:内核支持、UDP 端口开放、TLS 配置兼容、Nginx 编译选项和运行时模块加载缺一不可。下面是一份可直接复制执行的一键诊断脚本(Bash),覆盖 4 个核心检查层,并附带每项的修复指引。
1. 检查 Nginx 是否编译并启用了 QUIC 支持
HTTP/3 依赖 ngx_http_v3_module(Nginx 1.25.0+ 内置)且需开启 --with-http_v3_module 编译。仅靠配置文件启用会静默失效。
- 运行
nginx -V 2>&1 | grep -o 'http_v3\|quic',输出应含http_v3 - 若无输出,说明未启用该模块:需重新编译 Nginx(推荐使用官方源码 + OpenSSL 3.0+ / BoringSSL),或改用已预编译支持 QUIC 的发行版(如 Cloudflare 的 nginx-quic)
- 确认
nginx.conf中有listen 443 quic reuseport;且无语法错误(nginx -t必须通过)
2. 验证 UDP 443 端口监听与防火墙穿透
HTTP/3 使用 UDP 443,与传统 HTTPS 的 TCP 443 完全独立。即使 TCP 能通,UDP 可能被拦截或未监听。

- 检查监听:
ss -ulpn | grep ':443'或netstat -ulpn | grep ':443',确认有nginx进程绑定udp地址(如*:443) - 测试本地连通:
curl -v --http3 https://localhost/ 2>/dev/null | head -5(需安装支持 HTTP/3 的 curl,如curl --version显示quiche或nghttp3) - 云服务器务必检查安全组/ACL:放行
UDP:443入方向;物理机检查iptables/nftables是否 DROP 了 UDP 443
3. 检查 TLS 配置是否满足 HTTP/3 强制要求
QUIC 要求 TLS 1.3 且禁用不安全协商机制,任何降级或扩展冲突都会导致 ALPN 失败(客户端看到 ERR_HTTP2_INADEQUATE_TRANSPORT_SECURITY 类错误)。
- 确认启用了 TLS 1.3:
ssl_protocols TLSv1.3;(不能包含 TLSv1.2 或更低版本) - ALPN 必须显式包含
h3:ssl_early_data on;+add_header Alt-Svc 'h3=":443"; ma=86400';(Alt-Svc 是客户端发现 HTTP/3 的关键) - 避免使用不兼容的加密套件:推荐
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256;,禁用 CBC、RC4、SHA1
4. 快速复现并抓包定位 QUIC 握手阶段问题
多数异常发生在 Initial 包交换或 Handshake 包解密失败,仅靠 Nginx error_log 很难定位。需结合客户端工具与服务端抓包。
- 客户端侧:用
chrome://net-internals/#quic查看连接状态,关注Version Negotiation、Initial Packet是否收到 - 服务端抓包:
tcpdump -i any -s 0 udp port 443 -w quic.pcap,然后用 Wireshark 打开 → 启用quic解析器(需 Wireshark 3.6+),观察是否出现Server Initial或Handshake Done - 常见现象:只有 Client Initial 无响应 → UDP 被丢弃;Client Initial + Server Initial 但无 Handshake → TLS 证书或密钥交换失败
把以上四步封装成一个脚本,每次部署或变更后运行一次,5 秒内就能判断是环境缺失、配置错误还是网络阻断。不复杂但容易忽略。









