


Nginx 可作为统一内网出口,但需与防火墙策略、网络拓扑协同:限定客户端仅能访问Nginx代理端口,Nginx仅允许访问必要外网端口,并通过编译模块支持HTTPS CONNECT隧道,配合三层防火墙控制实现强管控。
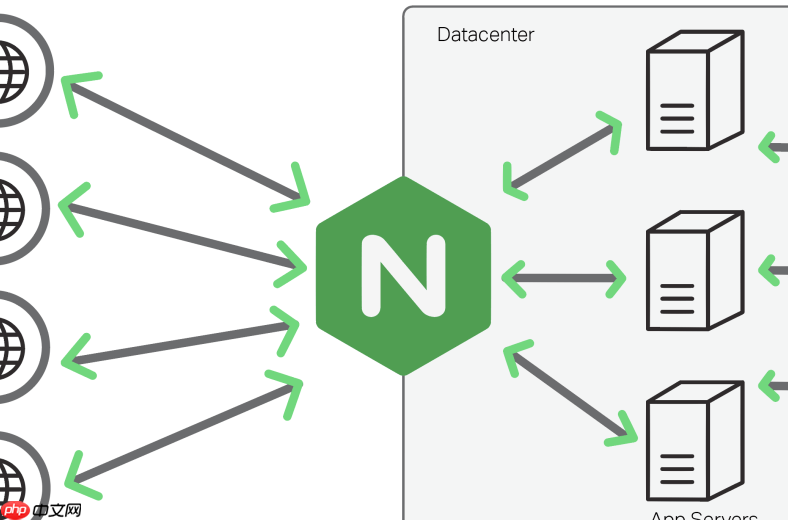
Nginx 本身不专为正向代理设计,不能替代专业正向代理网关(如 Squid、TinyProxy),但若受限于环境必须用它实现“统一内网出口”,关键不在 Nginx 单点配置,而在于 Nginx + 防火墙策略 + 网络拓扑的协同控制。核心目标是:让所有内网客户端流量强制经过唯一 Nginx 节点出网,并阻断其他直连路径。
以下分三部分说明实际落地要点:
一、明确网络角色与限制逻辑
统一出口的本质是“收口”,不是单纯转发。需提前定义清楚:
- 出口节点:一台专用 Nginx 服务器(例如 IP
192.168.10.50),仅开放代理端口(如3128) - 内网客户端:全部禁止直接访问外网(禁用默认路由、关闭公网网关、或通过防火墙拦截)
- 防火墙策略必须做到两点:
- 客户端 → 只允许访问
192.168.10.50:3128(HTTP/HTTPS 代理端口) - Nginx 节点 → 只允许主动向外发起连接(如
curl、yum update),且目标端口限为80/443/53(DNS)等必要端口
- 客户端 → 只允许访问
这样,客户端无其他出网路径,Nginx 成为唯一可控出口。

二、Nginx 配置需严格区分 HTTP 与 HTTPS 处理
原生 Nginx 不支持 HTTPS 正向代理所需 CONNECT 方法,必须满足前提:
- 使用源码编译安装,集成
ngx_http_proxy_connect_module(注意版本兼容性,截至 2026 年支持 Nginx 1.22–1.25) - 配置两个独立
server块,分别处理不同协议:
# HTTP 正向代理(端口 8080)
server {
    listen 8080;
    resolver 114.114.114.114 valid=300s;
    location / {
        proxy_pass http://$http_host$request_uri;
        proxy_set_header Host $http_host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_redirect off;
    }
}

# HTTPS 正向代理(端口 3128,需 CONNECT 支持)
server {
    listen 3128;
    proxy_connect;
    proxy_connect_allow 443 563;  # 允许建立到 443/563 的隧道
    proxy_connect_timeout 10s;
    proxy_connect_read_timeout 10s;
    proxy_connect_send_timeout 10s;

    # 后续请求由隧道承载,无需再 proxy_pass
}
⚠️ 注意:客户端必须显式配置代理地址(如 export https_proxy=http://192.168.10.50:3128),浏览器需设置系统级代理并信任该链路;不支持自动 PAC 或透明代理。
三、防火墙策略要覆盖三层控制面
仅靠 Nginx 配置无法防绕过,必须配合主机防火墙(firewalld/iptables)和网络设备 ACL:
- 在 Nginx 主机上:
- 拒绝除
3128/8080外所有入向端口 - 限制出向连接:只允许
192.168.10.50主动访问0.0.0.0/0:53,80,443,其余全拒
- 拒绝除
- 在内网网关/交换机上:
- 下发 ACL,禁止内网段(如
192.168.20.0/24)直接访问外网0.0.0.0/0,仅放行到192.168.10.50的指定端口
- 下发 ACL,禁止内网段(如
- 客户端本地防火墙(可选强化):
- 禁用非代理方式的 DNS 查询(如
systemd-resolved强制走192.168.10.50的 DNS 转发) - 阻止
curl/wget等工具绕过http_proxy环境变量(需应用层管控,非 Nginx 范畴)
- 禁用非代理方式的 DNS 查询(如
这种组合下,Nginx 才真正成为可审计、可限速、可记录的统一出口节点,而非一个易被绕过的中间转发器。









