


Nginx静态文件零拷贝需三指令协同:sendfile on; tcp_nopush on; tcp_nodelay off; 且必须同置于server或location块中,配合后缀隔离、禁用gzip与代理、确保真实本地路径及Content-Length,方可生效。
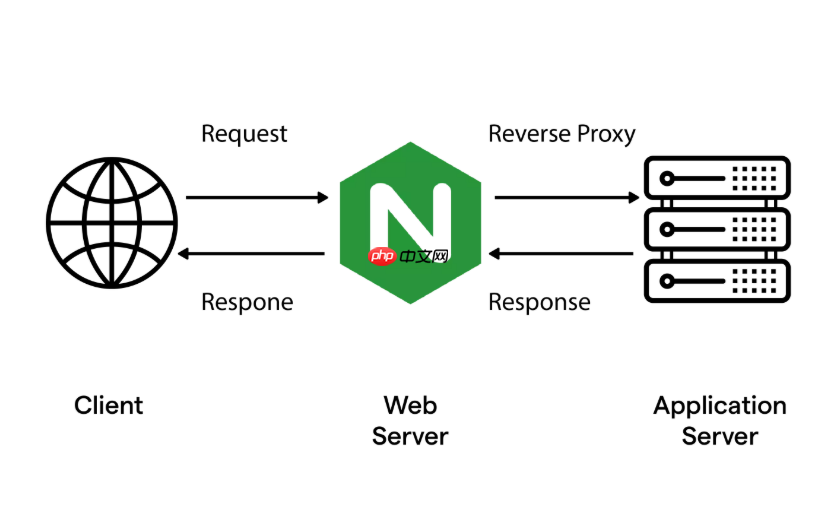
在 Nginx 的 server 块中配置 sendfile,目标不是“开了就行”,而是让静态文件真正走通内核零拷贝路径。这需要三指令协同、作用域精准、退化条件全避开。
必须成套写在 server 块内的三个指令
单独写 sendfile on; 没用,必须同时启用以下三项,且放在同一 server(或更细的 location)块中:
- sendfile on;:激活内核直送能力,跳过用户态缓冲区
- tcp_nopush on;:依赖 sendfile 生效,把响应头和文件开头数据合并进一个 TCP 报文段,减少小包
-
tcp_nodelay off;:显式关闭 Nagle 算法;若设为
on,会强制立即发包,直接破坏tcp_nopush的攒包逻辑
只对真实静态资源生效,需按后缀做 location 隔离
不建议在 server 块顶层盲目开启全部路径,应匹配具体静态类型,避免干扰动态接口:

- 图片类:
location ~* \.(jpg|jpeg|png|webp|gif|svg|avif|ico)$中启用三指令,并确保gzip off; - 大文件类:
location ~ \.(mp4|zip|iso|tar\.gz|dmg)$可额外加sendfile_max_chunk 512k;,防止单次传输阻塞事件循环 - 所有匹配 location 必须指向真实本地路径(ext4/XFS 文件系统),避免 alias 指向容器卷、NFS 或符号链接非真实路径
常见失效场景必须主动规避
哪怕三指令全对,只要触发以下任一条件,Nginx 就自动回退到低效的 read() + write() 模式:
- 启用了
gzip on、gzip_static on或gunzip on - 配置了
proxy_pass、fastcgi_pass、sub_filter、add_before_body等代理或改写功能 - 响应缺失
Content-Length头(如后端未返回长度,或启用 chunked encoding) - 客户端发起 Range 请求(如视频拖拽)
- 文件位于 NFSv3、FUSE、Docker overlay2 默认驱动等不支持 sendfile 的存储层
验证是否真正走内核零拷贝
不能只看配置语法正确,要确认运行时行为:
- 用
strace -p $(pgrep nginx | head -1) -e trace=sendfile64观察 worker 进程是否持续调用sendfile64,而非read+write - 压测对比 CPU 使用率:开启后系统态(sy)占比应明显下降,QPS 提升通常达 20%–50%
- 检查错误日志是否有
sendfile() failed类报错,提示底层文件系统或权限问题














