


禁用POST等非幂等请求自动重试,关键是删除non_idempotent配置、显式限定proxy_next_upstream为error/timeout/502-504、按路径隔离写接口并关闭其重试,同时后端实现幂等键校验与DB唯一索引。
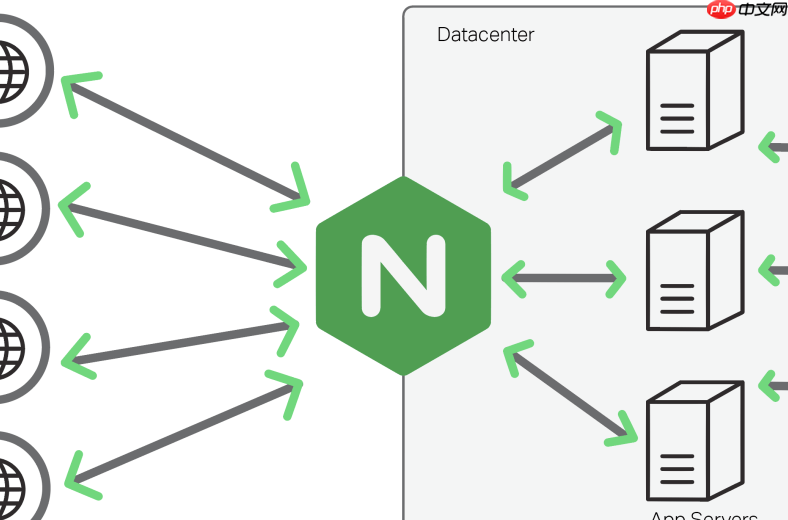
直接禁用 POST 等非幂等方法的自动重试,关键不是“加限制”,而是“精准关闭”——Nginx 默认本就不重试已发出 body 的 POST,但一旦配置不当或版本老旧,就可能意外触发重复提交。核心动作是切断重试入口、隔离写接口、并把幂等控制权交还业务层。
删掉所有 non_idempotent 配置
这是最常见也最危险的误配。只要 upstream 或 location 块里出现 proxy_next_upstream ... non_idempotent,Nginx 就可能对 POST/PUT/DELETE 启动重试(尤其在老版本或配合 proxy_request_buffering off 时)。必须全局搜索配置文件,彻底移除该参数。
- 检查所有
upstream、location、server块,确认无non_idempotent - 若使用 Nginx 1.8.x 或更早版本,升级到 1.9.13+,因其默认固化了非幂等请求不重试行为
- 不要依赖“没写就等于没开”——显式写
proxy_next_upstream error timeout;覆盖潜在继承值
显式限定重试条件,排除所有响应码类失败
Nginx 默认只对 error 和 timeout 触发重试,但很多人会加上 http_500 或 http_503,这会让写接口在后端返回 500 时被转给下一个节点——而此时请求体很可能已被上游接收并处理,重试即双写。

- 安全写法:
proxy_next_upstream error timeout http_502 http_503 http_504; - 务必剔除:
http_500、http_4xx系列(如http_404、http_429) - 避免使用
off全局关断,而是用明确白名单控制,便于 GET 接口保留必要重试
按 HTTP 方法分路径隔离重试策略
不能靠一个全局配置“一刀切”。应将写操作路径(如 /api/order、/v1/user)单独提取,为其关闭重试能力,同时允许读接口有限重试。
- 为写接口 location 显式关闭:
proxy_next_upstream off; - 示例:
location ^~ /api/order/ { proxy_next_upstream off; ... } - GET/HEAD 接口可保留:
proxy_next_upstream error timeout; proxy_next_upstream_tries 2; - 禁止用 GET 携带写参数(如
GET /delete?id=123),这类语义混淆会绕过方法级防护
配合后端幂等设计,不把重试当容错
Nginx 层禁用重试只是第一道防线。真正可靠的保障来自业务逻辑:前端生成唯一幂等键,后端校验并拒绝重复执行。
- 前端提交 POST 时带上
X-Idempotency-Key: uuid-v4 - 后端收到后,先查该 key 是否已有成功记录(Redis 或 DB),有则直接返回原结果
- 数据库关键字段加唯一索引(如订单号、支付流水号),作为最后兜底
- 长耗时操作改异步:POST 返回 task_id,后续轮询状态,避免阻塞+超时引发重试冲动











