


Nginx高频更新配置需通过独立拆分include文件(如upstreams.conf、routing.conf)+ nginx -t全量校验 + systemctl reload统一管控实现安全平滑重载;动态场景应结合nginx-upsync-module、OpenResty Lua或Nginx Plus API降低reload频次。
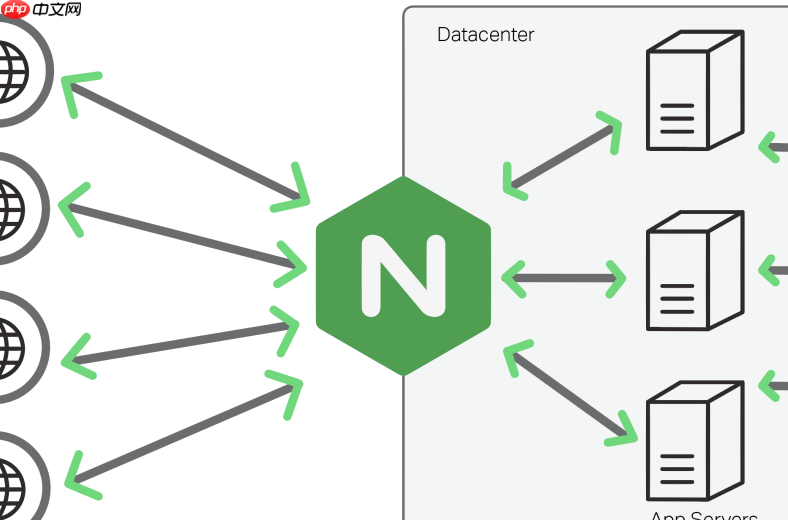
用 include 实现高频更新配置的无缝平滑重载,关键不在于“怎么写 include”,而在于“怎么管 include 文件 + 怎么控 reload 节奏”。Nginx 本身不支持单个 include 文件热生效,所有变更仍需完整 reload,但合理设计 include 结构和配套机制,可让高频更新变得安全、可控、几乎无感。
把高频变动项单独拆进独立 include 文件
避免每次改路由规则或 upstream 列表都动主配置。把易变部分抽离成语义清晰的小文件,例如:
-
/etc/nginx/conf.d/upstreams.conf:只放upstream块,后端扩缩容时只改这里 -
/etc/nginx/conf.d/routing.conf:只放location和proxy_pass,灰度发布时只调这里 -
/etc/nginx/conf.d/ssl_params.conf:只放 TLS 参数,证书轮换时只更新这一份
主配置中统一 include 它们:include /etc/nginx/conf.d/*.conf;。这样修改范围明确,nginx -t 校验快,出错定位准。
reload 前必须执行 nginx -t 全量校验
include 文件路径错、语法漏逗号、SSL 证书权限不对——这些错误不会在编辑时暴露,但会直接导致 reload 静默失败(旧 worker 继续跑,新 worker 根本不启)。务必在每次更新后运行:

-
nginx -t -c /etc/nginx/nginx.conf(显式指定主配置路径,避免读错默认) - 检查输出是否为
syntax is ok和test is successful - 错误日志里会精确指出哪一行、哪个 include 文件有问题,比如
nginx: [emerg] in /etc/nginx/conf.d/upstreams.conf:12
配合上游动态管理降低 reload 频次
如果高频更新本质是后端节点频繁增删(如容器滚动发布),仅靠 include + reload 会带来进程抖动和连接堆积。建议分层处理:
- 基础层:用 include 管理静态 upstream 模板(带健康检查、keepalive)
- 动态层:对真正需要秒级变更的场景,引入外部同步机制,例如:
–nginx-upsync-module直接监听 Consul 或 Nacos 服务发现事件
– OpenResty + Lua + shared_dict 缓存节点列表,balancer_by_lua* 运行时选后端
– 商业版 Nginx Plus 提供/api/6/http/upstreamsREST 接口直接增删 server
这样大部分日常变更走 include + reload,突发扩缩容走 API,两者互补。
用 systemd reload 替代裸命令提升可靠性
高频操作下,手动执行 nginx -s reload 易出错(比如 PID 文件路径错、权限不足)。推荐交由 systemd 管理:
- 确保
/usr/lib/systemd/system/nginx.service中 Reload 设置正确(通常默认已配好ExecReload=/usr/sbin/nginx -s reload) - 统一使用:
sudo systemctl reload nginx - 好处:自动做依赖检查、记录 journal 日志、与其它服务联动(如 reload 前触发健康检查脚本)
执行后可用 ps aux | grep 'nginx: worker' 观察新旧 worker 是否并存,再用 curl -I http://your-site/ 验证响应头是否含新配置特征(如新添加的 X-Config-Version)。











