


要在 Nginx 中真正利用 HTTP/2 多路复用减少前端并发请求等待时间,关键不是只打开 http2 标志,而是让“客户端→Nginx→后端”整条链路都支持并复用 HTTP/2 连接;需同时配置 listen 443 ssl http2、proxy_pass https:// + proxy_http_version 2.0、upstream keepalive,并禁用域名分片等 HTTP/1.1 优化习惯。
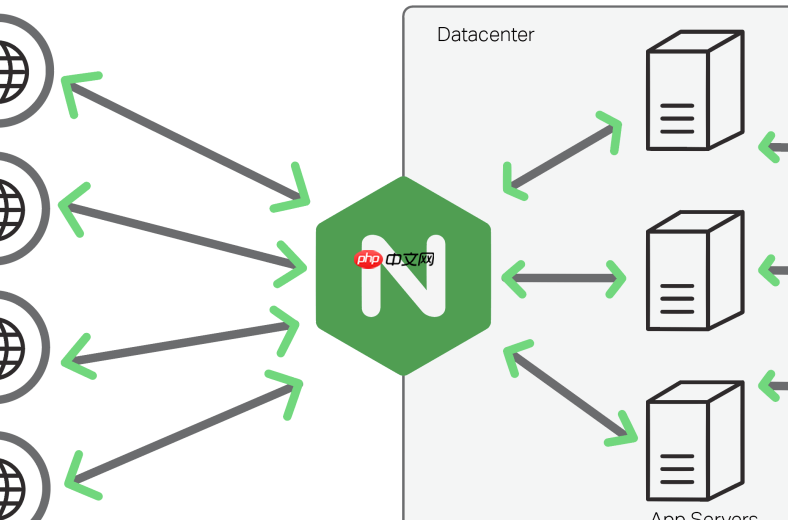
要在 Nginx 中真正利用 HTTP/2 多路复用减少前端并发请求等待时间,关键不是只打开 http2 标志,而是让“客户端→Nginx→后端”整条链路都支持并复用 HTTP/2 连接。否则浏览器虽走单连接多流,后端仍按 HTTP/1.1 串行处理,等待瓶颈仍在反代层。
启用客户端到 Nginx 的 HTTP/2 连接
这是前端资源加载提速的第一步,必须满足三个前提:
- 使用 HTTPS:HTTP/2 强制要求 TLS,自签名证书无法触发浏览器协商(部分开发环境除外)
- Nginx 版本 ≥ 1.9.5,且编译时启用了
ngx_http_v2_module - 监听配置中明确包含
http2,例如:listen 443 ssl http2;(不能只写ssl)
同时建议启用 TLS 1.2+ 和现代 cipher suite,避免因协议降级导致 HTTP/2 协商失败。
配置 Nginx 到后端的 HTTP/2 代理链路
若后端服务(如 Node.js、Go、gRPC 等)本身支持 HTTP/2,Nginx 必须主动升级协议,而非默认回退到 HTTP/1.1:

前端设计优化skill
下载
前端设计与 UI/UX 全方位优化专家。覆盖视觉层次、排版系统、色彩理论、响应式布局、交互体验、动画动效、无障碍访问、性能优化八大维度,帮助开发者将普通页面升级为高品质产品级界面。前端设计与 UI/UX 全方位优化专家。覆盖视觉层次、排版系统、色彩理论、响应式布局、交互体验、动画动效、无障碍访问、性能优化八大维度,帮助开发者将普通页面升级为高品质产品级界面。
立即学习“前端免费学习笔记(深入)”;
-
proxy_pass地址必须为https://(不能是http://) - 显式设置:
proxy_http_version 2.0;proxy_set_header Connection '';proxy_set_header Upgrade ''; - 确保 upstream 中的后端地址已开启 HTTP/2 并配置有效 TLS 证书
启用 keepalive 连接池支撑多路复用
HTTP/2 多路复用依赖长连接;若每次请求都新建后端连接,复用就失去意义:
- 在
upstream块中添加:keepalive 32;(数值建议 16–64,兼顾复用深度与后端负载) - 配合
proxy_http_version 2.0,这些空闲连接可承载多个并发 stream - 避免设置过小(如
keepalive 2)导致频繁建连,也避免过大(如 >100)引发后端连接数超限
配合前端策略释放多路复用红利
后端配置再完善,前端若沿用 HTTP/1.1 优化习惯,反而会削弱效果:
- 停用域名分片(domain sharding):多个子域会强制创建多条独立 HTTP/2 连接,无法共享 stream 上下文
- 避免用 URL 参数(如
?v=123)干扰 HPACK 头部压缩缓存 - 图片等资源优先使用原生
<img loading="lazy">,由浏览器按需发起 stream,而非 JS 批量 fetch 阻塞调度











