


btcpay server 已确认存在一项严重安全漏洞,而且这一问题已经在真实环境中被利用,并非只是理论上的风险。攻击者可以借助该漏洞,从商户和其他企业使用的闪电网络节点中转移比特币资金。
项目方在周五晚些时候对外证实了相关攻击,并提醒所有运行 LND 的运营方尽快升级到 2.4.2 版本;如果暂时无法完成更新,应立即将存在风险的服务器下线。这里的 LND,是当前闪电网络节点部署中最常见的软件之一。
截至目前,BTCPay Server 尚未披露受影响用户的具体数量,也没有公布被盗比特币的总额。不过,至少已经有两家机构公开确认出现资金损失。
此前,研究人员曾借助大规模人工智能辅助代码审查,在多个比特币相关项目中发现数千项漏洞。这次 BTCPay Server 安全事件,也再次说明,比特币基础设施和闪电网络支付系统在实际运行中仍面临不小的安全压力。
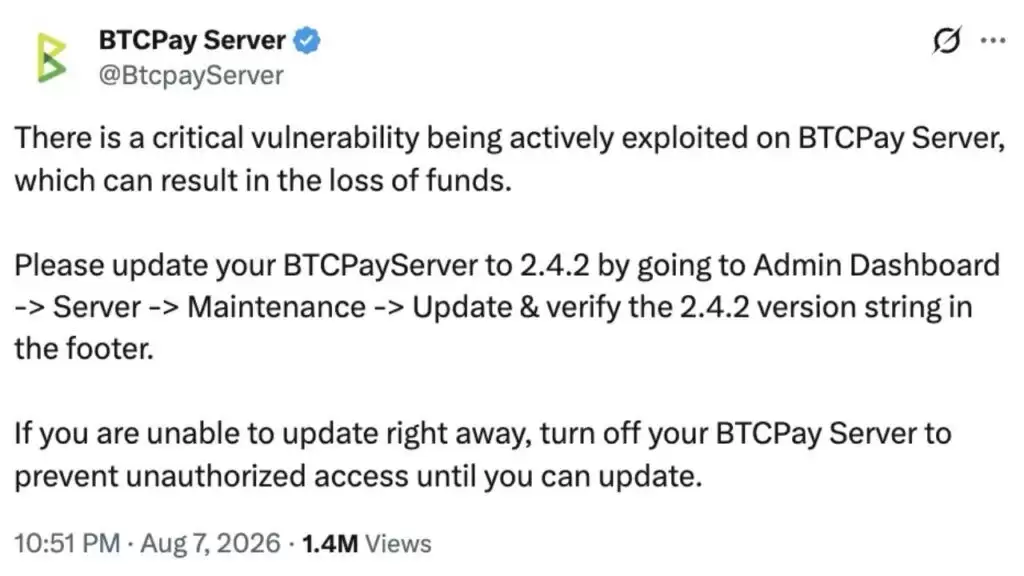
BTCPay服务器漏洞被利用(来源:X)
BTCPay Server 漏洞是什么:为什么会影响闪电网络节点
BTCPay Server 是一款开源、自托管的比特币支付处理器。简单理解,商家可以用它来接收比特币付款,而不必完全依赖中心化支付服务商。为了获得更快、手续费更低的支付体验,不少企业还会把 BTCPay Server 和闪电网络一起使用。
这次事件影响的重点,并不是所有 BTCPay Server 部署环境,而是那些连接到 LND 的 BTCPay Server。
根据目前披露的信息,攻击者能够远程访问包含 LND 节点操作授权凭据的 .macaroon 文件。对于新手来说,可以把这类凭据理解为节点的重要“通行证”之一:一旦落入他人手中,对方就可能获得与闪电网络节点交互的权限,包括管理通道,甚至转移资金。
也就是说,只要相关凭据被攻击者拿到,受影响的闪电网络节点就有可能被进一步控制。BTCPay 表示,其审查结果显示,攻击者正是盯上了这些凭证文件,并利用相应权限关闭闪电网络通道,随后转移受感染节点中的比特币。
从安全角度看,这一漏洞风险较高的原因在于,攻击者不需要先完成身份验证,就有机会发起利用。
BTCPay 目前还没有公开完整技术细节。项目方表示,为了给运营者留出修复时间,详细分析会在后续再披露。按照其说法,更完整的漏洞说明预计会在未来几天发布。
BTCPay Server 安全漏洞影响范围:已有机构确认损失
目前已知的受影响机构之一,是比特币硬件 wallet 制造商 Foundation。
Foundation 首席执行官扎克·赫伯特表示,攻击者在夜间将该公司的闪电网络节点资金转空,具体方式包括关闭节点通道,并转移节点中的资金。
不过,Foundation 独立运行的 BTCPay 链上热 wallet 并未受到这次事件影响。
此外,由匿名评论员 hodlonaut 运营的比特币媒体 Citadel21 也表示,其闪电网络节点遭到了攻击。该媒体称,节点内仅存放少量比特币。
从这些公开案例来看,本次 BTCPay Server 漏洞利用事件已经造成了实际损失,但整体影响范围目前仍不清楚。BTCPay 尚未公布受感染服务器数量,也没有披露被盗资金总额。
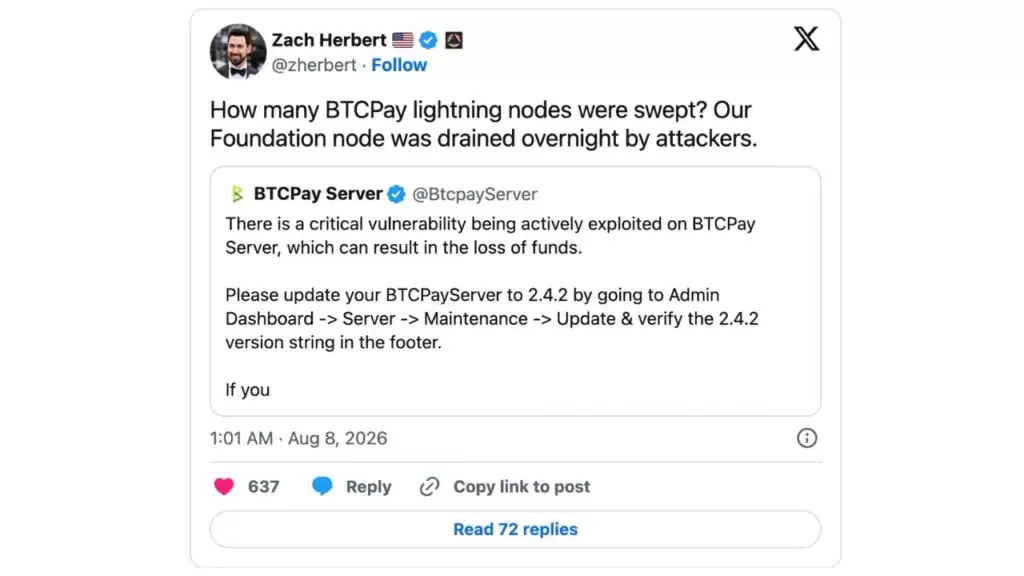
受害者中的基金会
并非所有 BTCPay wallet 都会受影响:哪些部署方式风险更高
BTCPay 后续也作出澄清,这次漏洞不会影响其标准链上 wallet,包括直接在 BTCPay Server 内生成的热 wallet。
目前已知的主要风险,集中在采用 LND 的部署方案上。
这一点对很多新手用户来说非常重要。因为商家在使用 BTCPay Server 时,往往不是只运行一个单独的软件,而是会把多个组件组合起来使用。闪电网络资金由 LND 节点控制,而 BTCPay 内部生成的链上 wallet,则可以独立运行。
不过,这并不意味着只要资金暂时没有锁定在闪电网络通道里就一定安全。只要相关 LND wallet 仍由已经被攻破的节点控制,资金依然可能面临风险。运营方不能因为部分资产不在通道中,就误判为完全没有问题。
这起事件也再次说明,在自托管比特币支付系统里,一旦多个组件深度连接,整体安全性往往取决于最薄弱的一环。支付服务器出现漏洞,可能进一步导致底层 wallet 或闪电网络节点控制凭据泄露。
漏洞如何被发现:比特币红队参与了审查和调查
该漏洞由比特币红队成员发现。这个团队由多名专注于比特币相关软件安全审查的开发者组成。
BTCPay 对 Craig Raw、Rob Hamilton、Calle 和 Evan Kaloudis 表示感谢,称他们不仅报告了漏洞,也参与了后续调查工作。
这项发现,来自该团队更广泛的安全研究计划。该计划尝试借助人工智能技术,对比特币代码库中的潜在问题进行审查,并已在数百个项目中发现数千条安全线索。
从这次事件也能看出,漏洞披露与现实攻击之间往往存在复杂平衡。研究人员表示,他们之所以加快公开研究结果,部分原因就是担心其他安全研究者或攻击者也可能独立发现同一漏洞。
但在这次事件中,攻击者在 BTCPay 发出公开预警之前,就已经开始针对在线服务器实施利用。
对于开源项目来说,这类情况并不少见,也很现实:防御方和恶意行为者,可能会在相近时间内发现同一个安全问题。
BTCPay Server 如何应对:LND 运营方现在需要做什么
BTCPay 已敦促所有使用 LND 的用户尽快升级到 2.4.2 版本。对于暂时无法完成升级的运营方,项目方建议立即将 BTCPay 服务器下线。
同时,用户还应检查闪电网络节点是否出现异常通道关闭、未经授权的交易,或其他可疑活动。考虑到相关凭证可能已经泄露,运营方也应持续关注 BTCPay 后续发布的补救建议,并据此处理风险。
从行业角度看,这起事件再次提醒市场:自托管比特币基础设施虽然能带来更高的控制权,但相应的安全责任也需要由运营者自己承担。
尤其是依赖 Lightning 处理日常支付的商家,一旦支付系统与节点之间的软件组件存在漏洞,就可能在较短时间内造成直接资金损失。
由于受影响服务器数量和被盗比特币总额仍未明确,BTCPay Server 漏洞事件的完整影响范围,可能还要等到项目方后续发布事故调查报告后才能进一步厘清。现阶段,对于使用 LND 的 BTCPay 运营者来说,最优先的事项仍然是尽快完成修复,或立即下线相关服务器。对于涉及加密资产基础设施的自托管环境而言,及时更新、权限隔离和异常监控,依然是不可忽视的基础安全环节。













