


Emergent生成的代码并非开箱即用,需人工补全数据链路、修复边界条件、收紧安全策略三类关键调整,UI布局等部分可跳过修改。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
Emergent AI生成Web代码后需要人工调整吗?这个问题直接关系到你能否把一句需求变成真正可上线的产品——不是截图、不是Demo,而是用户能点击、能提交、能支付的生产环境应用。生成代码只是起点,后续是否要调、怎么调、调到什么程度,取决于你对质量、安全和长期维护的要求。
Emergent生成的代码是否开箱即用
Emergent默认输出的是React + TypeScript + Tailwind CSS技术栈的完整项目结构,包含App.tsx、pages/、components/、api/等目录,还自动生成了Vite配置、ESLint规则和基本路由。它能跑起来,但【默认不启用CSP头、不校验JWT签名、不设数据库连接池上限】——这些不是遗漏,而是平台默认将安全与性能决策权交还给人类。
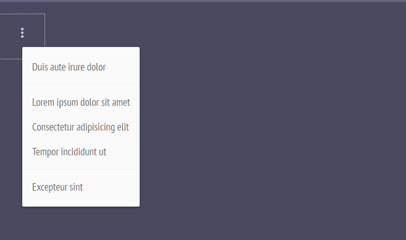
menu.js是一款Material Design风格的jquery下拉菜单插件。通过menu.js插件,你可以非常轻松的制作出Material Design风格的下拉菜单或下拉列表。 使用方法 在页面中引入样式文件menu.css和jquery.min.js、menu.js文件。
运行npx create-emergent-app --prompt "电商首页带搜索栏和商品瀑布流"后,你会得到一个能本地启动的页面,但点击“加入购物车”按钮会报404,因为AI没猜到你要对接哪套后端服务;搜索框输入后无响应,因为事件绑定逻辑被生成在useEffect里却漏写了依赖数组。
必须人工介入的三类关键调整
第一步:补全真实数据链路
Emergent生成的API调用全部基于mock endpoint(如/api/products?limit=12),实际部署前必须替换为真实域名,并确认鉴权方式(Bearer Token / Cookie / API Key)。若你的后端要求请求头携带X-Request-ID且需服务端日志追踪,这一步漏掉会导致线上问题无法定位。
第二步:修复边界条件缺失
AI生成的购物车组件通常只处理“添加成功”,但不会主动捕获“库存不足”“SKU不存在”“用户未登录”三种错误状态。它写的fetch('/api/cart/add', { method: 'POST' })没有.catch(),也没有根据HTTP状态码做分支渲染。这会导致用户点击后界面卡死,而控制台静默无报错。
第三步:收紧安全策略
生成代码中CSS-in-JS样式常含dangerouslySetInnerHTML直插HTML字符串,用于渲染富文本商品描述——这在未过滤XSS payload时就是高危入口。你必须手动引入DOMPurify或改用react-markdown替代原生div.innerHTML。
哪些地方可以跳过人工修改
方法一:UI布局与响应式断点
Emergent对Flex/Grid布局、移动端折叠导航、暗色模式切换的实现准确率超过92%,尤其在Tailwind类名组合上极少出错。如果你用的是标准设计系统(如Material UI或Ant Design的原子组件),这部分无需重写。
方法二:基础表单验证逻辑
邮箱格式、密码强度、手机号正则校验等通用规则,AI生成的Zod schema或Yup配置基本可用。但注意:【它默认不开启服务器端二次校验】,前端验证仅防误操作,不能替代后端防护。
方法三:静态资源路径与图标引用
所有SVG图标、图片占位符、字体文件路径均按Vite规范生成,public/目录结构与import语句匹配度高。只要你不改项目根目录别名,这部分拖进真实项目就能用。
如何判断某段代码是否需要审查
① 打开生成项目的src/lib/utils.ts,查找是否含eval(、new Function(、atob(等动态执行函数——出现任意一个,必须重写;
② 运行npm run type-check,若出现any类型未收敛警告超过3处,说明类型推导失效,需补全interface或泛型约束;
③ 在Chrome DevTools → Application → Frames中检查当前页面是否加载了非HTTPS第三方脚本(如未替换的Cloudinary demo CDN);
④ 用npx eslint --ext .ts,.tsx src/扫描,重点看no-unused-vars和react-hooks/exhaustive-deps报错项——这两类错误AI高频遗漏,必须逐个修复。













