


移动端IP变动导致ip_hash失效,应改用Cookie或业务标识(如X-Device-ID)做一致性哈希,并辅以真实IP还原与双因子兜底策略。
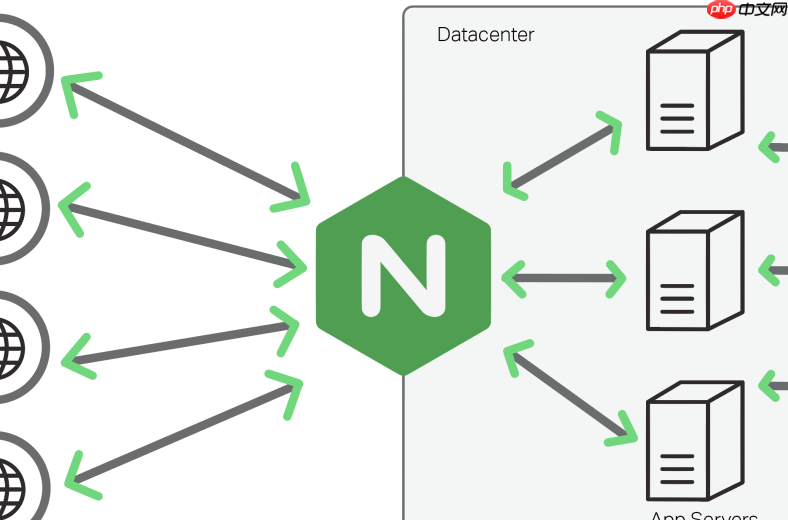
移动端基站切换导致 IP 变动,会让 ip_hash 的哈希结果跳变,用户请求被路由到不同后端,会话丢失、登录态中断、缓存失效等问题随之而来。这不是配置错误,而是 ip_hash 的设计边界——它依赖 IP 稳定,而移动网络下这个前提不成立。
用 Cookie 实现服务端可控的会话粘性
把“谁是谁”的判断权从网络层交给业务层:
- 后端在用户登录成功后,生成唯一且带签名的路由标识(如
ROUTEID=abc123),通过Set-Cookie: ROUTEID=abc123; Path=/; HttpOnly; Secure下发 - Nginx 配置基于该 Cookie 做一致性哈希:
upstream backend { hash $cookie_ROUTEID consistent; server 10.0.0.1:8080; server 10.0.0.2:8080; server 10.0.0.3:8080; } - 前端发起请求时需携带 Cookie(如
fetch(url, { credentials: 'include' }))
这种方式完全脱离 IP,只要用户没手动清除 Cookie,路由就稳定;增减后端节点时consistent参数还能最小化漂移。
改用业务标识做一致性哈希
当 App 或前端能稳定透传用户身份时,更推荐绑定真实业务主键:

- 在请求头中注入设备 ID 或用户 ID(如
X-Device-ID: xyz789或?user_id=1001) - Nginx 配置改为:
upstream backend { hash $http_x_device_id consistent; # 或 hash $arg_user_id consistent; server 10.0.0.1:8080; server 10.0.0.2:8080; } - 关键点:确保该字段每次请求都存在且非空,建议在 API 网关层做兜底填充(如缺值时生成临时 device_id 并缓存)
前置还原真实 IP + 多级 fallback
若暂无法改造后端或前端,可尝试提升 IP 还原质量并加兜底机制:
- 配置
set_real_ip_from覆盖常见 CGNAT 段(如100.64.0.0/10、192.168.0.0/16),配合real_ip_header X-Forwarded-For和real_ip_recursive on - 日志中验证
$realip_remote_addr是否已还原为终端真实 IP - 同时启用双因子哈希(如
hash $realip_remote_addr.$cookie_USERID consistent),IP 变了还有 Cookie 托底
不复杂但容易忽略










