


企业级Nginx虚拟主机需兼顾可维护性、安全性、可观测性和扩展性,核心是“分离”与“约束”:模块化组织(sites-available/sites-enabled/snippets)、规范server_name匹配、资源隔离、HTTPS强制与安全头集中管理、哈希表调优及动态扩展支持。
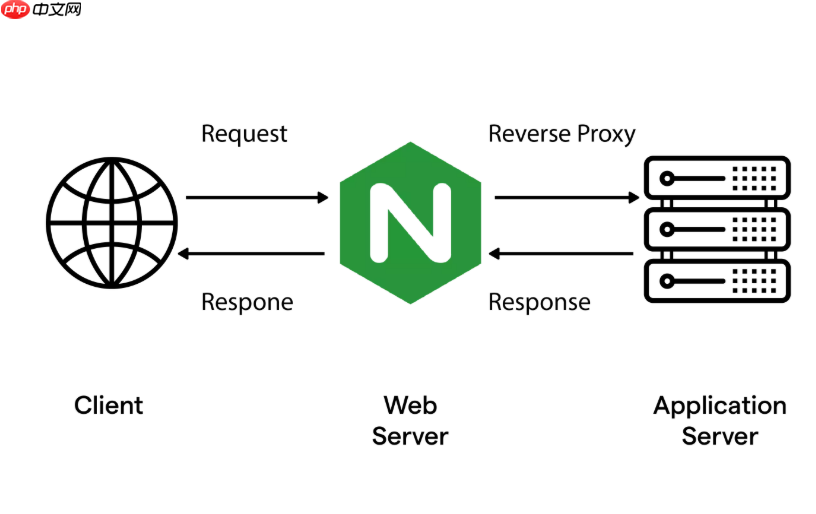
企业级架构中,Nginx 虚拟主机不是简单堆砌多个 server 块,而是要兼顾可维护性、安全性、可观测性和扩展性。核心在于“分离”和“约束”——把共性抽出来,把差异控住,让配置本身成为可管理的资产。
模块化组织:按角色拆分配置文件
避免把所有虚拟主机写进一个大文件。标准做法是:
-
sites-available/ 存放完整、独立的站点配置(如
shop.example.com.conf、api.example.com.conf),每份只定义自身逻辑 - sites-enabled/ 仅通过软链接启用所需站点,上线/下线即 ln -s /dev/null 操作,零修改主配置
-
snippets/ 提炼复用片段:SSL 配置、安全头、日志格式、反向代理通用参数等,用
include snippets/ssl.conf;引入 - 主配置
nginx.conf中统一控制全局行为(worker 进程、超时、缓冲区),不掺杂业务域名细节
命名与匹配:严守 server_name 规范
避免模糊匹配引发路由错乱,尤其在多租户或泛域名场景:
- 精确匹配优先:如
server_name api.example.com;比server_name example.com;更可靠 - 泛域名慎用:用
server_name *.example.com;时,务必配合map或后端鉴权,防止子域劫持 - 禁止通配符开头:如
server_name .example.com;易匹配任意后缀,存在安全隐患 - 默认主机显式声明:单独定义
server { listen 80; server_name _; return 444; }拦截未匹配请求,不落空
资源隔离:每个虚拟主机独立管控边界
防止一个站点异常影响全局:

- 访问日志按站点分离:
access_log /var/log/nginx/shop.access.log main;,便于审计与限流分析 - 错误日志分级:
error_log /var/log/nginx/shop.error.log warn;,避免混杂干扰排查 - 连接与请求限制:在
server块内设limit_conn zone_perip 10;和limit_req zone=perip burst=20 nodelay; - 静态资源路径严格限定:
root /opt/sites/shop/public;,禁用路径穿越(确保alias不暴露敏感目录)
HTTPS 与安全头:全站强制、灰度可控
安全不是附加项,而是配置起点:
- HTTP 自动跳转 HTTPS:用
return 301 https://$host$request_uri;,不用rewrite - 证书路径统一由 Let’s Encrypt 的
fullchain.pem和privkey.pem提供,禁止硬编码绝对路径 - 安全头集中管理:在 snippets/security-headers.conf 中定义
add_header X-Content-Type-Options nosniff;等,并 include 到各站点 - TLS 版本与密钥套件在 http 块统一配置:
ssl_protocols TLSv1.2 TLSv1.3;,避免 per-server 重复
动态扩展:支撑大规模虚拟主机的底层调优
当站点数超百、域名达千级时,基础配置会失效:
- 增大哈希表容量:
server_names_hash_max_size 4096;和server_names_hash_bucket_size 512;,防哈希冲突 - 启用
reuseport on;,让内核分发连接到多个 worker 进程,提升吞吐 - 用
map实现动态根目录映射(如按子域自动指向不同路径),减少静态 server 块数量 - 结合 Consul 或 etcd 实现配置热加载,避免 reload 全局抖动;生产环境推荐用 OpenResty + Lua 动态路由
不复杂但容易忽略——规范的本质不是加更多规则,而是让每个配置项都有明确归属、可追溯、可审计、可批量操作。











