


Nginx主进程必须以root启动,Worker进程须通过user指令指定低权限用户运行;该指令仅作用于Worker进程,需置于main上下文顶层,配合系统用户创建与路径权限收紧方可生效。
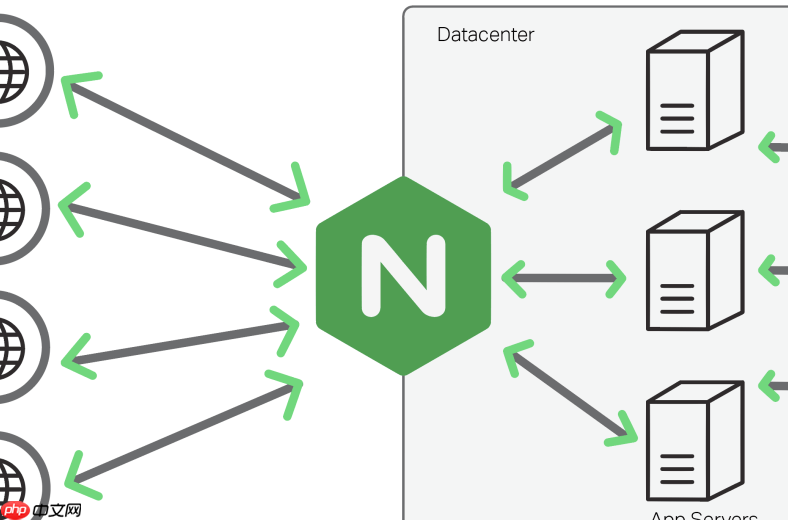
Nginx 主进程必须以 root 启动,才能绑定 80/443 等特权端口、读取 SSL 私钥、加载配置并管理子进程;而真正处理 HTTP 请求的 Worker 进程,应严格以低权限用户运行。这种权限分离不是靠启动方式决定的,而是由 user 指令在主配置中显式控制。

Pandas 配置文件报告生成器
下载
使用ydata-profiling(前身为pandas-profiling)生成全面的数据质量报告,包含相关性分析、缺失值模式和基数检测。导出交互式HTML仪表板和JSON摘要。
user 指令只影响 Worker 进程,不影响 Master 进程
Master 进程始终以启动时的实际用户(通常是 root)运行,user 指令的作用是让 Nginx 在 fork 出 Worker 后,主动切换其 UID/GID 到指定用户。这是 Nginx 内置的安全机制,无需额外脚本或容器参数干预(但需配合验证)。
- 必须写在
nginx.conf的最顶层(main context),位于events { ... }块之前 - 语法为:
user <username> <groupname>;,例如user nginx nginx;
- 不能写成
user root root;,也不能省略组名,更不能放在http或server块内
确保目标用户真实存在且无登录能力
Worker 进程会以该用户身份执行文件读取、日志写入等操作,因此需提前创建专用系统用户:
- 创建无 shell、无家目录的系统用户:
useradd -r -s /sbin/nologin -M nginx
- 验证账户状态:
id nginx应返回 UID/GID,passwd -S nginx应显示LK(锁定状态)
必须验证是否真正生效
配置修改后,需重载(nginx -s reload)或重启,并用命令确认实际进程身份:
-
ps aux | grep nginx:应看到一行root开头的 master process,其余多行是nginx(或你指定的用户名)开头的 worker process - 若全是
root,说明未重载或配置被include覆盖;若显示nobody,说明用户不存在或user指令未命中
配套收紧关键路径权限
Worker 用户权限再低,若能读私钥、写配置或遍历敏感目录,仍可能被利用:
- SSL 私钥(如
/etc/ssl/private/example.key):权限600,属主root:root - 网站根目录(如
/var/www/html):权限755,属主root:nginx - 日志目录(如
/var/log/nginx):权限750,属主root:nginx,Worker 通过组权限追加写入 - 临时目录(如
/var/cache/nginx):权限750,属主nginx:nginx
不复杂但容易忽略。











