


HTTPS迁移SEO权重不流失的关键是Nginx配置301永久重定向并满足三条件:全量覆盖HTTP请求、保留原始路径与参数、避免中间跳转;需监听80端口统一return 301 https://$host$request_uri,规范主域名入口,并避开302、丢弃$request_uri等陷阱。
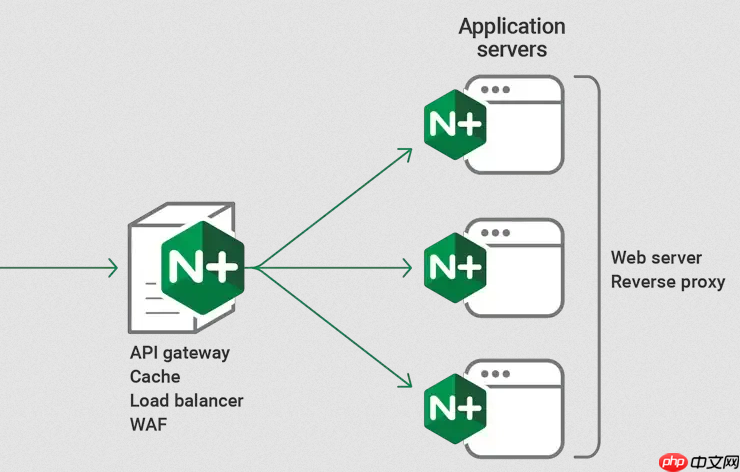
要保障 HTTPS 迁移过程中的 SEO 权重不流失,Nginx 必须使用 301 永久重定向,且需满足三个关键条件:全量覆盖 HTTP 请求、保留原始路径与参数、避免中间跳转或混合状态。配置不当(比如误用 302、漏配子域名、忽略 query string)会导致搜索引擎无法识别“永久迁移”,进而中断权重传递。
确保所有 HTTP 流量强制走 301 跳转到 HTTPS
这是最基础也是最关键的一步。必须监听 80 端口,对所有匹配的域名统一返回 301,并精确构造目标 URL:
- 用
return 301而非rewrite ... permanent,更高效、无隐式循环风险 - 使用
$scheme或显式写死https://,但推荐https://$host$request_uri—— 它能自动适配主站/子域名,且完整保留路径和查询参数(如/product?id=123→/product?id=123) - server_name 需包含所有生效域名(包括 www 和非 www 变体),或用通配符兜底(如
server_name *.example.com example.com;)
示例配置:
server {listen 80;
server_name example.com www.example.com;
return 301 https://$host$request_uri;
}
统一主域名入口,防止 www/non-www 分散权重
HTTPS 迁移时若同时存在 https://example.com 和 https://www.example.com 两个可访问入口,会触发重复内容问题。应在 HTTPS server 块中做二次 301 规范化:

- 若主域是
https://example.com,则将www.example.com的 HTTPS 请求也 301 到裸域名 - 反之亦然;关键是只留一个 canonical URL
- 注意:该跳转必须发生在 443 端口的 server 块内,不能只靠 80 端口跳转解决
示例(主域为裸域名):
server {listen 443 ssl;
server_name www.example.com;
ssl_certificate ...;
ssl_certificate_key ...;
return 301 https://example.com$request_uri;
}
排除常见破坏权重传递的配置陷阱
以下做法看似合理,实则会切断 SEO 权重链路:
- 混用 302:临时跳转不会传递链接权重,搜索引擎仍索引旧 HTTP 页面
-
丢弃 $request_uri:写成
return 301 https://example.com;会让所有请求都跳首页,路径和参数丢失,导致大量 404 和体验断层 -
在 location 块内做全局跳转:例如把
return 301写在location /里,可能被其他 location 覆盖或遗漏匹配 -
未覆盖全部子域名或泛域名:如只配了
example.com,但用户访问shop.example.com仍走 HTTP,权重无法继承
验证与上线前必做检查
配置生效后,需逐项确认:
- 用 curl -I 访问任意 HTTP URL(如
http://example.com/about?ref=test),检查响应头是否为HTTP/1.1 301 Moved Permanently,且Location值为对应 HTTPS 地址并含完整路径参数 - 测试不同子域名、带/不带 www、含特殊字符或中文路径的 URL,确保全部命中 301
- 在 Google Search Console 中提交新 HTTPS 站点,并核对“网站迁移”工具是否识别为“从 HTTP 到 HTTPS 的迁移”
- 上线后持续观察自然搜索流量趋势与关键词排名变化周期(通常 2–6 周可见稳定回升)










